



APT-группа Nobelium ставит на ADFS-серверы новый бэкдор — FoggyWeb

APT-группа Nobelium ставит на ADFS-серверы новый бэкдор — FoggyWeb

APT-группа Nobelium ставит на ADFS-серверы новый бэкдор — FoggyWeb

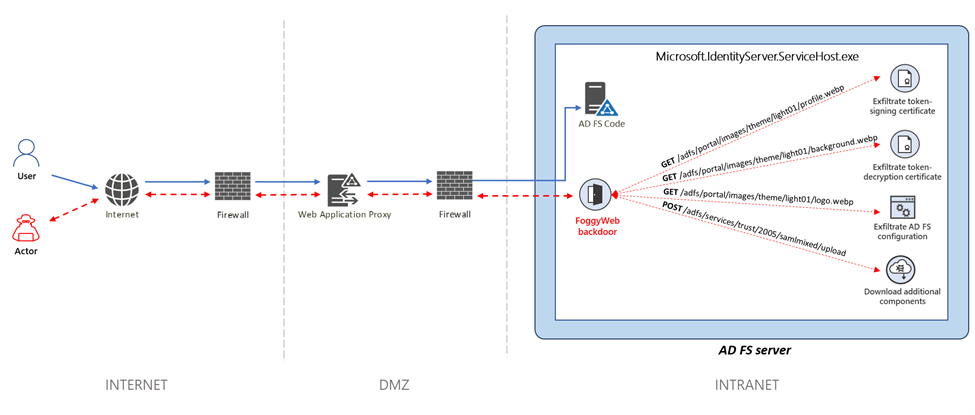
Эксперты Microsoft изучили новый инструмент постэксплуатации, который APT-группа Nobelium уже пустила в ход. Бэкдор, получивший кодовое имя FoggyWeb, позволяет взломщикам получить данные о настройках службы федерации Active Directory (ADFS), сертификаты для подписи и расшифровки токенов SAML, а также загрузить на сервер дополнительные компоненты.

Преступная группировка, которую в Microsoft называют Nobelium, известна и под другими именами — APT29, The Dukes, Cozy Bear. Эти хакеры часто обновляют свой арсенал и проводят сложные атаки на госструктуры, НКО, научно-исследовательские учреждения, поставщиков ИТ- и телеком-услуг. Им также приписывают авторство прошлогоднего нападения на SolarWinds, получившего большой резонанс.

Первые атаки с использованием FoggyWeb, по данным Microsoft, были зафиксированы в минувшем апреле. Хакеры устанавливают этого работающего в памяти зловреда на взломанный сервер ADFS, чтобы обеспечить себе плацдарм для развития атаки.

Получив админ-доступ к системе, злоумышленники вносят в нее два файла — зашифрованный Windows.Data.TimeZones.zh-PH.pri (FoggyWeb) и version.dll (загрузчик). Вредоносная библиотека загружается в память процесса ADFS по методу подмены DLL; этот компонент отвечает за расшифровку и запуск основного модуля бэкдора.

Активированный FoggyWeb мониторит входящие HTTP-запросы GET и POST, фиксируя используемые схемы URI — список нужных жестко прописан в его коде. Обнаружив совпадение, зловред перехватывает послание и выполняет содержащуюся в нем команду.


Ввиду появления новой угрозы Microsoft разослала оповещения заинтересованным клиентам, призвав их усилить защиту ADFS-серверов. С этой целью пользователям рекомендуется сделать следующее:

  • обновить ADFS до последней версии;
  • проверить локальные и облачные ресурсы организации на предмет несанкционированных изменений настроек;
  • удалить неиспользуемые протоколы и функции Windows; 
  • ограничить доступ к ADFS-системам и ужесточить контроль, усилить пароли;
  • поместить используемые для подписи ключи и сертификаты в аппаратное хранилище (HSM).
Подпишитесь на новости

Подписчики ChatGPT Pro жалуются на блокировки и недоступность архивов чатов

Платная подписка ChatGPT Pro оказалась не страховкой от внезапного отключения. Пользователи жалуются на блокировки без предупреждения, потерю доступа к переписке и обращения в поддержку, которые заканчиваются предложением подать апелляцию.

Один из подписчиков описал свой случай на форуме OpenAI: 7 ноября вместо входа он получил ошибку account_deactivated.

По словам автора, письма с объяснением не было. При этом он участвовал в программе OpenAI для специалистов по кибербезопасности, а вход защищал физическим ключом YubiKey.

Пользователь предположил, что причиной стали подключения к ChatGPT и Codex через VPN-серверы в разных регионах. Подтверждения этой версии нет.

Аккаунт OpenAI Support ответил: индивидуальные апелляции нельзя рассматривать на публичном форуме, нужно воспользоваться официальной формой или справочным центром. Конкретную причину отключения в ответе не назвали.

В другой ветке подписчики сообщают об отклонённых апелляциях либо долгом ожидании ответа. Некоторые утверждают, что вместе с доступом к сервису для них закрылись годы рабочих материалов, исследований и личных записей.

Масштаб проблемы неизвестен, а считать VPN причиной бана пока рановато.

Напомним о схожей истории с Claude. Нейросеть в этом году начала массово блокировать российских пользователей. Им возвращают стоимость оплаченных подписок, однако аккаунты удаляются вместе со всеми данными. Позже баны связали с IP и платежами, но формула блокировок не доказана.

RSS: Новости на портале Anti-Malware.ru