



Новый вредонос крадёт аккаунты геймеров в Steam, Epic Games и EA Origin

Новый вредонос крадёт аккаунты геймеров в Steam, Epic Games и EA Origin

Новый вредонос крадёт аккаунты геймеров в Steam, Epic Games и EA Origin

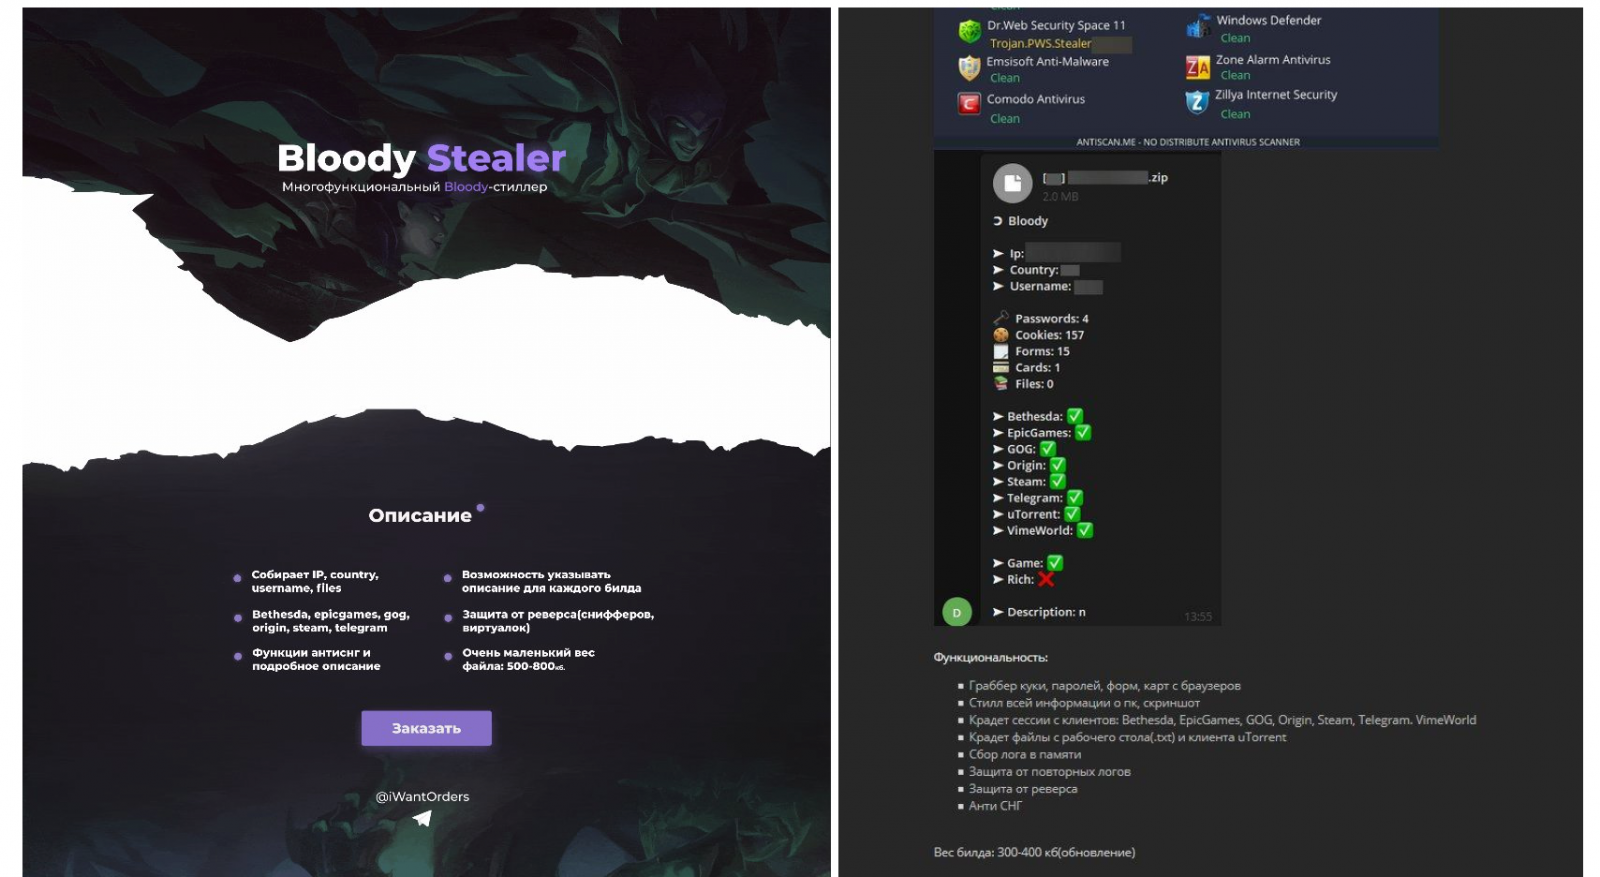
На форумах дарквеба продаётся новая вредоносная программа, которую киберпреступники используют в основном для кражи аккаунтов геймеров на различных площадках: Steam, Epic Games Store и EA Origin. Об интересном образце рассказали специалисты «Лаборатории Касперского».

Троян, впервые попавшийся исследователям в марте, получил имя BloodyStealer. Его основная задача — красть конфиденциальную информацию, включая файлы cookies, пароли, данные банковских карт, а также сессии в различных приложениях.

Больше всего этот вредонос любит популярные геймерские платформы вроде Steam, Epic Games, EA Origin, GOG Galaxy и т. п. Все собранные учётные данные злоумышленники позже продают на форумах для киберпреступников.

«Нельзя сказать, что BloodyStealer изначально разрабатывался именно для атак на любителей игр, однако его использование явно говорит о заинтересованности киберкриминального мира в учётных данных геймеров», — объясняют эксперты «Лаборатории Касперского».

«Логи, аккаунты и даже внутриигровые ценности легко сбыть на хакерских форумах за приличную сумму».

BloodyStealer продаётся через частные каналы и только VIP-участникам форумов. За зловред придётся отдать 10 долларов (месячная подписка) или 40 долларов за пожизненную лицензию.


Продавцы также отмечают, что троян обладает функциями обхода детектирования антивирусными программами. Атаки BloodyStealer не ограничиваются какой-то одной страной, поэтому под угрозой находятся геймеры по всему миру. Полный разбор вредоноса можно почитать в отчёте Kaspersky.

Подпишитесь на новости

Патч для опасной уязвимости в Paint не доходит до части пользователей

Paint умеет не только рисовать кривые кружочки, но и добавлять головной боли администраторам. В редакторе Windows 11 исправили уязвимость удалённого выполнения кода, однако часть пользователей не может получить обновление через Microsoft Store.

На проблему обратило внимание Windows Latest: издание проверило собственный компьютер и собрало аналогичные жалобы администраторов.

Уязвимость CVE-2026-83844 раскрыли 13 октября. Она получила 8,1 балла CVSS и статус важной. Ошибка связана с чтением за пределами выделенной области памяти.

Согласно описанию Microsoft, возможна атака по сети без аутентификации и действий пользователя, но сложность эксплуатации оценивается как высокая.

Главный подвох здесь в доставке патча. Paint обновляется через Microsoft Store отдельно от Windows Update. Поэтому свежие накопительные заплатки Windows сами по себе не подтверждают, что редактор защищён.

Сейчас в качестве чистой указывается версия 11.2609.401.0. Однако на проверенном Windows Latest компьютере оставалась 11.2603.251.0, несмотря на включённые автоматические обновления. Другие пользователи также сообщают, что ручная проверка в Store не помогает.

Причина расхождения не установлена: возможны проблемы распространения или ошибка в указанном номере версии. Об известной эксплуатации ошибки в реальных атаках не сообщается.

Проверить номер сборки можно в настройках Paint. Установить стоит последнее доступное обновление из Microsoft Store.

RSS: Новости на портале Anti-Malware.ru