



APT-группа FamousSparrow атакует бизнес и госсектор через ProxyLogon

APT-группа FamousSparrow атакует бизнес и госсектор через ProxyLogon

APT-группа FamousSparrow атакует бизнес и госсектор через ProxyLogon

Эксперты ESET изучили modus operandi новой APT-группы, которую они нарекли FamousSparrow. Злоумышленники проникают в сети госструктур и частных компаний через уязвимости веб-приложений, в том числе Microsoft Exchange.

Эта хакерская группировка, по данным ESET, действует в интернете с 2019 года. Ее боевой арсенал включает уникальный бэкдор — исследователи идентифицируют его как SparrowDoor. Очевидной связи с другими APT-группами не выявлено, хотя зафиксированы случаи, когда FamousSparrow использовала чужую программу-загрузчик или уже засветившийся C2-домен.

В марте этого года ОПГ начала штурмовать свои мишени через уязвимости в Microsoft Exchange Server, известные под общим именем ProxyLogon. Хакеры обнаружили эти лазейки раньше выхода патчей и быстро взяли их на вооружение — как и некоторые их коллеги по цеху (в ESET знают более десятка таких APT-групп).

К сожалению, несмотря на наличие патчей, проблема ProxyLogon, видимо, далеко не везде решена на местах. В середине лета она вышла в топ списков уязвимостей, наиболее популярных у злоумышленников, и актуальна до сих пор.

Кроме дыр в Microsoft Exchange, хакеры FamousSparrow в качестве точки входа используют также уязвимости Microsoft SharePoint и Oracle Opera. На взломанном сервере устанавливается бэкдор (SparrowDoor); анализ показал, что вредоносный код загружается в память текущего процесса по методу подмены DLL.

Инструментарий взломщиков также включает две кастомные версии Mimikatz. NetBIOS-сканер (Nbtscan) и небольшую утилиту для получения данных из памяти — таких, как логины и пароли.

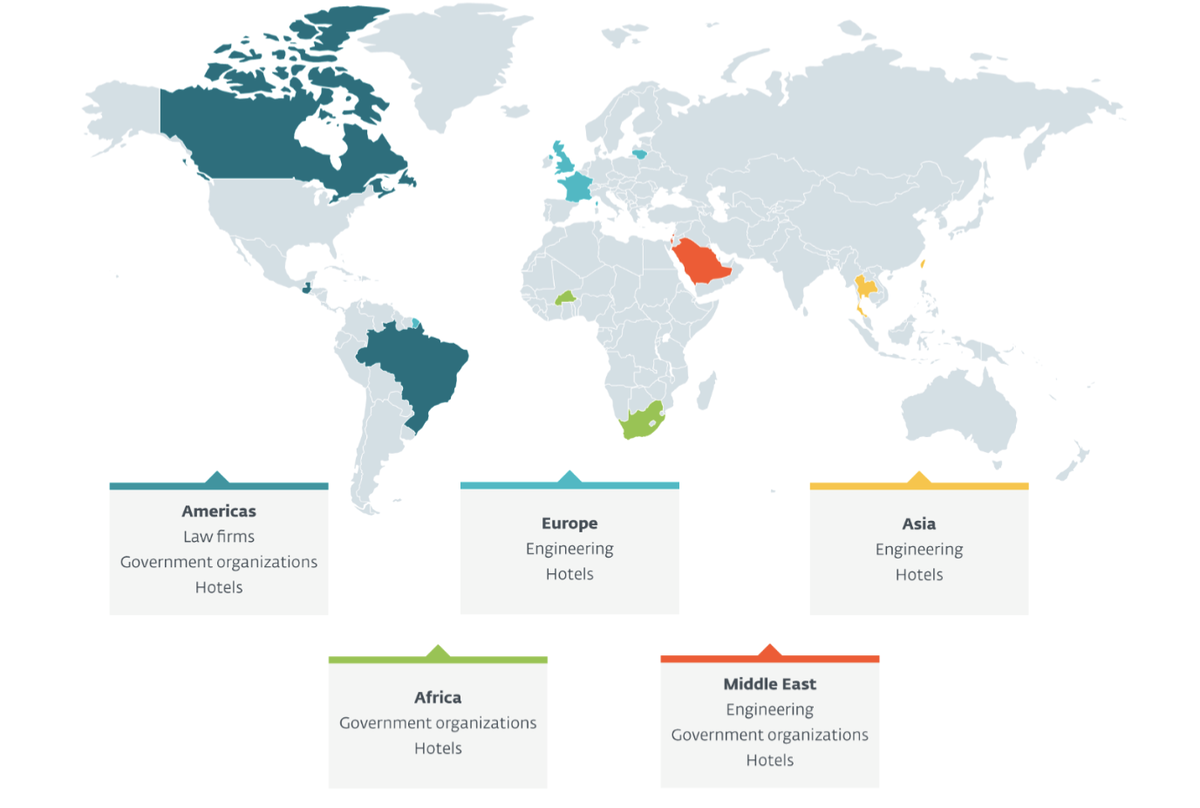
Исследователи выявили порядка 20 очагов заражения, возникших в результате атак FamousSparrow. Хакеры наследили по всему миру — в Европе (Великобритания, Франция, Литва), обеих Америках (Канада, Бразилия, Гватемала), Азии, Африке, на Ближнем Востоке. Заражений в США, к удивлению экспертов, пока не обнаружено.


Основной целью атак FamousSparrow предположительно является шпионаж. Примечательно, что большинство жертв этой APT-группы — держатели гостиниц. В комментарии для The Register представитель ESET высказал такое предположение:

«Кибершпионы интересуются отелями, чтобы следить за своей целью во время ее путешествий. К тому же, проникнув в сеть отеля, они получают возможность отслеживать трафик всех гостей».

Подпишитесь на новости

Нарисованный ChatGPT медведь обошелся жительнице Приамурья в 15 тыс. штрафа

Жительница Магдагачи в Амурской области добавила медведя на фотографию улицы с помощью ChatGPT, чтобы разыграть подругу. Но картинка разошлась по мессенджерам, жители начали звонить в полицию, а искать нарисованного хищника отправились охотники с техникой.

Как сообщила пресс-служба судов региона, женщина использовала собственный снимок улицы Красноармейской.

Изображение оказалось достаточно убедительным, чтобы информация дошла до главы округа и начались поиски животного.

Одна из местных жительниц рассказала, что весь день боялась выйти из дома и даже не смогла сходить в магазин.

Позднее автор сама позвонила в полицию и призналась, что создала изображение с помощью ИИ. В суде она признала вину и раскаялась, объяснив, что хотела лишь пошутить.

Женщину признали виновной по части 9 статьи 13.15 КоАП РФ. Суд назначил штраф 15 тыс. рублей — ниже предусмотренного минимального размера в 30 тыс. При этом учли признание вины, раскаяние, имущественное положение и первое привлечение к ответственности.

Изъятый iPhone 15 конфисковывать не стали. Женщина просила вернуть устройство, поскольку использует его для работы.

Это уже не первый случай с искусственными медведями: в сентябре жительницу Дульдурги в Забайкалье оштрафовали на 30 тыс. рублей за похожую публикацию и конфисковали iPhone 11.

RSS: Новости на портале Anti-Malware.ru