


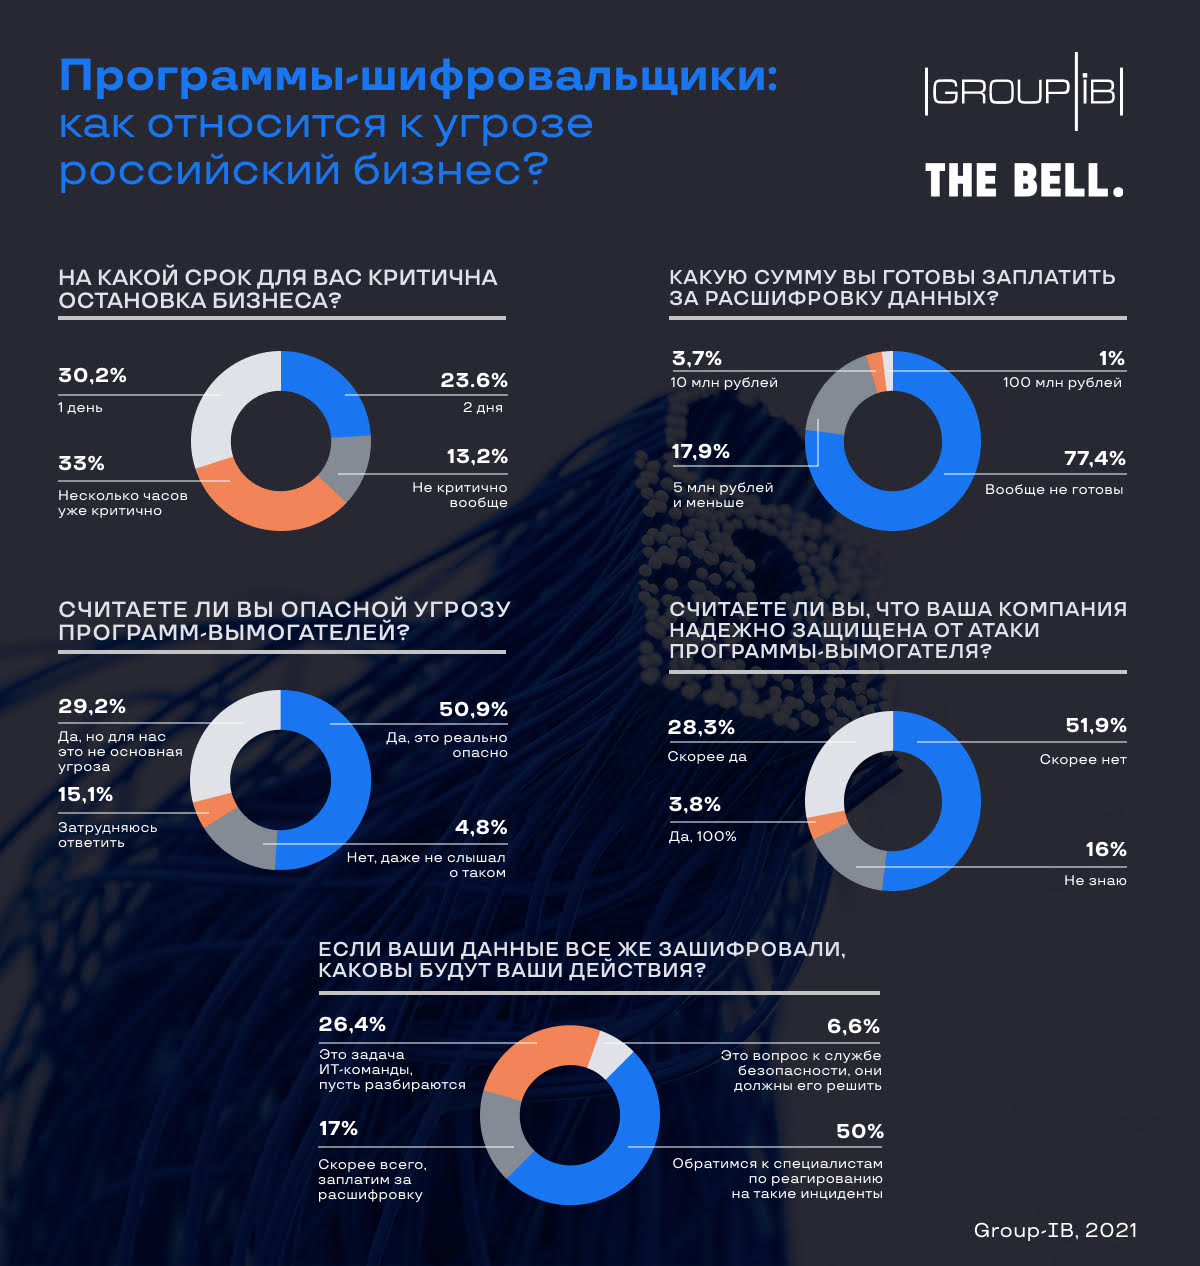

77% российских предпринимателей не готовы платить операторам шифровальщиков

77% российских предпринимателей не готовы платить операторам шифровальщиков

77% российских предпринимателей не готовы платить операторам шифровальщиков

77,4% российских предпринимателей не станут платить выкуп кибервымогателям, если их файлы зашифрует программа-вымогатель. Такую статистику представили исследователи из компании Group-IB, которая провела опрос среди бизнесменов из России.

При этом в ходе исследования также выяснилось, что больше половины (51,9%) опрошенных признают, что их организации не защищены от кибератак операторов шифровальщиков. А 27,4% предпринимателей уже сталкивались с подобными атаками.

59,4% респондентов пока не ощущали на себе действия киберпреступников, а 13% не в курсе, были ли вообще такие атаки на их компании. По мнению последних, этим вопросом должны заниматься ИТ-отделы и безопасники.

Чуть больше половины опрошенных — 50,9% — считают программы-вымогатели серьёзной угрозой, при этом 51,9% отметили, что их компании «скорее не защищены от операторов шифровальщиков».


В любом случае российским предпринимателям в первую очередь стоит обратить внимание на самый распространённый вектор атаки кибервымогателей — электронная почта. Именно имейл, по данным Group-IB, является точкой проникновения в 40-60% атак.

На этой неделе специалисты в области кибербезопасности составили список уязвимостей, которые чаще всего фигурируют в атаках шифровальщиков. Также напомним, что ряд жертв REvil теперь могут бесплатно расшифровать свои файлы.

Подпишитесь на новости

Фальшивый WhatsApp пролез в Google Play и продвигался выше настоящего

В Google Play обнаружили поддельный WhatsApp (принадлежит корпорации Meta, признанной экстремистской и запрещённой в России), который набрал более 500 тысяч загрузок. Копия позаимствовала оформление настоящего мессенджера и даже засветилась в рекламной выдаче выше оригинала. Официальный магазин, знакомые картинки, кнопка установки — ловушка выглядит убедительно.

Как рассказывает Android Authority, приложение опубликовал разработчик Agment Assets sallu. На момент выхода материала подделка оставалась в магазине.

В аккаунте разработчика это единственное приложение. Для убедительности авторы скопировали скриншоты и описание WhatsApp. А статус раннего доступа, Early Access, убрал ещё один способ заметить подвох: публичные отзывы для таких приложений отключены. Предупредить следующих пользователей прямо на странице не получится.


При этом рекламный показ оказался выборочным. Журналист Android Authority не увидел копию на первых позициях ни в мобильной, ни в настольной версии магазина. Так что утверждать, будто подделку продвигали всем подряд, нельзя.

О краже переписки или наличии вредоносного кода материал не сообщает. Но и без этого картина так себе: чужой бренд, скопированная страница и полмиллиона загрузок.

RSS: Новости на портале Anti-Malware.ru