



77% российских предпринимателей не готовы платить операторам шифровальщиков

77% российских предпринимателей не готовы платить операторам шифровальщиков

77% российских предпринимателей не готовы платить операторам шифровальщиков

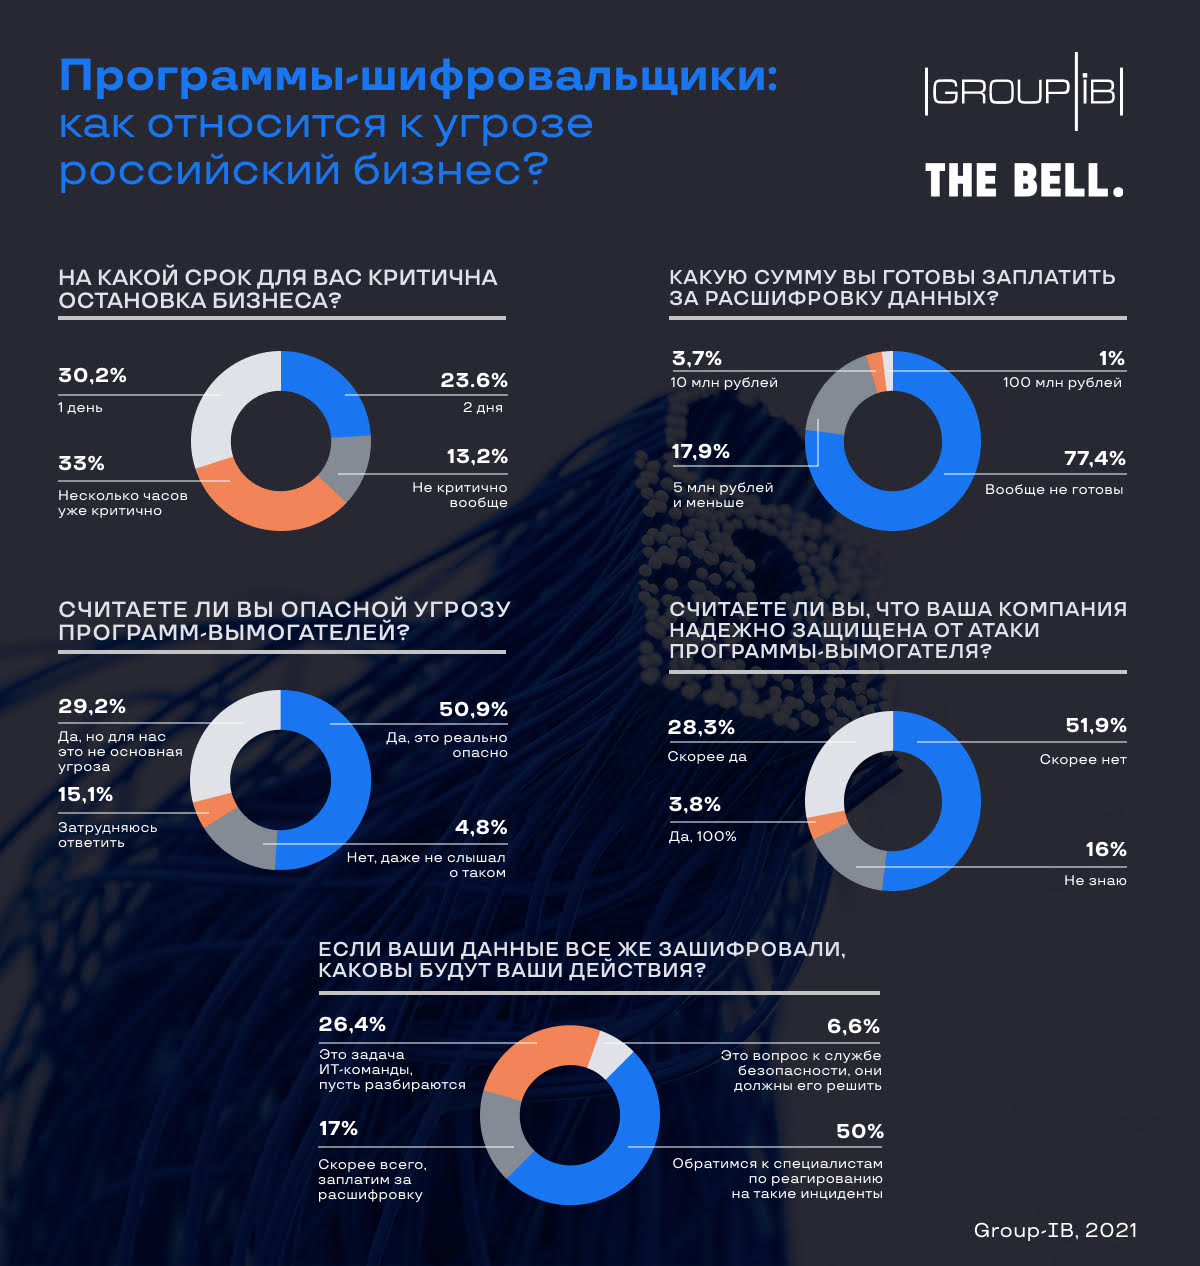
77,4% российских предпринимателей не станут платить выкуп кибервымогателям, если их файлы зашифрует программа-вымогатель. Такую статистику представили исследователи из компании Group-IB, которая провела опрос среди бизнесменов из России.

При этом в ходе исследования также выяснилось, что больше половины (51,9%) опрошенных признают, что их организации не защищены от кибератак операторов шифровальщиков. А 27,4% предпринимателей уже сталкивались с подобными атаками.

59,4% респондентов пока не ощущали на себе действия киберпреступников, а 13% не в курсе, были ли вообще такие атаки на их компании. По мнению последних, этим вопросом должны заниматься ИТ-отделы и безопасники.

Чуть больше половины опрошенных — 50,9% — считают программы-вымогатели серьёзной угрозой, при этом 51,9% отметили, что их компании «скорее не защищены от операторов шифровальщиков».


В любом случае российским предпринимателям в первую очередь стоит обратить внимание на самый распространённый вектор атаки кибервымогателей — электронная почта. Именно имейл, по данным Group-IB, является точкой проникновения в 40-60% атак.

На этой неделе специалисты в области кибербезопасности составили список уязвимостей, которые чаще всего фигурируют в атаках шифровальщиков. Также напомним, что ряд жертв REvil теперь могут бесплатно расшифровать свои файлы.

Подпишитесь на новости

HTTPS не делает вас невидимкой: на Хабре разобрали работу ТСПУ

Зашифровали соединение, теперь можно выдохнуть? С блокировками этот фокус работает далеко не всегда. На Хабре вышел подробный разбор ТСПУ — технических средств противодействия угрозам. Автор объясняет, как фильтры распознают соединения и почему сайт может зависнуть, даже если содержимое трафика защищено.

В материале пользователя owenewans путь запроса разобран по этапам: от получения IP-адреса через DNS до проверки соединения и передачи ответа.

Базовый принцип прост: для ограничения доступа необязательно читать переписку. Фильтру могут хватить IP-адреса, порта или признаков протокола. При обычном HTTPS без ECH имя сайта также может быть видно в начале TLS-соединения.

Отдельная история — замедление. Согласно описанию автора, система может отбрасывать часть пакетов, заставляя устройства повторять передачу. В результате страница вроде открылась, а видео стоит колом. Интернет формально есть, но пользоваться им практически невозможно.

В статье также объясняется разница между туннелями и средствами анти-DPI. Универсальной кнопки не получается: если закрыт сам IP-адрес, изменение признаков запроса проблему не решит.

RSS: Новости на портале Anti-Malware.ru