



77% российских предпринимателей не готовы платить операторам шифровальщиков

77% российских предпринимателей не готовы платить операторам шифровальщиков

77% российских предпринимателей не готовы платить операторам шифровальщиков

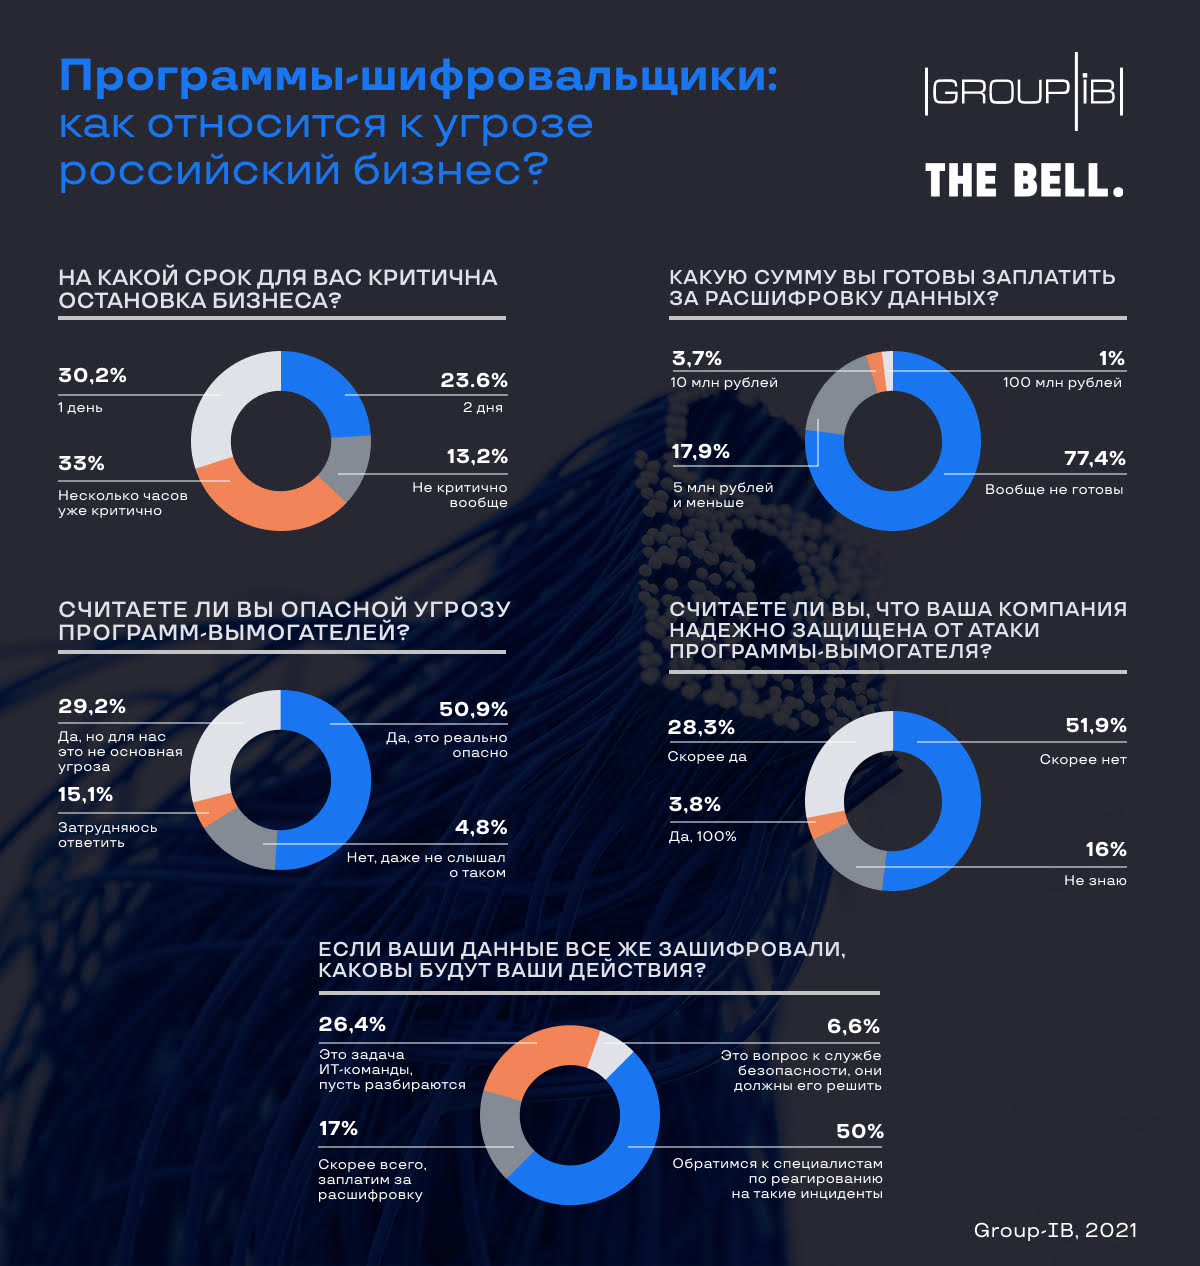
77,4% российских предпринимателей не станут платить выкуп кибервымогателям, если их файлы зашифрует программа-вымогатель. Такую статистику представили исследователи из компании Group-IB, которая провела опрос среди бизнесменов из России.

При этом в ходе исследования также выяснилось, что больше половины (51,9%) опрошенных признают, что их организации не защищены от кибератак операторов шифровальщиков. А 27,4% предпринимателей уже сталкивались с подобными атаками.

59,4% респондентов пока не ощущали на себе действия киберпреступников, а 13% не в курсе, были ли вообще такие атаки на их компании. По мнению последних, этим вопросом должны заниматься ИТ-отделы и безопасники.

Чуть больше половины опрошенных — 50,9% — считают программы-вымогатели серьёзной угрозой, при этом 51,9% отметили, что их компании «скорее не защищены от операторов шифровальщиков».


В любом случае российским предпринимателям в первую очередь стоит обратить внимание на самый распространённый вектор атаки кибервымогателей — электронная почта. Именно имейл, по данным Group-IB, является точкой проникновения в 40-60% атак.

На этой неделе специалисты в области кибербезопасности составили список уязвимостей, которые чаще всего фигурируют в атаках шифровальщиков. Также напомним, что ряд жертв REvil теперь могут бесплатно расшифровать свои файлы.

Подпишитесь на новости

Нашли флешку? Не спешите совать её в компьютер, можете запустить вредонос

Чужая флешка может устроить неприятности ещё до того, как вы откроете первый файл. Более того, внутри корпуса может вообще не оказаться привычного накопителя: под него маскируют устройства, которые при подключении представляются компьютеру клавиатурой и начинают вводить команды.

Как пишет How-To Geek, для такой атаки не нужно запускать подозрительный документ. Иногда достаточно собственноручно воткнуть находку в USB-порт.

Дальше устройство отправляет нажатия клавиш, будто за компьютером сидит сам пользователь. Злоумышленник может использовать это, чтобы попытаться установить вредоносную программу или добраться до данных.


Автор материала Дэвид Бак советует не подключать USB-устройства, найденные на улице или полученные от незнакомцев. И благородный порыв найти хозяина здесь тоже плохой помощник: ради этого придётся сделать именно то, чего делать не стоит.

Главный подвох — привычка доверять знакомому корпусу. Мы привыкли искать опасность в файлах, но USB-устройство может атаковать совсем другим способом.

RSS: Новости на портале Anti-Malware.ru