



10-летняя дыра в ColdFusion используется в атаках шифровальщика Cring

10-летняя дыра в ColdFusion используется в атаках шифровальщика Cring

10-летняя дыра в ColdFusion используется в атаках шифровальщика Cring

Две уязвимости в скриптовом языке программирования ColdFusion, которые Adobe пропатчила более десяти лет назад, теперь используются в атаках киберпреступников. О новых эксплойтах рассказали специалисты компании Sophos.

Исследователи зафиксировали использование старых брешей в ходе расследования кампаний операторов программы-вымогателя Cring. Sophos пока решила не раскрывать имя жертвы шифровальщика, но известно, что злоумышленники начинали со сканирования веб-сайта атакуемой компании и искали уязвимую установку ColdFusion.

Эксперты назвали идентификатор эксплуатируемой бреши класса «обход пути» — CVE-2010-2861, она приводит к раскрытию информации и позволяет украсть с сервера файл с паролями.

Затем в ход вступал второй эксплойт, но уже для другой уязвимости — CVE-2009-3960. С помощью последней киберпреступники загружали веб-шелл на сервер жертвы, а затем загружали пейлоад Cobalt Strike.

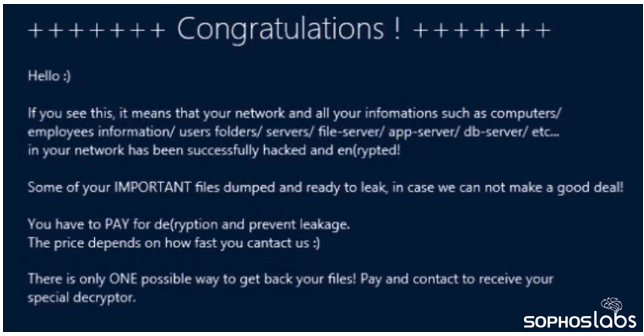
Спустя приблизительно 79 часов после первого проникновения атакующие разворачивали программу-вымогатель Cring, которая шифровала все файлы и оставляла записку с требованиями выкупа.


По словам Sophos, на атакованном сервере была запущена версия ColdFusion 9, которую разработчики не поддерживают с 2016 года.

Подпишитесь на новости

Хакеры выставили +50 °C в холодильниках европейских супермаркетов

В европейских супермаркетах злоумышленники вмешались в управление холодильниками и морозильными камерами. В отдельных магазинах настройку температуры изменили до +50 °C. Под удар попали сети в нескольких странах, включая Швецию, Бельгию, Люксембург и Эстонию.

Об эстонском инциденте рассказал ERR представитель производителя холодильных систем Kitman Coldtech Янн Мутсо.

По его словам, атакующие получили доступ к компьютеру, управлявшему холодильной системой Danfoss старого поколения. В этом случае вмешательство обнаружили и остановили примерно за десять минут, ущерба удалось избежать.

Мутсо отметил, что злоумышленники нацеливаются на объекты со старыми необновлёнными контроллерами. Такие системы подключают к сети для удалённого обслуживания и контроля оборудования. Удобно для инженеров, но опасно, когда доступ получает посторонний.

О похожих проблемах сообщили шведские сети ICA и Coop. В октябре аналогичные атаки уже затронули французские супермаркеты и привели к порче продуктов.

RSS: Новости на портале Anti-Malware.ru