



Хакеры опубликовали инструкцию по эксплуатации 0-day в Windows MSHTML

Хакеры опубликовали инструкцию по эксплуатации 0-day в Windows MSHTML

Хакеры опубликовали инструкцию по эксплуатации 0-day в Windows MSHTML

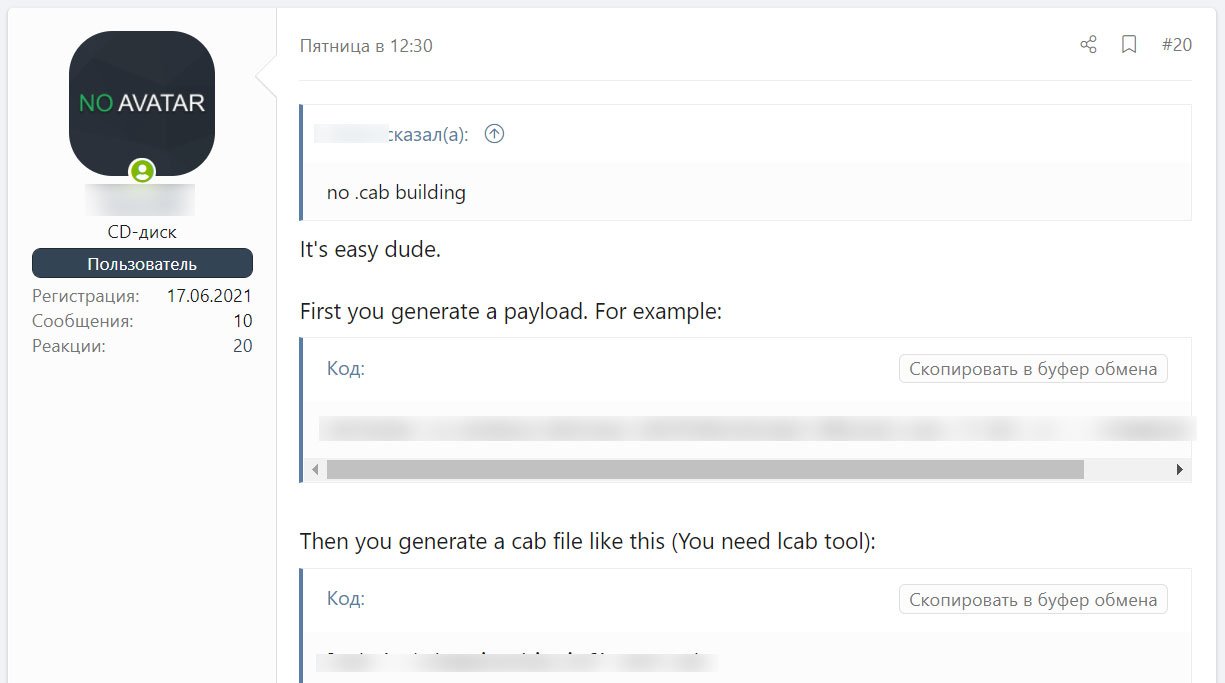
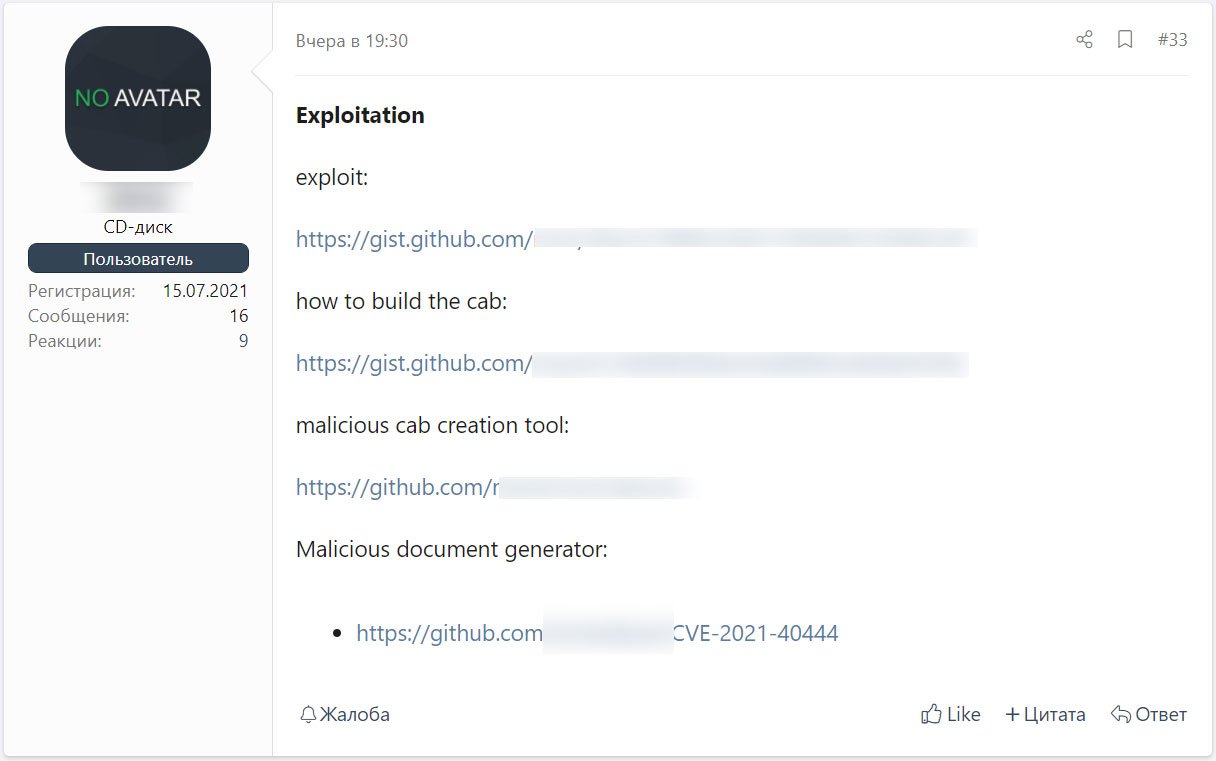
На одном из хакерских форумов киберпреступники делятся друг с другом способами эксплуатации уязвимости нулевого дня (0-day) во встроенном браузерном движке Windows MSHTML. Таким образом, в ближайшее время стоит ждать новую волну атак с эксплуатацией этой бреши.

Напомним, что уязвимость получила идентификатор CVE-2021-40444, Microsoft уже успела предупредить пользователей и компании об этом баге. Тем не менее патчей стоит ждать, пожалуй, только на этой неделе.

С помощью выявленного бага злоумышленник может выполнить код на компьютере пользователя. Для этого достаточно будет отправить жертве специально созданные вредоносные документы.

По словам Microsoft, защититься от эксплуатации дыры можно, но для этого придётся отключить элементы ActiveX и предварительный просмотр документов в форматах Word и RTF. Однако в последнее время киберпреступники обходятся без использования ActiveX и, соответственно, обходят эти методы защиты.

К сожалению, злоумышленники также решили поделиться с сообществом эксплойтом и даже опубликовали инструкцию, которая поможет создать вредоносный документ.


Вся информация представлена в таком виде, что любому желающему не составит большого труда задействовать эксплойт в собственных атаках. Специалисты из BleepingComputer, например, продемонстрировали это буквально за 15 минут.


Напомним, что 0-day в браузерном движке Windows MSHTML оказалась опаснее, чем предполагалось ранее. 

Подпишитесь на новости

DeepSeek, Gemini и Qwen вошли в совет директоров Windows-вредоноса

Исследователи из Cisco Talos обнаружили Windows-вредонос, который принимает команды не от хакера и даже не с классического C2-сервера. Следующее действие выбирает совет из четырёх коммерческих ИИ-моделей: DeepSeek, Qwen, Mistral и Google Gemini. CLOSEDQUORUM отправляет моделям сведения о заражённом компьютере: имя устройства, версию Windows и наличие прав администратора.

Затем предлагает проголосовать за одно из четырёх действий: украсть данные, внедрить код в другой процесс, закрепиться в системе или переместиться дальше по сети.

Побеждает вариант, набравший больше голосов. Если ответы не подходят, вредонос ждёт и созывает вече заново.

При выборе кражи CLOSEDQUORUM пытается извлечь учётные данные из памяти LSASS, сохранённые пароли Chrome, Edge и Firefox, а также информацию кошельков MetaMask, Exodus и Ethereum. Результаты голосования, объяснения моделей и похищенные файлы отправляются оператору через Discord.


По данным Cisco Talos, это первый публично описанный Windows-имплант, передающий моделям тактические решения C2. После запуска постоянные команды от человека ему теоретически не нужны: хакер может отойти за кофе, а DeepSeek с Gemini сами решат, пора ли красть пароли.

Впрочем, Talos не наблюдала полноценную атаку от начала до конца, а публичная сборка CLOSEDQUORUM содержит заглушки вместо API-ключей и Discord-вебхука, поэтому в таком виде не работает. Неизвестен и способ доставки вредоноса жертвам.

Эксперимент всё равно показательный: злоумышленники пробуют заменять ИИ не только генерацию кода и фишинга, но и отдельные этапы управления атакой.

RSS: Новости на портале Anti-Malware.ru