



Хакеры опубликовали инструкцию по эксплуатации 0-day в Windows MSHTML

Хакеры опубликовали инструкцию по эксплуатации 0-day в Windows MSHTML

Хакеры опубликовали инструкцию по эксплуатации 0-day в Windows MSHTML

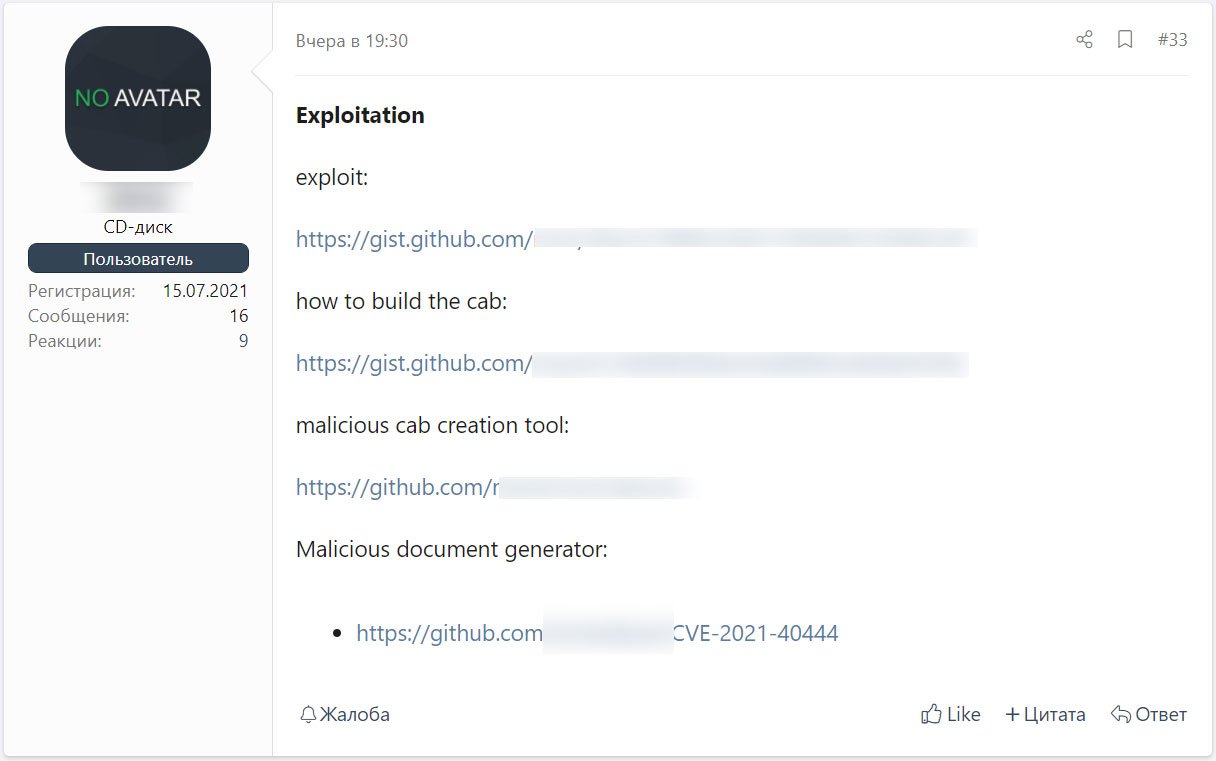
На одном из хакерских форумов киберпреступники делятся друг с другом способами эксплуатации уязвимости нулевого дня (0-day) во встроенном браузерном движке Windows MSHTML. Таким образом, в ближайшее время стоит ждать новую волну атак с эксплуатацией этой бреши.

Напомним, что уязвимость получила идентификатор CVE-2021-40444, Microsoft уже успела предупредить пользователей и компании об этом баге. Тем не менее патчей стоит ждать, пожалуй, только на этой неделе.

С помощью выявленного бага злоумышленник может выполнить код на компьютере пользователя. Для этого достаточно будет отправить жертве специально созданные вредоносные документы.

По словам Microsoft, защититься от эксплуатации дыры можно, но для этого придётся отключить элементы ActiveX и предварительный просмотр документов в форматах Word и RTF. Однако в последнее время киберпреступники обходятся без использования ActiveX и, соответственно, обходят эти методы защиты.

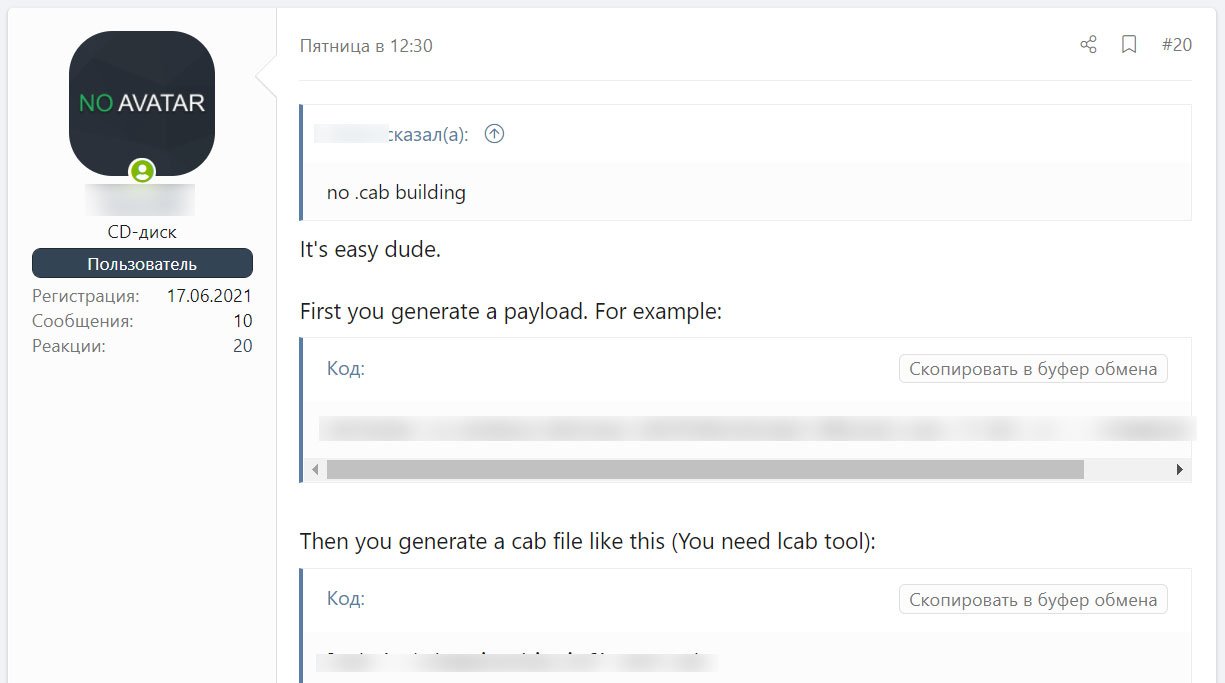
К сожалению, злоумышленники также решили поделиться с сообществом эксплойтом и даже опубликовали инструкцию, которая поможет создать вредоносный документ.


Вся информация представлена в таком виде, что любому желающему не составит большого труда задействовать эксплойт в собственных атаках. Специалисты из BleepingComputer, например, продемонстрировали это буквально за 15 минут.


Напомним, что 0-day в браузерном движке Windows MSHTML оказалась опаснее, чем предполагалось ранее. 

Подпишитесь на новости

Греф объяснил, почему российский ИИ отстаёт от Китая на полгода

Российские ИИ-модели отстают от китайских примерно на полгода, а Китай — на столько же от США. Такой технологический расклад представил глава Сбербанка Герман Греф на конференции «ГигаКонф 2026». Главной причиной отставания России он назвал ограниченный доступ к вычислительным мощностям.

Китайские разработчики, по его словам, таких проблем практически не испытывают и могут обучать модели без аналогичных инфраструктурных ограничений.

«Мы находимся в неравных условиях с китайскими компаниями, у которых фактически сегодня нет никаких ограничений в мощностях. По всем остальным параметрам, я считаю, мы ничем не уступаем», — заявил Греф.

Глава Сбербанка ожидает, что разрыв сохранится и в дальнейшем. Получается своеобразная очередь: российские модели догоняют китайские, китайские — американские, а владельцы дата-центров тем временем могут спокойно повышать цены на вычисления.

На этом фоне российский бизнес всё активнее использует зарубежные LLM. В 2026 году потребление таких моделей на крупнейших отечественных облачных платформах выросло в несколько раз, причём основной спрос сместился в сторону китайских Qwen и DeepSeek.

Оно и понятно: модели из КНР предлагают достойное качество, стоят дешевле западных аналогов и зачастую позволяют развернуть решение в собственном контуре.

RSS: Новости на портале Anti-Malware.ru