



Новый Android-троян SOVA впечатляет функциями кражи и подмены данных

Новый Android-троян SOVA впечатляет функциями кражи и подмены данных

Новый Android-троян SOVA впечатляет функциями кражи и подмены данных

Новый троян для Android нацелился на криптовалютные кошельки и приложения для онлайн-покупок. Получивший имя S.O.V.A. вредонос также позволяет операторам извлекать персональные данные из заражённых мобильных устройств.

Для достижения своих целей «сова» использует целый набор функциональных возможностей: запись нажатия клавиш, наложение окон поверх легитимных программ, взаимодействие с буфером обмена и т. п.

Именно так вредонос крадёт учётные данные и подменяет адреса криптокошельков в буфере обмена (при их копировании и вставке). Более того, в будущем авторы планируют добавить трояну возможность запускать DDoS-атаки, разворачивать шифровальщик и даже перехватывать коды двухфакторной аутентификации.

На «сову» обратили внимание исследователи в области кибербезопасности из компании ThreatFabric. Как отметили эксперты, зловред способен красть файлы cookies, что позволяет злоумышленникам входить в аккаунты жертвы даже без учётных данных.

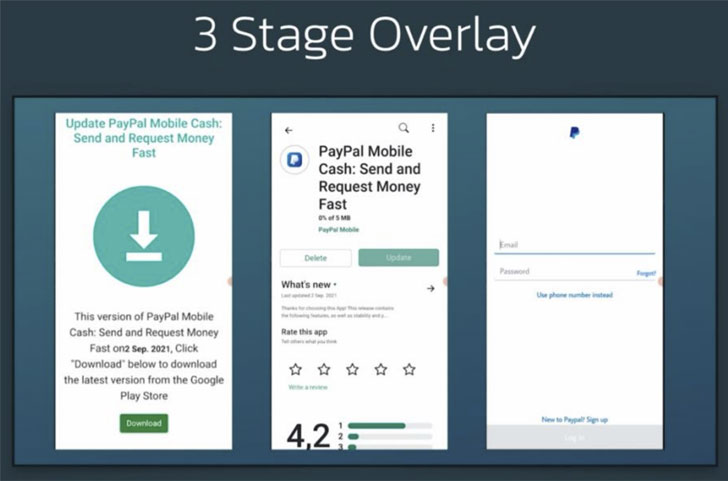
Также специалисты представили схему наложения окон вредоносной программы поверх легитимных банковских приложений.


Кроме того, команда ThreatFabric считает, что у S.O.V.A. есть потенциал в скором времени стать одной из самых серьёзных киберугроз для Android.

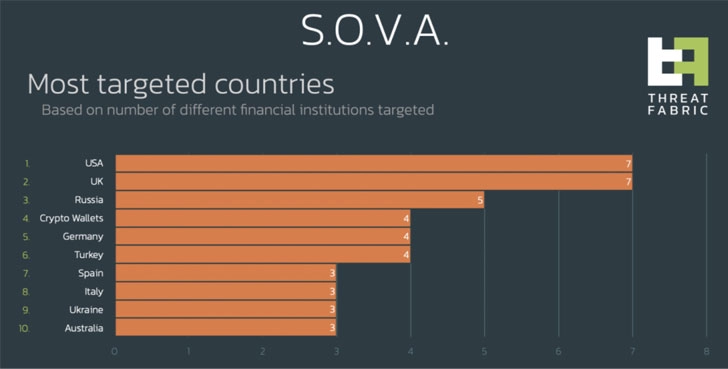
Несмотря на начальную стадию разработки, киберпреступники уже активно рекламируют своё детище на форумах соответствующей тематики. Кстати, Россия входит в тройку самых атакуемых «совой» стран.

Подпишитесь на новости

Новый шифровальщик Citrus атакуют российский бизнес с помощью ИИ

У российских компаний появился новый повод проверить доступы подрядчиков. «Лаборатория Касперского» обнаружила группу шифровальщиков Citrus, которая проникает в корпоративные сети с чужими учётными данными, крадёт информацию и шифрует файлы. Под ударом преимущественно финсектор, сельское хозяйство и ретейл. А команды для атаки злоумышленникам помогает писать ИИ.

Как сообщают исследователи на Securelist, Citrus использует скомпрометированные учётные записи сотрудников подрядных организаций.

С ними атакующие подключаются к сервисам удалённого доступа или терминальным серверам по RDP. Дальше в ход идут штатные инструменты Windows и PowerShell.

Большие языковые модели группа задействует прямо во время атаки. Они генерируют отдельные команды, пакетные файлы и полноценные PowerShell-сценарии — например, для отключения учётных записей администраторов.


Следы Citrus тоже подчищает: удаляет инструменты и результаты их работы, очищает историю команд, иногда — журналы событий. Вредоносные файлы маскирует под легитимные программы.

Перед шифрованием атакующие собирают данные из мессенджеров, упаковывают их через 7-Zip и выгружают на внешний веб-сервис. Затем запускают написанный на Go шифровальщик Sn00py, который добавляет файлам расширение .citrus. Предположительно, его распространяют по модели Ransomware-as-a-Service.

RSS: Новости на портале Anti-Malware.ru