



Кибергруппировка Groove слила 500 тыс. учётных данных от Fortinet VPN

Кибергруппировка Groove слила 500 тыс. учётных данных от Fortinet VPN

Кибергруппировка Groove слила 500 тыс. учётных данных от Fortinet VPN

Киберпреступная группировка Groove, атаки которой мотивированы исключительно финансово, опубликовала скомпрометированные учётные данные от устройств Fortinet. В итоге под угрозой находятся сети ряда организаций.

Группа Groove появилась в цифровом пространстве сравнительно недавно. Злоумышленники с августа 2021 года используют программу-вымогатель и требуют выкуп от руководства взломанных компаний.

Помимо самого шифрования файлов, которое уже традиционно встречается во многих киберкампаниях, Groove также заранее крадёт внутренние данные. Впоследствии угроза публикации этих данных используется как дополнительный рычаг давление на организации.

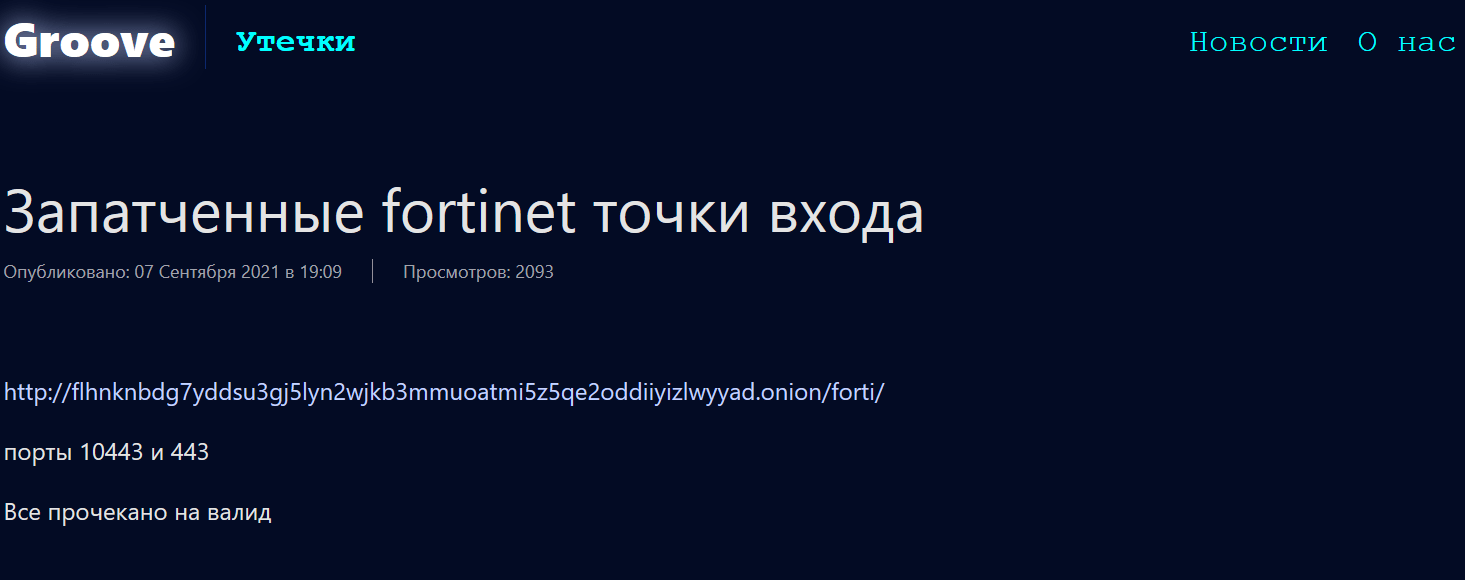
В этот раз операторы шифровальщика опубликовали в Сети около 500 тыс. учётных данных от Fortinet VPN. Если эта информация попадёт в руки других злоумышленников, последние смогут взломать сети отдельных компаний, установить в них вредоносную программу, а также выкрасть конфиденциальные данные.

Скорее всего, учётные данные удалось собрать за счёт эксплуатации уязвимости CVE-2018-13379, которую обнаружили в Fortinet FortiOS. Кстати, эту же брешь в апреле использовали операторы шифровальщика Cring для проникновения в сети.


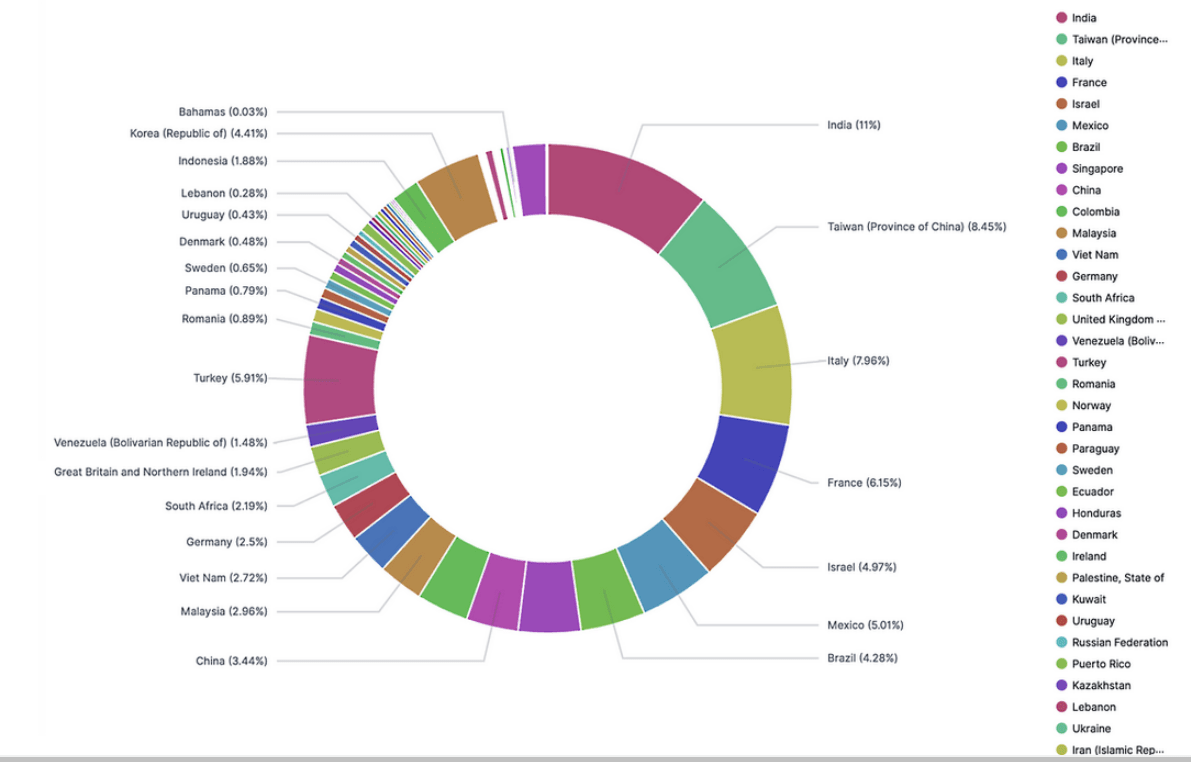
Исследователи из компании Advanced Intel проанализировали слитую информацию и опубликовали карту распространения Fortinet VPN SSL, в которой перечислены 74 страны.


Напомним, что в ноябре 2020 года киберпреступник под псевдонимом «pumpedkicks» опубликовал список из 49 тыс. IP уязвимых Fortinet VPN.

Компания Fortinet поделилась с Anti-Malware.ru своей официальной позицией по поводу последнего инцидента:

«Безопасность клиентов – наш ключевой приоритет. Компания Fortinet осведомлена о том, что злоумышленник раскрыл учетные данные SSL-VPN для доступа к устройствам FortiGate SSL-VPN. Учетные данные были получены из систем, которые еще не внедрили обновления, представленные в мае 2019 года. С мая 2019 года Fortinet постоянно коммуницировала с клиентами, призывая к реализации мер по снижению рисков, включая сообщения в корпоративном блоге в августе 2019, июле 2020, апреле и июне 2021. Для получения дополнительной информации, пожалуйста, обратитесь к нашему последнему сообщению. Мы выпустим еще одно информационное сообщение, где будем настоятельно рекомендовать клиентам как можно скорее внедрить обновление и сбросить пароль».

Подпишитесь на новости

ShinyHunters заявила о взломе ФБР и краже данных агентов

Кибергруппировка ShinyHunters утверждает, что взломала системы ФБР и вытащила оттуда несколько терабайт персональных данных сотрудников и соискателей. Заявление пока не подтверждено официально, однако журналистам удалось проверить часть переданной хакерами информации.

По результатам расследования 404 Media, группировка предоставила образец с данными примерно 5000 человек.

В нём якобы содержались имена агентов, домашние адреса, телефоны, даты рождения и сведения о супругах. Некоторые номера журналисты сопоставили с указанными людьми и сотрудниками Министерства юстиции США.

ShinyHunters заявляет, что получила доступ к Oracle PeopleSoft — платформе, используемой для кадровых процессов и хранения анкет соискателей. Затем злоумышленники якобы проникли в правительственное облако на инфраструктуре Amazon. Общий объём похищенной информации группировка оценивает в 2-3 Тбайт.

Хакеры также сообщили о доступе к кадровым, медицинским и другим системам ФБР. В заявках на работу могли храниться сведения об образовании, предыдущей госслужбе, состоянии здоровья и употреблении наркотиков.

Если масштаб утечки подтвердится, получится не просто неприятная табличка с телефонами, а готовый набор для шантажа, слежки и контрразведывательных операций.

По сообщениям СМИ, злоумышленники временно подменили страницу портала FBI Jobs фальшивым уведомлением о захвате. После инцидента сайт подачи заявок и портал кандидатов в специальные агенты оказались недоступны.

Деньги ShinyHunters якобы не требует. Группировка дала ФБР семь дней на удаление майского отчёта, в котором ведомство обвинило её в преувеличении масштабов взломов, угрозах родственникам жертв и других методах давления. Что случится после истечения ультиматума, хакеры предусмотрительно не уточнили. ФБР сообщило, что проводит расследование.

RSS: Новости на портале Anti-Malware.ru