



На хакерском форуме продаётся инструмент для сокрытия вредоноса в GPU

На хакерском форуме продаётся инструмент для сокрытия вредоноса в GPU

На хакерском форуме продаётся инструмент для сокрытия вредоноса в GPU

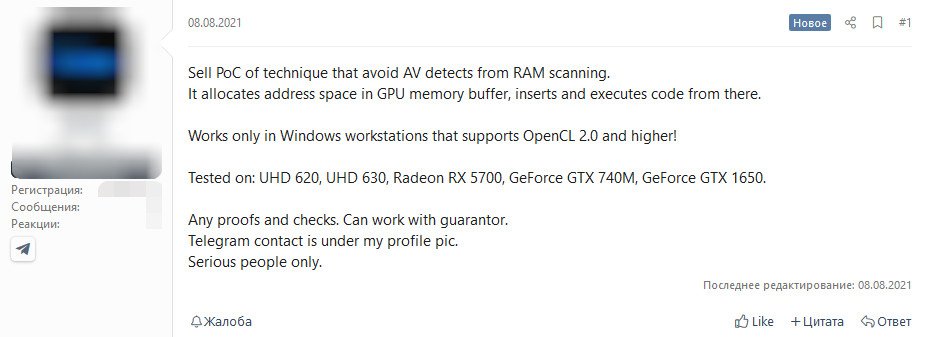
Киберпреступники стали больше интересоваться вредоносными программами, которые выполняют код из графического процессора (GPU) скомпрометированного компьютера. Более того, злоумышленники даже продают на форуме инструмент для сокрытия вредоносов в GPU от AMD и NVIDIA.

Выставленный на продажу код proof-of-concept (PoC), по мнению, экспертов, станет отправной точкой для новых сложных кибератак. С таким подходом преступники смогут обходить детектирование антивирусными продуктами, а также скрывать зловред от сканеров и даже избегать использования RAM.

Согласно описанию, которое продавец приложил к PoC, этот метод использует память GPU для хранения вредоносного кода и запуска его из этой области. Но есть и нюанс: техника работает только с системами Windows, поддерживающими OpenCL версии 2.0 или выше.

В посте киберпреступника также упоминается тестирование злонамеренного кода на видеокартах Intel (UHD 620/630), Radeon (RX 5700) и GeForce (GTX 740M(?), GTX 1650).


Судя по всему, злоумышленнику уже удалось продать PoC-код, а значит, в скором времени нас могут ждать новые атаки с использованием описанного метода.

Подпишитесь на новости

Проверка 284 сайтов рунета выявила старые библиотеки и проблемы с почтой

Пока компании обсуждают сложные кибератаки, на их сайтах остаются проблемы попроще: слабая защита от подделки писем, устаревшие библиотеки и забытые поддомены. Автор открытого сканера Suveren под ником marsilid проверил 284 сайта российских банков, магазинов, вузов, клиник и других организаций.

Результаты он опубликовал на Хабре. Названия компаний автор не раскрывает, поскольку проверка автоматическая и может ошибаться.

У 66 из 275 доменов, для которых удалось получить данные, отсутствовала запись DMARC либо использовалась политика p=none. Такая настройка не предписывает получателю отклонять письма, не прошедшие проверку DMARC.


Страницы удалось изучить у 170 сайтов. На 24% из них сканер обнаружил версии JavaScript-библиотек с известными уязвимостями. Возможность эксплуатации зависит от того, как библиотека используется.


Нашлись и пять поддоменов, указывающих на предположительно неиспользуемые облачные ресурсы. Это потенциальная возможность для захвата адреса и размещения фишинга. Возможность реального захвата автор не проверял.

Стоит учитывать, что точность сканера на реальных сайтах пока не оценивали по ручной разметке.

RSS: Новости на портале Anti-Malware.ru