



Операторы Ragnarok прекратили атаки и выпустили бесплатный дешифратор

Операторы Ragnarok прекратили атаки и выпустили бесплатный дешифратор

Операторы Ragnarok прекратили атаки и выпустили бесплатный дешифратор

Киберпреступники, распространяющие программу-вымогатель Ragnarok (также известен как Asnarök), решили приостановить атаки и выпустить бесплатный дешифратор, который поможет жертвам восстановить пострадавшие файлы.

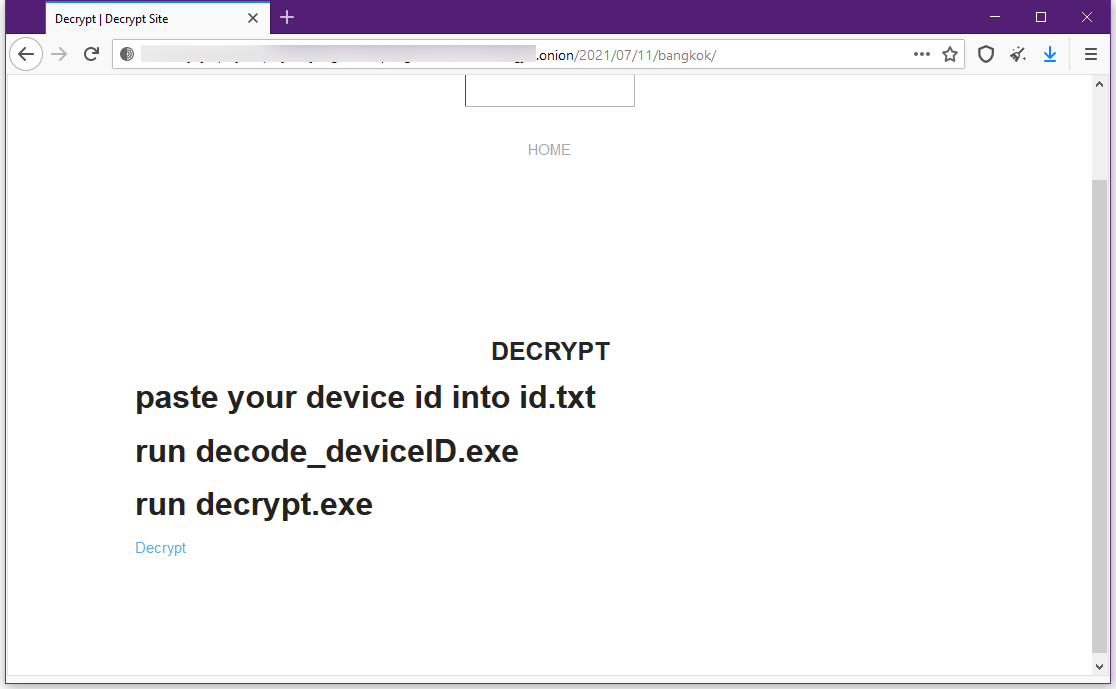
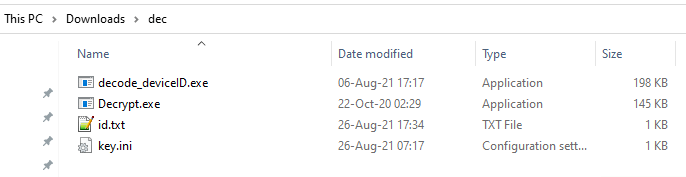
В утилите для расшифровки жёстко запрограммирован мастер-ключ. Злоумышленники выложили его на одном из своих форумов в дарквебе, где ранее группировка публиковала украденные у жертв файлы.


Несколько исследователей в области кибербезопасности уже успели изучить дешифратор, отметил The Record. По их словам, утилита действительно работает, однако всё равно лучше дождаться, когда специалисты подготовят свои версии дешифратора. Ожидается, что абсолютно безопасный расшифровщик можно будет скачать с официального сайта проекта NoMoreRansom.

Операторы Ragnarok начали свои атаки в конце 2019 года (по другим данным — в начале 2020-го). Группировка использовала известные эксплойты для проникновения в сеть организаций, после чего злоумышленники старались зашифровать критически важные серверы и рабочие станции жертвы.

Чтобы обеспечить дополнительный рычаг давления на пострадавшие компании, атакующие крали важные внутренние файлы. Эту информацию вымогатели угрожали опубликовать на своём ресурсе в дарквебе, если жертва не заплатит выкуп вовремя.

Так сложилось, что кибергруппа выбрала в качестве цели шлюзы Citrix ADC, а также использовала эксплойт для 0-day в файрволах Sophos XG. За месяц до прекращения операций преступники поменяли дизайн своего сайта и удалили данные прошлых жертв.

Таким образом, Ragnarok стал уже третьим шифровальщиком за это лето, прекратившим свои кибератаки. Напомним, что ранее этим же отметились операторы Avaddon и SynAck.

Подпишитесь на новости

Android помогает рекламе узнавать вас. Один инструмент можно отключить

Вашему телефону не нужно сообщать рекламным приложениям имя владельца. Для узнавания устройства существует рекламный идентификатор — случайная строка, которую приложения могут использовать для рекламы и аналитики. Эдакий цифровой бейджик: фамилии нет, зато вас узнают.

В документации Google объясняется, что пользователь может сбросить или удалить этот идентификатор.

Во втором случае приложения, обращающиеся к соответствующему интерфейсу, получат строку из нулей.

Чтобы воспользоваться ей, откройте настройки Android, найдите раздел «Реклама» и выберите «Удалить рекламный идентификатор». В зависимости от производителя путь может отличаться; в инструкции Google указан маршрут через раздел «Конфиденциальность».

Сброс и удаление — разные действия. Сброс выдаёт новый идентификатор, удаление убирает доступ к нему.

Правда, реклама продолжит появляться, а удаление рекламного ID не отменяет остальные способы сбора данных. Google отдельно предупреждает: у приложений могут быть собственные настройки и другие идентификаторы.

Убрать один инструмент отслеживания можно. Устроить рекламной индустрии полную амнезию одним нажатием — пока нет.

RSS: Новости на портале Anti-Malware.ru