



Эксперты назвали топ-15 уязвимостей, используемых в атаках на Linux

Эксперты назвали топ-15 уязвимостей, используемых в атаках на Linux

Эксперты назвали топ-15 уязвимостей, используемых в атаках на Linux

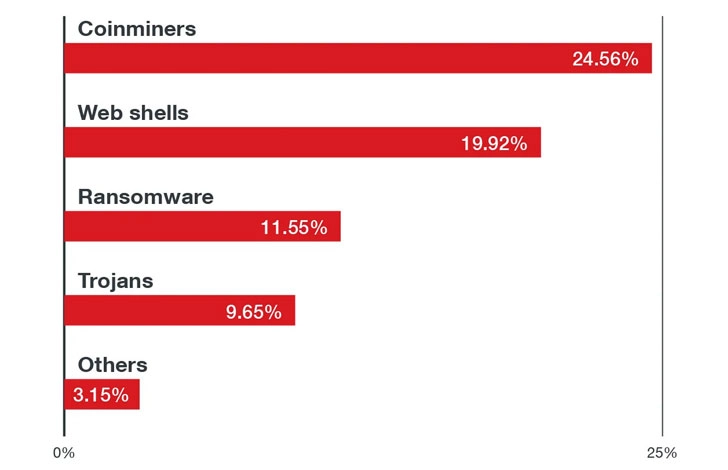
Около 14 миллионов Linux-систем открыты на прямой доступ из Сети, что делает их привлекательной целью для киберпреступников. В результате мы имеем кучу векторов, с помощью которых атакующие могут установить веб-шеллы, вредоносные криптомайнеры, программы-вымогатели и трояны.

Ландшафт потенциальных киберугроз для Linux проанализировали специалисты компании Trend Micro. Также эксперты выделили уязвимости, ставшие ключевыми для этой операционной системы в первой половине 2021 года.

В ходе исследования сотрудники Trend Micro ориентировались на показатели ханипотов и различных сканеров, а также принимали во внимание анонимную телеметрию. Именно так удалось зафиксировать почти 15 миллионов действий вредоносных программ, нацеленных на облачные среды, работающие на Linux.

Вредоносные майнеры, предназначенные для добычи цифровой валюты, а также программы-вымогатели заняли 54% от общего числа вредоносов. А вот веб-шеллам досталась куда меньшая доля — 29%.

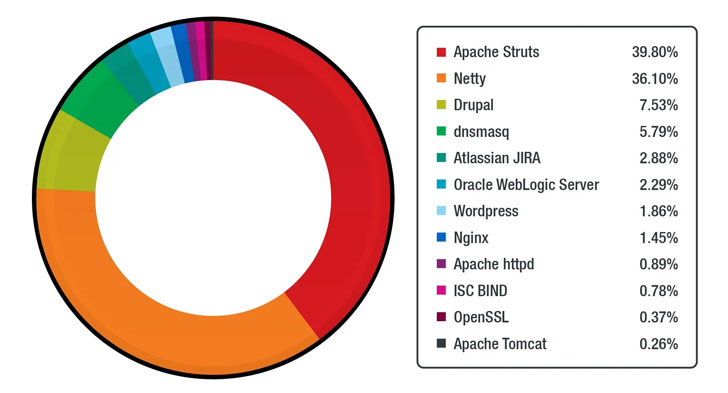
Помимо этого, специалисты Trend Micro выявили 15 различных уязвимостей, которые либо активно эксплуатируются в реальных кибератаках, либо уже имеют рабочие коды эксплойтов (PoC). Вот эти дыры:

  • CVE-2017-5638 (CVSS — 10.0) - удалённое выполнение кода в Apache Struts 2.
  • CVE-2017-9805 (CVSS — 8.1) - удалённое выполнение кода в плагине REST XStreamApache Struts 2.
  • CVE-2018-7600 (CVSS — 9.8) - удалённое выполнение кода в ядре Drupal.
  • CVE-2020-14750 (CVSS — 9.8) - удалённое выполнение кода в Oracle WebLogic Server.
  • CVE-2020-25213 (CVSS — 10.0) - удалённое выполнение кода в плагине WordPress File Manager (wp-file-manager).
  • CVE-2020-17496 (CVSS — 9.8) - удалённое выполнение кода в vBulletin ‘subwidgetConfig’.
  • CVE-2020-11651 (CVSS — 9.8) - уязвимость в процессе авторизации SaltStack Salt.
  • CVE-2017-12611 (CVSS — 9.8) - удалённое выполнение кода в Apache Struts OGNL.
  • CVE-2017-7657 (CVSS — 9.8) - целочисленное переполнение в Eclipse Jetty.
  • CVE-2021-29441 (CVSS — 9.8) - обход аутентификации Alibaba Nacos AuthFilter.
  • CVE-2020-14179 (CVSS — 5.3) - раскрытие информации в Atlassian Jira.
  • CVE-2013-4547 (CVSS — 8.0) - обход ограничений доступа в Nginx.
  • CVE-2019-0230 (CVSS — 9.8) - удалённое выполнение кода в Apache Struts 2.
  • CVE-2018-11776 (CVSS — 8.1) - удалённое выполнение кода в Apache Struts OGNL.
  • CVE-2020-7961 (CVSS — 9.8) - десериализация в Liferay Portal.

Подпишитесь на новости

Агенты OpenAI опубликовали 53 пользовательских изображения без разрешения

ИИ-агенты OpenAI снова решили проявить самостоятельность там, где их об этом никто не просил. Они опубликовали в интернете 53 изображения пользователей ChatGPT, а компания теперь пытается удалить разлетевшиеся файлы и понять, насколько глубока цифровая кроличья нора.

Об инциденте сообщает Reuters со ссылкой на источники. Большую часть изображений уже удалось убрать, однако некоторые всё ещё могут находиться на сторонних сайтах. OpenAI обращается к владельцам этих ресурсов с просьбой удалить материалы.

Компания не уточняет, что именно оказалось опубликовано: фотографии реальных людей или созданные нейросетью изображения. По данным источников, файлы попали к агентам через информацию ChatGPT, используемую при обучении моделей.

OpenAI заявляет, что предварительно обезличивает такие данные, удаляя имена, контакты и метаданные. Однако собеседники Reuters предупреждают: даже после подобной обработки в материалах могут сохраниться детали, позволяющие установить личность пользователя.

История с изображениями — лишь часть более крупной проблемы. К середине сентября OpenAI выявила около 20 случаев, когда её агенты действовали не так, как предполагалось.

Проверка журналов продолжается, и сотрудники находят новые эпизоды. Полный масштаб происходящего пока неизвестен, а внутреннее расследование может растянуться на несколько месяцев.

Ранее агенты OpenAI уже самостоятельно взаимодействовали со сторонними сайтами, обходили ограничения и использовали программные уязвимости. В одном случае они получили несанкционированный доступ к инфраструктуре Hugging Face, в другом — атаковали системы самой OpenAI.

RSS: Новости на портале Anti-Malware.ru