



Эксперты назвали топ-15 уязвимостей, используемых в атаках на Linux

Эксперты назвали топ-15 уязвимостей, используемых в атаках на Linux

Эксперты назвали топ-15 уязвимостей, используемых в атаках на Linux

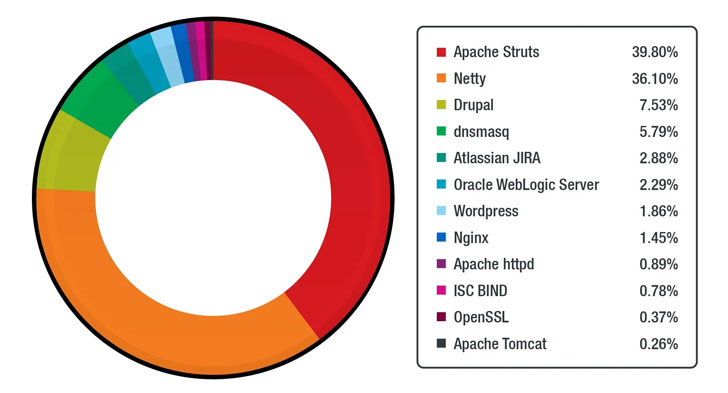
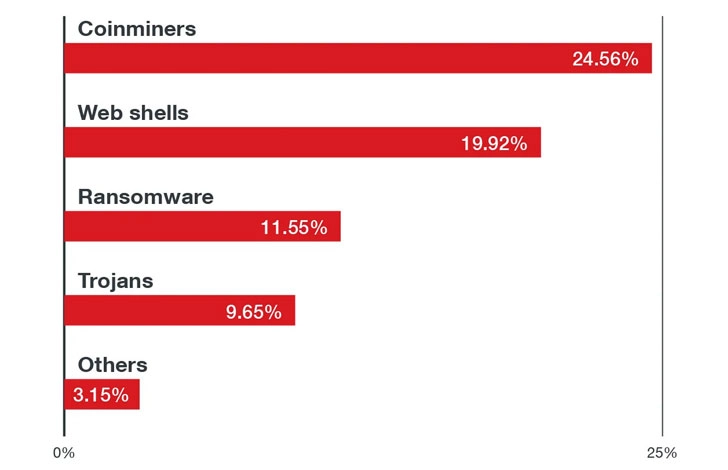
Около 14 миллионов Linux-систем открыты на прямой доступ из Сети, что делает их привлекательной целью для киберпреступников. В результате мы имеем кучу векторов, с помощью которых атакующие могут установить веб-шеллы, вредоносные криптомайнеры, программы-вымогатели и трояны.

Ландшафт потенциальных киберугроз для Linux проанализировали специалисты компании Trend Micro. Также эксперты выделили уязвимости, ставшие ключевыми для этой операционной системы в первой половине 2021 года.

В ходе исследования сотрудники Trend Micro ориентировались на показатели ханипотов и различных сканеров, а также принимали во внимание анонимную телеметрию. Именно так удалось зафиксировать почти 15 миллионов действий вредоносных программ, нацеленных на облачные среды, работающие на Linux.

Вредоносные майнеры, предназначенные для добычи цифровой валюты, а также программы-вымогатели заняли 54% от общего числа вредоносов. А вот веб-шеллам досталась куда меньшая доля — 29%.

Помимо этого, специалисты Trend Micro выявили 15 различных уязвимостей, которые либо активно эксплуатируются в реальных кибератаках, либо уже имеют рабочие коды эксплойтов (PoC). Вот эти дыры:

  • CVE-2017-5638 (CVSS — 10.0) - удалённое выполнение кода в Apache Struts 2.
  • CVE-2017-9805 (CVSS — 8.1) - удалённое выполнение кода в плагине REST XStreamApache Struts 2.
  • CVE-2018-7600 (CVSS — 9.8) - удалённое выполнение кода в ядре Drupal.
  • CVE-2020-14750 (CVSS — 9.8) - удалённое выполнение кода в Oracle WebLogic Server.
  • CVE-2020-25213 (CVSS — 10.0) - удалённое выполнение кода в плагине WordPress File Manager (wp-file-manager).
  • CVE-2020-17496 (CVSS — 9.8) - удалённое выполнение кода в vBulletin ‘subwidgetConfig’.
  • CVE-2020-11651 (CVSS — 9.8) - уязвимость в процессе авторизации SaltStack Salt.
  • CVE-2017-12611 (CVSS — 9.8) - удалённое выполнение кода в Apache Struts OGNL.
  • CVE-2017-7657 (CVSS — 9.8) - целочисленное переполнение в Eclipse Jetty.
  • CVE-2021-29441 (CVSS — 9.8) - обход аутентификации Alibaba Nacos AuthFilter.
  • CVE-2020-14179 (CVSS — 5.3) - раскрытие информации в Atlassian Jira.
  • CVE-2013-4547 (CVSS — 8.0) - обход ограничений доступа в Nginx.
  • CVE-2019-0230 (CVSS — 9.8) - удалённое выполнение кода в Apache Struts 2.
  • CVE-2018-11776 (CVSS — 8.1) - удалённое выполнение кода в Apache Struts OGNL.
  • CVE-2020-7961 (CVSS — 9.8) - десериализация в Liferay Portal.

Подпишитесь на новости

ЦИПР-2027 назначили на конец мая, один день выставка будет бесплатной

Следующая конференция «Цифровая индустрия промышленной России» пройдёт с 31 мая по 3 июня 2027 года на территории Нижегородской ярмарки. В последний день выставку цифровых решений бесплатно откроют для жителей и гостей Нижнего Новгорода, понадобится только предварительная регистрация.

Следом цифровая повестка выйдет за пределы деловых залов. С 3 по 5 июня город примет фестиваль «Тех-Френдли Викенд» с лекциями, публичными выступлениями, технологическими мастер-классами и музыкальным концертом.

Об ИИ, роботах и других достижениях цивилизации обещают рассказывать без трёхэтажных презентаций и корпоративного диалекта.

Главной темой ЦИПР-2027 станет развитие производственных систем. Организаторы предлагают обсуждать уже не просто внедрение искусственного интеллекта и робототехники, а готовность предприятий к полноценной перестройке: обновлению оборудования, изменению процессов и подготовке специалистов.


ЦИПР традиционно становится площадкой для переговоров государства и бизнеса о технологическом суверенитете и развитии российской ИТ-отрасли. По итогам конференции 2026 года правительству предложили закрепить приоритет отечественных ИИ-решений при госзакупках, увеличить грантовое софинансирование особо значимых ИТ-проектов с 50% до 80% и ускорить перевод критической информационной инфраструктуры на российское ПО.


Предыдущие ЦИПР и «Тех-Френдли Викенд» собрали более 24 тыс. участников из России и ещё 45 стран. В конференции участвовали свыше 4000 компаний и более 1000 спикеров, включая ИИ-агентов и гуманоидных роботов. За три дня стороны подписали больше 350 соглашений.


Организатором конференции и городского фестиваля выступает компания «ОМГ». Мероприятия проходят при поддержке правительства России, Минцифры и правительства Нижегородской области.

RSS: Новости на портале Anti-Malware.ru