



Операторы LockBit готовятся слить украденные у Accenture данные

Операторы LockBit готовятся слить украденные у Accenture данные

Операторы LockBit готовятся слить украденные у Accenture данные

Кибербанда, орудующая программой-вымогателем LockBit пробила защиту консалтинговой компании Accenture и выкрала конфиденциальные данные. Сама жертва, однако, заявила, что прекрасно восстановила все файлы из бэкапа.

Напомним, что LockBit предлагается по модели «шифровальщик как услуга» (ransomware-as-a-service, RaaS), а это значит, что его может взять в аренду любая группировка. На днях распространяющие LockBit киберпреступники заявили, что одной из жертв стала Accenture.

Это можно назвать по-настоящему крупной «добычей», поскольку ирландская компания работает с 94 организациями из Fortune Global 100, оказывая услуги по консультированию в самых разных бизнес-областях. В списке клиентов Accenture есть всем известные наименования: Alibaba, Cisco и Google.

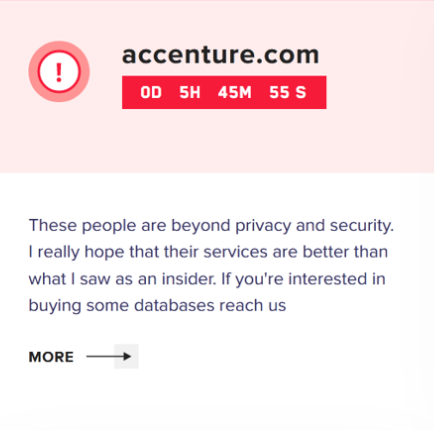
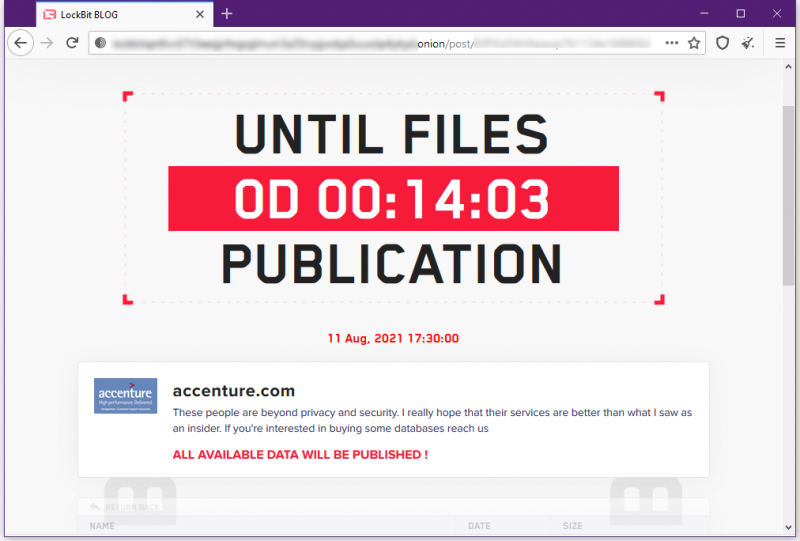
На официальном сайте операторов LockBit в дарквебе появился пост, в котором преступники предлагают купить базу данных Accenture. Помимо этого, злоумышленники крайне нелицеприятно отзываются об уровне защищённости систем ирландской консалтинговой компании.

«Эти люди далеки от конфиденциальности и безопасности. Очень надеюсь, что их услуги гораздо лучше того, что мне удалось лицезреть как инсайдеру. Если кто-то хочет купить базу данных, свяжитесь с нами», — гласит пост.


Также преступники опубликовали таймер, отсчитывающий время до публикации скомпрометированных данных. В папке под именем W1 исследователи нашли PDF-документы, украденные, предположительно, у Accenture.

Подпишитесь на новости

Яндекс Станцию взломали без вскрытия, корпорация уже выпускает патч

Энтузиасты нашли способ получить root-доступ к собственной «Яндекс Станции» через ошибку в системе доверенных сертификатов. Разбирать колонку для этого не понадобилось. Алису попросили включить музыку, а владельцы заодно решили разобраться, кто здесь администратор.

Яндекс подтвердил уязвимость в комментарии «Код.ру». Техногигант уже распространяет обновление, которое должно закрыть найденный способ доступа.

Root — это права суперпользователя, позволяющие менять программное обеспечение устройства с гораздо меньшими ограничениями. Для любителей экспериментов такая находка открывает больше возможностей, чем стандартные настройки умной колонки.

При этом в Яндексе подчёркивают: описанный способ позволял получить контроль именно над собственной Станцией. По оценке компании, доступ к чужому устройству до обновления был почти невозможен, а после установки исправления исключён. Поэтому объявлять все колонки готовыми устройствами для удалённой прослушки оснований нет.

Представители Яндекса также отметили, что владельцы и раньше могли экспериментировать со своими устройствами — разобрать колонку и установить собственную прошивку. Новая находка позволила обойтись без вскрытия корпуса.

Отдельно компания работает над сценарием со сбросом до заводских настроек. Его подробности в публикации не раскрыты, поэтому считать этот вопрос окончательно закрытым пока рано.

RSS: Новости на портале Anti-Malware.ru