



Некоторые образцы трояна AdLoad обходят встроенную защиту Apple macOS

Некоторые образцы трояна AdLoad обходят встроенную защиту Apple macOS

Некоторые образцы трояна AdLoad обходят встроенную защиту Apple macOS

Новый образец вредоносной программы AdLoad, заточенной под работу в операционной системе macOS, способен обходить встроенную защиту — XProtect. Участие AdLoad в нескольких кампаниях зафиксировали специалисты SentinelOne.

AdLoad — довольно распространённый троян у киберпреступников, атакующих macOS-компьютеры. Вредонос известен как минимум с 2017 года, а проникнув в систему, он может устанавливать дополнительный зловредный софт или нежелательные программы (PUA).

Помимо этого, AdLoad собирает информацию о заражённой системе, которая позже отравляется на удалённые серверы, находящиеся под контролем злоумышленников.

Как отметил Фил Стоукс из SentinelOne, массовые атаки с участием AdLoad набирают обороты с ноября 2020 года. Скачок этой активности зафиксирован в июле и начале августа 2021 года. Как только AdLoad попадает в macOS, он устанавливает веб-прокси по принципу «Человек посередине» (Man-in-The-Middle, MiTM), чтобы перехватывать поисковую выдачу и внедрять туда рекламу.

Именно так операторы трояна зарабатывают деньги. Также вредоносная программа устанавливает LaunchAgents и LaunchDaemons и в некоторых случаях — задачи по крону, которые запускаются каждые два с половиной часа. Такой механизм позволяет AdLoad закрепиться в системе.

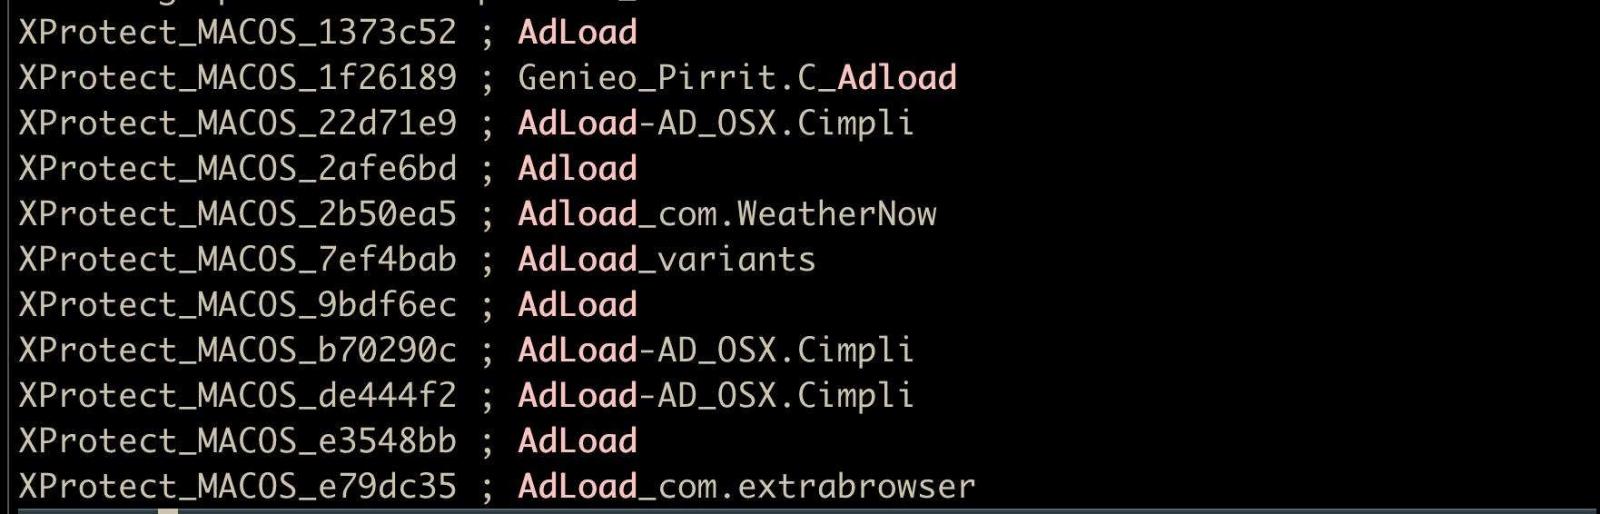
Наблюдая за кампаниями злоумышленников, Стоукс обнаружил 220 образцов вредоноса, 150 из которых являются уникальными (у них отсутствует детектирование XProtect). Это впечатляет, учитывая, что у XProtect в наличии есть десятки сигнатур AdLoad.


Интересно, что многие семплы, пойманные SentinelOne, подписаны валидными сертификатами, выпущенными Apple (Developer ID). Стоукс подчеркнул, что наличие уникальных образцов хорошо известного вредоноса настораживает, особенно учитывая тот факт, что даже спустя десять месяцев встроенный сканер Apple не может детектировать отдельные семплы.

Подпишитесь на новости

Кофеварка устроила сетевой марафон: терабайт трафика за десять дней

Умная кофеварка Keurig K-Supreme Smart решила, что просто варить кофе — слишком скучное занятие. За десять дней устройство сгенерировало около 1 ТБ исходящего трафика и перегрузило домашнюю точку доступа Wi-Fi.

Как рассказывает один из пользователей X, аномалию заметил пользователь Nomad, который помогал родителям обслуживать сеть. Панель UniFi показала 1008 ГБ исходящего и 9,94 ГБ входящего трафика от кофеварки.

Первая мысль была понятной: неужели кухонный гаджет отправляет производителю столько данных? Устройство отключили, а хозяин уже собирался искать замену.

Но обвинять кофеварку в сливе терабайта информации оказалось рано. Большая часть трафика оставалась внутри домашней сети. Интернет-канал она не забила, зато точке доступа досталось. Причем бытовая техника была вынесена в отдельную сеть.


Повторный тест проблему не воспроизвел. Захвата пакетов для анализа тоже не было, поэтому неизвестны ни содержимое трафика, ни причина аномалии. О похожих случаях другие пользователи пока не сообщали, производитель ситуацию не прокомментировал.

Подключение к интернету этой модели нужно для удаленного управления, расписания, распознавания капсул и автоматического заказа новых запасов кофе.

Получился утренний эспрессо с нагрузочным тестированием Wi-Fi.

RSS: Новости на портале Anti-Malware.ru