



Ботоводы Mirai эксплуатируют уязвимость, затрагивающую миллионы роутеров

Ботоводы Mirai эксплуатируют уязвимость, затрагивающую миллионы роутеров

Ботоводы Mirai эксплуатируют уязвимость, затрагивающую миллионы роутеров

Экспертам в области кибербезопасности стало известно об активной эксплуатации уязвимости, затрагивающей миллионы маршрутизаторов. Как отметили специалисты, под угрозой находятся владельцы роутеров, работающих на прошивке Arcadyan.

Стоящие за атаками злоумышленники пытаются набрать уязвимые устройства в свой ботнет Mirai. Для этого атакующие эксплуатируют критическую брешь под идентификатором CVE-2021-20090. По шкале CVSS баг получил 9,9  баллов из 10, а в случае успешного использования он позволяет удалённому преступнику обойти аутентификацию.

Об атаках на маршрутизаторы рассказали специалисты Juniper Threat Labs, поскольку с февраля 2021 года они «ведут» киберпреступную группировку, известную своими атаками на IoT-устройства, и мониторят всю активность, связанную с подобными кампаниями.

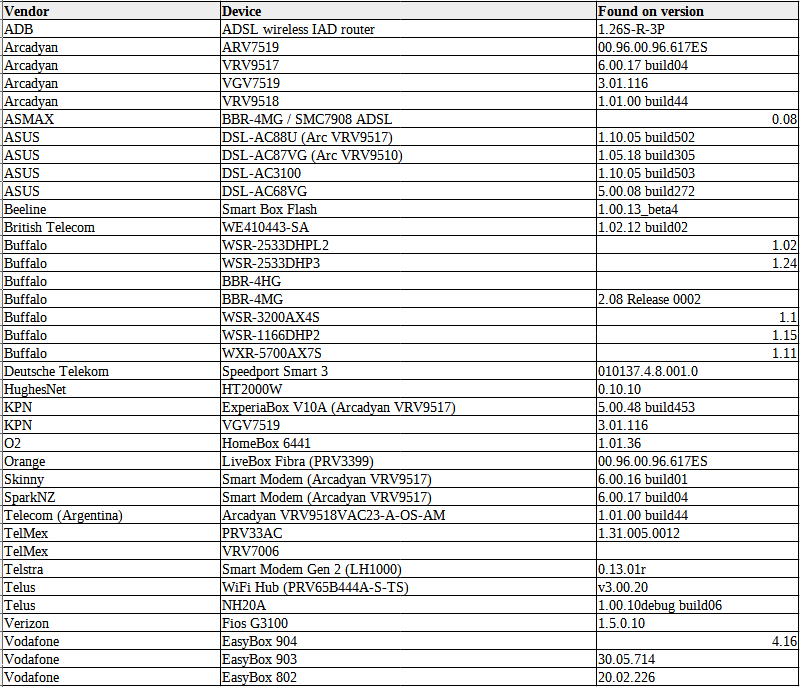
Среди уязвимых девайсов присутствуют десятки моделей роутеров производства совершенно разных компаний: Asus, British Telecom, Deutsche Telekom, Orange, O2 (Telefonica), Verizon, Vodafone, Telstra и Telus.

Поскольку брешь затрагивает многие модели и производителей маршрутизаторов, эксперты считают, что в общей сложности под угрозой могут находиться миллионы пользователей. Примечательно, что об уязвимости первой рассказала компания Tenable, которая ещё в апреле опубликовала соответствующее предупреждение.

А в начале августа уже вышел полноценный PoC-код (proof-of-concept). Более того, исследователи отметили, что CVE-2021-20090 существует уже по меньшей мере десять лет, а ранее дыра просочилась приблизительно на 20 моделей роутеров через цепочку поставок.

Со списком уязвимых роутеров можно ознакомиться на изображении ниже:

Подпишитесь на новости

Урон по цене кофе: заказать DDoS-атаку можно всего за $30

Чтобы положить чужой сайт, больше не нужны собственный ботнет, команда киберпреступников и чемодан денег. Достаточно найти подрядчика в даркнете и заплатить от $30 (дешевле некоторых подписок на вполне легальные сервисы). Эксперты Kaspersky Digital Footprint Intelligence изучили более 250 тысяч публикаций в даркнете и дипвебе и обнаружили почти 150 действующих поставщиков DDoS-услуг.

Согласно исследованию «DDoS-экономика: сколько стоит „положить” сайт» (PDF), атака продолжительностью от одного до 30 дней может стоить от $30 до $2000. Итоговый ценник зависит от цели, мощности и продолжительности цифрового обстрела.

Теневой рынок даже предлагает демоверсию: короткую пробную атаку примерно за $10, а иногда и бесплатно. Всё как у приличного SaaS-сервиса, только вместо управления проектами клиент получает возможность обрушить чужой ресурс.


Для постоянных покупателей работает подписка DDoS-as-a-Service. За $1-30 тысяч в месяц заказчику дают доступ к инструментам, позволяющим запускать атаки длительностью от минуты до 48 часов. Цена зависит от используемых методов и количества одновременных целей.

Рынок при этом бодро пополняется новичками. Только за первый квартал 2026 года исследователи нашли 16 новых поставщиков. Если темп сохранится, по итогам года их станет минимум на 25% больше, чем в 2025-м. Средний срок жизни такого бизнеса составляет 2,5 года, а отдельные ветераны работают уже около десятилетия.

RSS: Новости на портале Anti-Malware.ru