



Новые DNS-бреши открывают дверь для кибершпионажа на уровне стран

Новые DNS-бреши открывают дверь для кибершпионажа на уровне стран

Новые DNS-бреши открывают дверь для кибершпионажа на уровне стран

Исследователи в области кибербезопасности обнаружили новый тип DNS-уязвимостей, затрагивающих крупных провайдеров DNS-as-a-Service (DNSaaS). В случае эксплуатации эти дыры позволят злоумышленникам получить доступ к конфиденциальной информации, хранящейся в корпоративной сети.

DNSaaS-провайдеры помогают организациям арендовать DNS-сервис, поскольку зачастую компании не хотят самостоятельно обслуживать и защищать ещё один сетевой актив.

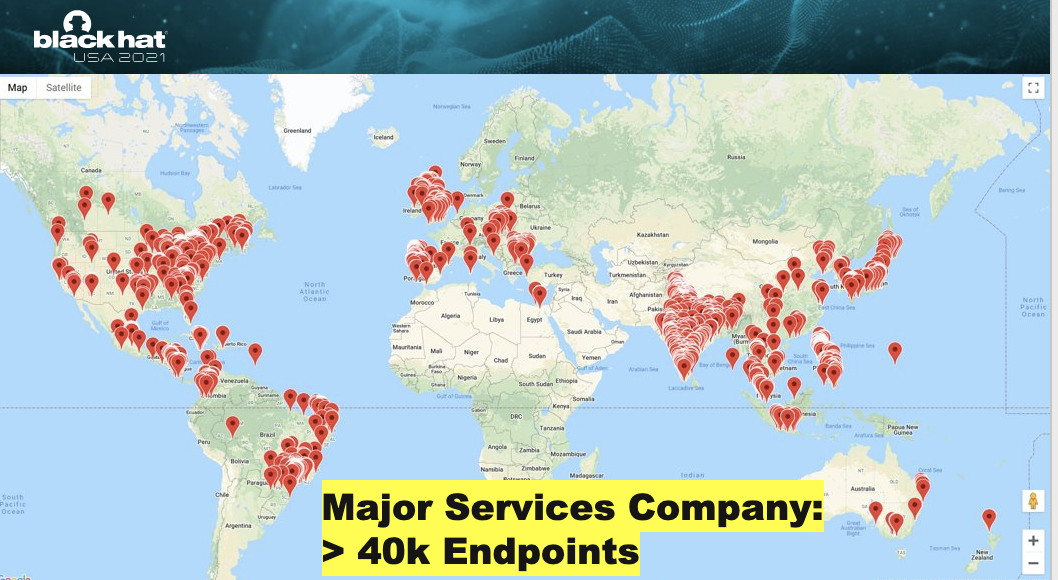
О новых проблемах DNS специалисты компании Wiz рассказали на конференции Black Hat. Отметим, что Wiz как раз занимается вопросами облачной безопасности.

Эксперты Шир Тамари и Ами Лутвак подчеркнули, что выявленные бреши позволяют правительственным кибергруппировкам собирать важную информацию. Для этого потенциальным злоумышленникам нужно всего лишь зарегистрировать домен.

Сам процесс эксплуатации, по словам исследователей, довольно прост: вы регистрируете домен, а после используете его для получения контроля над именем сервера провайдера DNSaaS (эксперты демонстрировали это на Amazon Route 53).

«Мы нашли простенькую лазейку, позволяющую вклиниться в добрую часть мирового DNS-трафика через провайдеров вроде Amazon и Google. В наших тестах мы перехватили трафик крупных компаний, состоящих в списке Fortune 500. Помимо этого, потенциальными жертвами могут стать 45 государственных организаций США и 85 межправительственных организаций», — объяснили сотрудники Wiz.

В результате исследователям удалось получить целый спектр конфиденциальных данных — от имён сотрудников и их геолокации до крайне ценных сведений, касающихся инфраструктуры компании (включая доступные из Сети устройства).


Google и Amazon, судя по всему, уже устранили выявленные уязвимости, однако другие провайдеры всё ещё открывают миллионы устройств для атак.

Подпишитесь на новости

Hirudo подменяет банковские приложения на Android и ломает защиту изнутри

Зачем рисовать фальшивое окно банка, если можно подсунуть пользователю целое приложение? Именно так действует новый Android-троян Hirudo. Заражение начинается с приложений-приманок: магазинов, видеосервисов и коротких сериалов.

Они показывают настоящий контент, а затем предлагают установить обновление.

За ним скрывается отдельное вредоносное приложение, которому ещё нужно выдать разрешения. При этом мошенникам приходится уговаривать жертву, сообщили исследователи из ThreatFabric.

Получив доступ, Hirudo крадёт учётные данные и СМС, позволяет удалённо смотреть экран и обращаться к камерам. Но главный трюк — замена банковского приложения модифицированной копией. Троян запускает удаление оригинала и скачивает подделку. Пользователь может прервать этот процесс.


Внутри копии защитные проверки получают ответы, выгодные атакующему: подмена подписи маскируется, служба специальных возможностей становится невидимой, запрет на запись экрана снимается. Интерфейс знакомый, а охрана уже работает на грабителей.

Исследователи обнаружили такие замены для восьми приложений семи индонезийских банков. Список целей для кражи данных шире и включает ещё несколько стран.

RSS: Новости на портале Anti-Malware.ru