



В августе Microsoft включит защиту Windows 10 от нежелательного софта

В августе Microsoft включит защиту Windows 10 от нежелательного софта

В августе Microsoft включит защиту Windows 10 от нежелательного софта

В течение августа 2021 года Microsoft планирует постепенно внедрять новую функцию встроенной антивирусной программы Windows Defender. По словам корпорации, теперь пользователи Windows 10 смогут рассчитывать на защиту от сомнительного софта.

Таким образом, при попытке скачать или установить так называемые PUA (Potentially unwanted program, потенциально опасные программы) пользователь получит предупреждение.

Как правило, такие нежелательные приложения нельзя категорично назвать вредоносными, однако они всё равно способны доставить пользователю определённые проблемы. Хороший пример PUA — обычное адваре, рекламная программа.

Если пользователь установит такой софт, его могут ждать навязчивые и агрессивные рекламные объявления, сбор данных (с последующей продажей) и даже в определённом смысле слежка. Цель у PUA одна — практически любыми средствами принести злоумышленнику прибыль.

Microsoft уже давно говорила о защите пользователей Windows от нежелательных программ, однако основной шаг корпорация решилась сделать только сейчас. Фаза активации новой защитной функции займёт следующие две недели.

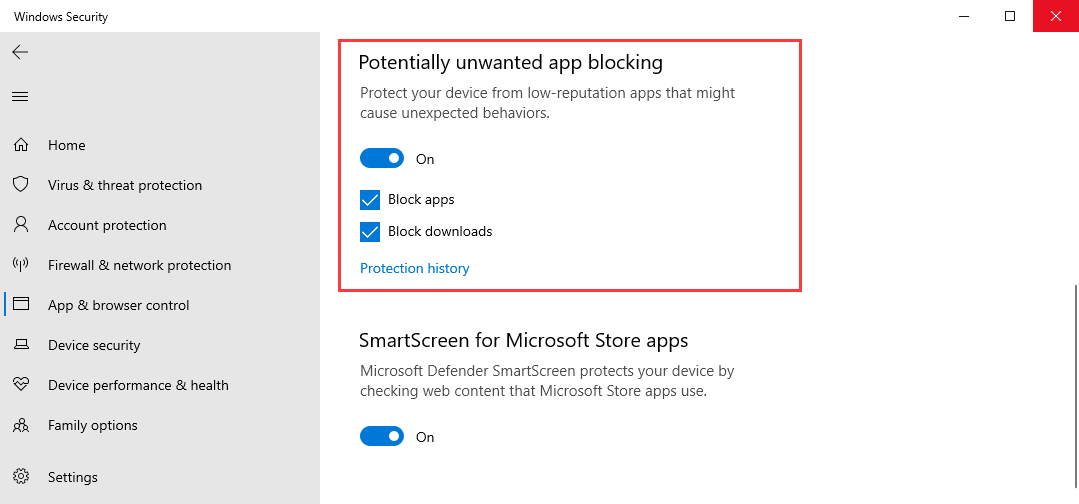
Найти и включить нововведение можно в настройках, зайдя в пункт «Обновление и безопасность» => «Контроль приложений и браузера».


По словам самой Microsoft, есть две доступные пользователям опции: блокировать нежелательный софт (детектирует уже загруженные ранее потенциально опасные программы); блокировать загрузки (предотвращает скачивание PUA, работает только с браузером Microsoft Edge).

Подпишитесь на новости

Отключите HTTP/2 или обновитесь: Apache исправил критическую уязвимость

Разработчики Apache HTTP Server выпустили версию 2.4.71 с патчем для критической уязвимости CVE-2026-119618. Ошибка находится в модуле mod_http2, который отвечает за работу с протоколом HTTP/2, и может привести к удаленному выполнению кода. Уязвимы версии сервера с 2.4.55 по 2.4.70, а также отдельные сборки модуля mod_h2 с 2.0.8 по 2.0.42.

Описание уязвимости опубликовано в бюллетене Apache. Проблема связана с состоянием гонки в функции assign_headers(): несколько потоков обращаются к общим данным без нужной синхронизации, и это может повредить память сервера.

Первым об ошибке 26 октября сообщил сканер опенсорс-кода Anthropic. 3 ноября ту же уязвимость независимо нашли Энтони Уимс и Саймон Сканнелл из Google Cloud Vulnerability Research.

Red Hat оценила уязвимость в 9,8 балла из 10 по шкале CVSS. По данным компании, неаутентифицированный злоумышленник может получить контроль над процессом веб-сервера. Атаке подвержены только серверы с включенным HTTP/2, конфигурации с одним HTTP/1.1 в безопасности.

Red Hat также сообщила, что в открытых исследованиях уже показан надежный эксплойт. Опубликованный на GitHub PoC при этом вызывает только повреждение памяти и падение процессов.

По оценке Wiz, ресурсы с уязвимыми версиями Apache есть в 64% облачных сред, а в 51% они доступны из интернета. Настройки серверов в этих цифрах не учтены.

Администраторам рекомендуют обновиться до 2.4.71. Если это пока невозможно, атаку можно предотвратить, временно отключив HTTP/2. В той же версии исправлены еще две уязвимости: CVE-2026-106023 в модуле mod_md, из-за которой падают процессы сервера, и CVE-2026-109163 в mod_vhost_alias с низким уровнем опасности.

RSS: Новости на портале Anti-Malware.ru