



В сентябре Google запретит старым Android-устройствам входить в аккаунты

В сентябре Google запретит старым Android-устройствам входить в аккаунты

В сентябре Google запретит старым Android-устройствам входить в аккаунты

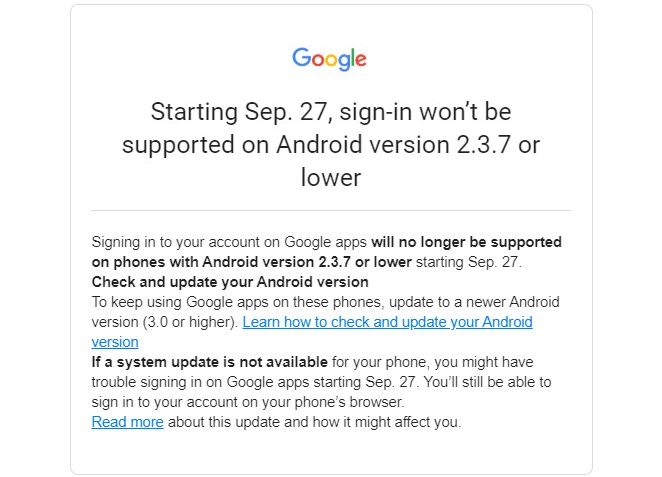
Google направила пользователям операционной системы Android электронные письма, в которых корпорация предупреждает о прекращении поддержки устройств, работающих на устаревшей версии ОС. В конце сентября этого года девайсы с установленной Android 2.3.7 (Gingerbread) и ниже уже не смогут войти в Google-аккаунты.

Таким образом, при попытке зайти в свои учётные записи пользователи увидят ошибку. Помимо этого, юзеры старых устройств не смогут создавать новые аккаунты, сбрасывать устройство к заводским настройкам и менять пароль.

«Поскольку Google заботится о безопасности пользователей, с 27 сентября 2021 года мы запретим вход в аккаунты с устройств, на которых установлена устаревшая версия Android», — объясняют в Google.

«Если вы попробуете аутентифицироваться после 27 сентября, вы столкнётесь с ошибками имени пользователя или пароля. Это касается всех сервисов Google, включая Gmail, YouTube и "Карты"».

По большому счёту, это вполне логичный шаг корпорации, поскольку она отсекает все версии Android, вышедшие до декабря 2010 года. Согласитесь, более чем за 10 лет операционная система Google далеко шагнула по части защиты пользователей.

Разработчики рекомендуют обновить свои мобильные устройства и установить версию Android не ниже 3.0. В противном случае пользователи рискуют потерять доступ к приложениям и сервисам Google.

Подпишитесь на новости

Обновите Telegram для Android: версия 13.2.2 закрыла опасную уязвимость

Telegram исправил уязвимость в HTML-виджетах, которые мессенджер открыл для ботов 9 ноября. Через ошибку скрипт из обычного сообщения мог выйти за пределы песочницы и выполнить машинный код на устройстве. Проблема находилась в движке JavaScript QuickJS, который Telegram использует в собственном форке QuickJS-ng.

Патч описан в журнале изменений песочницы виджетов Telegram на GitHub. Парсер QuickJS принимал конструкцию await using в заголовке цикла даже внутри обычных, неасинхронных функций.

В таком случае движок завершал функцию по пути для асинхронного кода и не закрывал ссылки на ее локальные переменные. Вложенные функции после возврата продолжали обращаться к уже освобожденному участку стека. Такой класс ошибок называют use-after-return.

О проблеме сообщили применительно к Telegram для Android 13.2.1, но, по данным Telegram, она затрагивала все платформы, где собирается форк движка. Исправление внесли 10 ноября: теперь парсер выдает синтаксическую ошибку на такую конструкцию. В тот же день вышла версия Telegram для Android 13.2.2.

Уязвимый код попал в основную ветку QuickJS-ng 16 мая вместе с поддержкой явного управления ресурсами. Ошибку описал разработчик Андреас Рёсдал.

9 ноября он опубликовал в репозитории QuickJS-ng аудит безопасности всего движка, проведенный с помощью модели Claude от Anthropic. В отчете 27 находок, уязвимость с await using в нем третья, с высоким уровнем опасности.

RSS: Новости на портале Anti-Malware.ru