



В сентябре Google запретит старым Android-устройствам входить в аккаунты

В сентябре Google запретит старым Android-устройствам входить в аккаунты

В сентябре Google запретит старым Android-устройствам входить в аккаунты

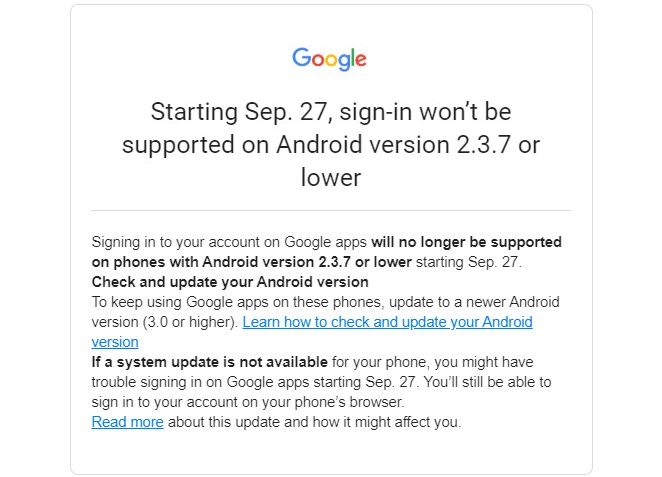
Google направила пользователям операционной системы Android электронные письма, в которых корпорация предупреждает о прекращении поддержки устройств, работающих на устаревшей версии ОС. В конце сентября этого года девайсы с установленной Android 2.3.7 (Gingerbread) и ниже уже не смогут войти в Google-аккаунты.

Таким образом, при попытке зайти в свои учётные записи пользователи увидят ошибку. Помимо этого, юзеры старых устройств не смогут создавать новые аккаунты, сбрасывать устройство к заводским настройкам и менять пароль.

«Поскольку Google заботится о безопасности пользователей, с 27 сентября 2021 года мы запретим вход в аккаунты с устройств, на которых установлена устаревшая версия Android», — объясняют в Google.

«Если вы попробуете аутентифицироваться после 27 сентября, вы столкнётесь с ошибками имени пользователя или пароля. Это касается всех сервисов Google, включая Gmail, YouTube и "Карты"».

По большому счёту, это вполне логичный шаг корпорации, поскольку она отсекает все версии Android, вышедшие до декабря 2010 года. Согласитесь, более чем за 10 лет операционная система Google далеко шагнула по части защиты пользователей.

Разработчики рекомендуют обновить свои мобильные устройства и установить версию Android не ниже 3.0. В противном случае пользователи рискуют потерять доступ к приложениям и сервисам Google.

Подпишитесь на новости

Старая уязвимость Windows помогла похитить данные миллиона карт

Злоумышленники похитили данные как минимум миллиона банковских карт, заразив более 700 POS-терминалов в свыше 20 странах. Большинство устройств находилось в Бразилии. Исследователи обнаружили инфраструктуру атакующих на оставленном в открытом доступе сервере.

Подробности опубликованы в исследовании Cybernews. На сервере хранились исходники вредоносной программы, инструменты эксплуатации и панель VINY JUNIOR TRILHAS с похищенными реквизитами.

Среди данных были номера карт, сроки действия, сведения о банках-эмитентах и датах выгрузки. Также обнаружена информация о 782 терминалах, включая версии ОС и местоположение.


Для повышения привилегий атакующие использовали CVE-2024-49138 в драйвере Windows Common Log File System. Microsoft исправила её в декабре 2024 года. Уязвимость требует предварительного доступа к системе и позволяет повысить права уже запущенного кода.


Получив системные привилегии, вредоносная программа устанавливала троян удалённого доступа и собирала карточные данные при обработке платежей. По данным исследователей, эксплойт адаптировали из общедоступного демонстрационного кода.

Сервер обнаружили в августе 2026 года; 31 августа он стал недоступен. О результатах расследования Cybernews сообщило бразильскому центру реагирования на компьютерные инциденты 8 сентября.

RSS: Новости на портале Anti-Malware.ru