



LockBit 2.0 отключает Microsoft Defender групповыми политиками

LockBit 2.0 отключает Microsoft Defender групповыми политиками

LockBit 2.0 отключает Microsoft Defender групповыми политиками

Новая версия программы вымогателя LockBit, получившая номер 2.0, способна автоматизировать шифрование домена Windows, используя групповые политики. Поскольку вредонос распространяется по модели «шифровальщик как услуга», стоит ожидать роста числа более серьезных кибератак с его участием.

Если углубиться в историю, операции программы-вымогателя LockBit стартовали в сентябре 2019 года. Различные киберпреступные группировки использовали зловред в своих целях — для проникновения в сеть и шифрования устройств жертвы.

В обмен на использование программы-вымогателя злоумышленники отдавали 20-30% разработчикам LockBit. Остальные же 70-80%, как правило, кибергруппировки оставляли себе.

На протяжении всех этих лет операции шифровальщика были достаточно активны, поскольку авторы вредоносной программы не скупились на рекламу и продвижение своего «продукта» на различных формах соответствующей тематики.

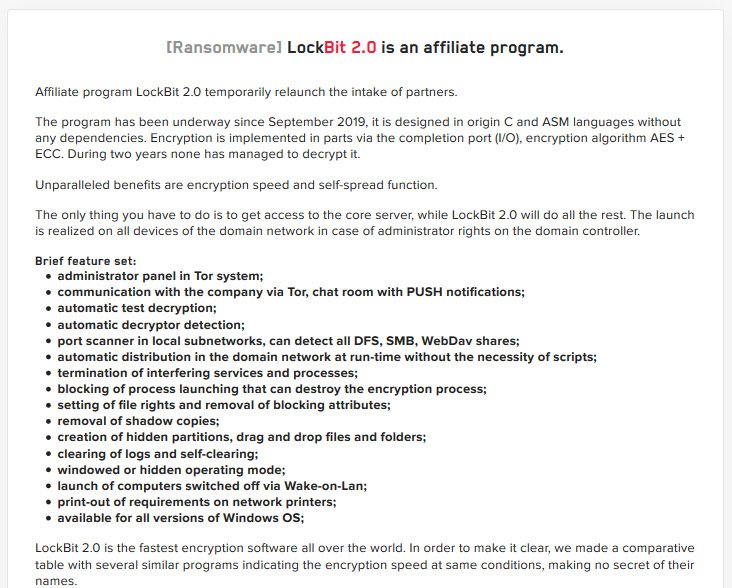
Теперь же разработчики программы-вымогателя начали активно двигать следующую версию вредоноса – LockBit 2.0. Всю необходимую информацию можно прочитать на сайте злоумышленников, посвящённом публикации скомпрометированных данных.


Само собой, авторы оснастили шифровальщик новыми функциями, среди которых стоит выделить два самых важных нововведения. Одним из ключевых отличий новой версии зловреда стало использование групповых политик для шифрования сети жертвы. В образцах, проанализированных командой MalwareHunterTeam и специалистом Виталием Кремецем, прослеживается автоматизация процесса взлома контроллера домена и отключения защитных программ в системе жертвы.

После запуска LockBit создает новые групповые политики на контроллере домена, которые впоследствии рассылаются каждому устройству в сети. Эти политики отключают встроенную антивирусную программу Microsoft Defender, поэтому семпл вредоноса остаётся без детекта и не отправляется специалистам.

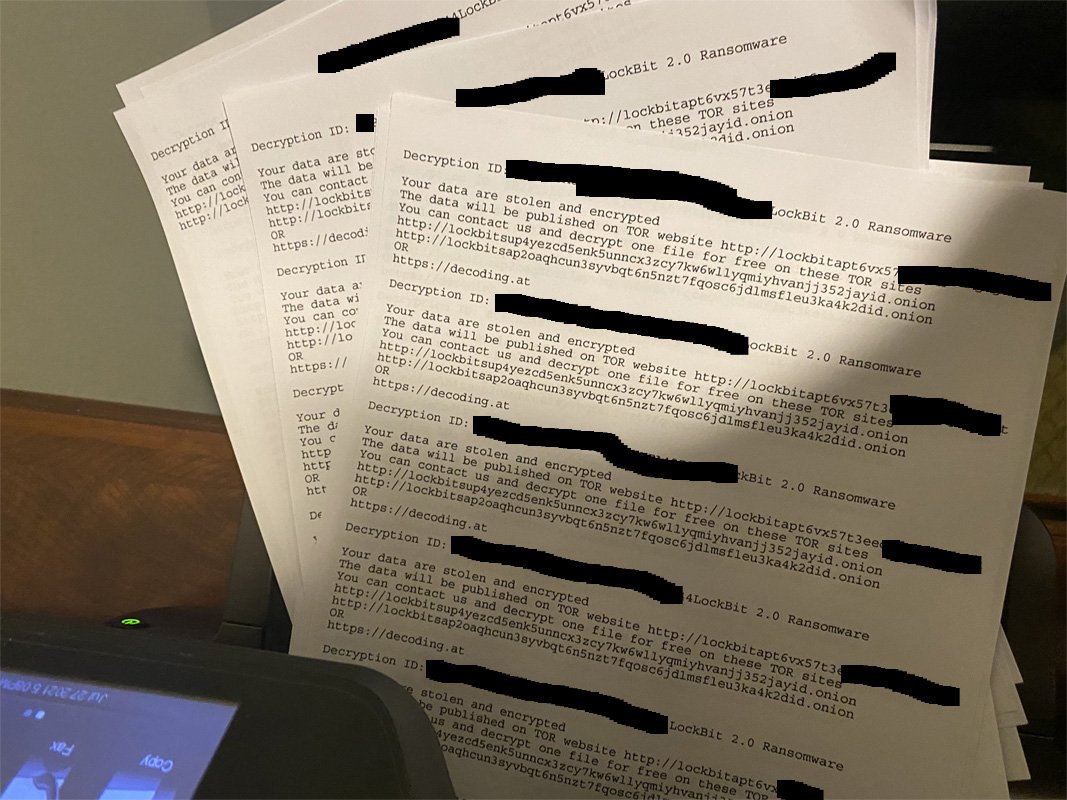
Другая вредоносная политика создаёт запланированную задачу на устройствах Windows, основная цель которой — запустить шифровальщик. Помимо этого, LockBit 2.0 также перенял отдельные функции другой программы вымогателя — Egregor. Напомним, что отличительной особенностью последнего вредоноса были так называемые бомбы для принтеров.


В марте мы писали о баге, который был обнаружен в вымогателе LockBit. Благодаря этой ошибке любая жертва могла расшифровать свои файлы без участия операторов. А в начале года один из операторов LockBit дал интервью, в котором назвал Россию лучшей страной для киберпреступника.

Подпишитесь на новости

RUTUBE отразил 300 DDoS-атак за квартал, рост в 2,4 раза

В третьем квартале 2026 года «ГПМ Цифровые Инновации» отразила 300 DDoS-атак — в 2,4 раза больше, чем во втором. За январь–сентябрь число отражённых атак превысило 530. У атакующих, судя по цифрам, квартальный план тоже был напряжённый.

Статистику предоставила компания, отвечающая за информационную безопасность видеоплатформ и предприятий «Газпром-Медиа Холдинга».

За девять месяцев показатель оказался в 4,5 раза выше, чем за аналогичный период 2025-го, и на 140% превысил результат всего прошлого года.

Заместитель генерального директора, глава цифровых активов холдинга Сергей Косинский связывает изменение экономики кибератак с распространением ИИ. По его оценке, технологии удешевляют подготовку и запуск атак: сценарии, которые раньше требовали квалифицированной команды и недель работы, становится проще адаптировать и тиражировать.

Это не означает, что каждая атака успешна. Речь, по мнению Косинского, о снижении порога входа и переходе к массовому производству атак.

В ответ холдинг намерен автоматизировать реагирование, сокращать время между обнаружением угрозы и её локализацией, а также повышать устойчивость инфраструктуры видеоплатформ.

Доля атак, при подготовке которых подтверждено использование ИИ, в предоставленных данных не указана. Поэтому рост числа DDoS-атак и оценку роли нейросетей стоит различать: первое компания подкрепляет статистикой, второе — объяснение тенденции со стороны руководства.

RSS: Новости на портале Anti-Malware.ru