



Остерегайтесь фейковых сборок Windows 11, содержащих набор вредоносов

Остерегайтесь фейковых сборок Windows 11, содержащих набор вредоносов

Остерегайтесь фейковых сборок Windows 11, содержащих набор вредоносов

В «Лаборатории Касперского» предостерегли пользователей от скачивания поддельных образов ещё не вышедшей операционной системы Windows 11. Киберпреступники, как всегда, используют шумиху вокруг новой версии ОС для того, чтобы подсунуть жертвам вредоносные программы.

Скачать и протестировать предварительную сборку Windows 11 можно уже сейчас, поэтому любопытные пользователи, само собой, не хотят упускать такую возможность. Также тестовый билд пытаются заполучить журналисты (чтобы перечислить своей аудитории нововведения) и разработчики софта (чтобы проверить совместимость своих программ с новой версией системы).

Microsoft, конечно, разрешает загрузить Windows 11 с официального сайта, однако некоторые всё равно заходят на сторонние источники в поисках сборки. Именно на таких ресурсах, по словам «Лаборатории Касперского», можно наткнуться на вредонос, замаскированный под Windows 10.

На один из таких файлов как раз наткнулись специалисты антивирусной компании. У него было имя «86307_windows 11 build 21996.1 x64 + activator.exe», а его размер составлял 1,75 ГБ. Выглядит как реальная сборка Windows, не правда ли?


Если запустить этот исполняемый файл, откроется установщик, который выглядит в точности как мастер инсталляции Windows. Однако его основная задача — загрузить и запустить другой, более интересный файл.

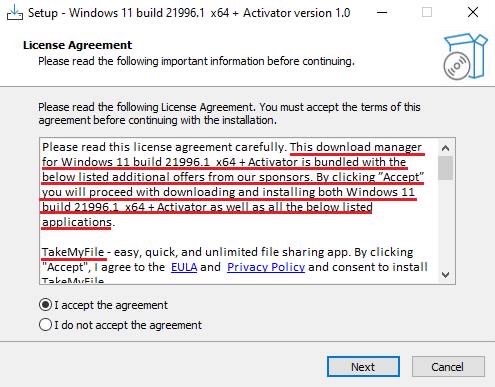
Он тоже является установщиком и даже содержит лицензионное соглашение. Файл «представляется» пользователю как «менеджер загрузки активатора 86307_windows 11 build 21996.1 x64». Если внимательно прочитать соглашение (что делают далеко не все пользователи), можно отметить, что там есть пункт про установку «спонсорского софта».

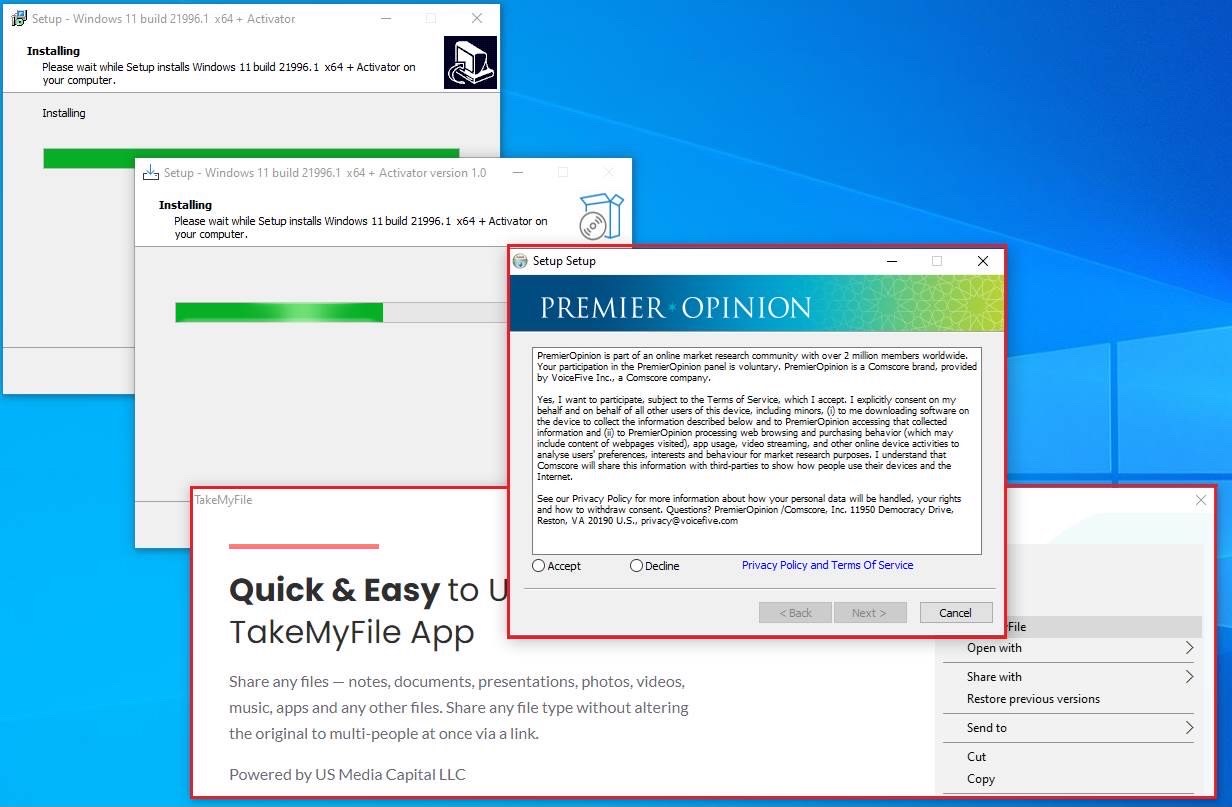
Как только жертва со всем согласится, на её компьютер установится целая пачка вредоносных программ.

Подпишитесь на новости

Уязвимость в iOS позволяла приложениям записывать звук без разрешения

Исследователи раскрыли детали уязвимости CVE-2026-65339 в iOS, из-за которой установленное приложение могло записывать звук с микрофона, даже если пользователь нажал «Не разрешать». В ранней тестовой сборке при этом не загорался оранжевый индикатор микрофона.

Технический разбор опубликовал Ник Цицаркин из Meta (корпорация Meta признана экстремистской и запрещена в России) Red Team X. Ошибка была в системной службе audiomxd, которая отвечает за звук.

Приложение передавало ей поддельный токен, в котором называло себя самой службой. audiomxd принимала его за внутренний вызов и начинала запись, не проверяя разрешения через систему Transparency, Consent and Control.

Цицаркин сообщил о проблеме Apple 7 июля. По его словам, в журналах запись не связывалась с приложением.


Независимо от него уязвимость описал специалист по безопасности Мустафа Калап. Он воспроизвел ее на iOS 26.6 и бета-версии iPadOS 27 и выяснил, что запись нужно было начать, пока приложение открыто, после чего она продолжалась в фоне и даже при заблокированном экране.

Патч вошел в iOS и iPadOS 26.6.1 и macOS Tahoe 26.6.2 (17 августа), macOS Sequoia 15.8, tvOS 27, watchOS 27 и visionOS 27 (14 сентября), а также iOS и iPadOS 18.7.11 (26 октября).

Теперь служба проверяет, кто к ней обращается, по данным ядра. В описании обновлений Apple назвала проблему логической ошибкой, которую устранили улучшенными проверками.

Случаев использования уязвимости в атаках ни Apple, ни исследователи не зафиксировали. CISA оценила ее в 5 баллов по шкале CVSS.

RSS: Новости на портале Anti-Malware.ru