



Microsoft ликвидировала 17 фейковых доменов, атакующих клиентов организаций

Microsoft ликвидировала 17 фейковых доменов, атакующих клиентов организаций

Microsoft ликвидировала 17 фейковых доменов, атакующих клиентов организаций

Подразделение Digital Crimes Unit (DCU), принадлежащее Microsoft, ликвидировало 17 вредоносных доменов, которые киберпреступники использовали для целевых атак на корпоративную почту (business email compromise, BEC).

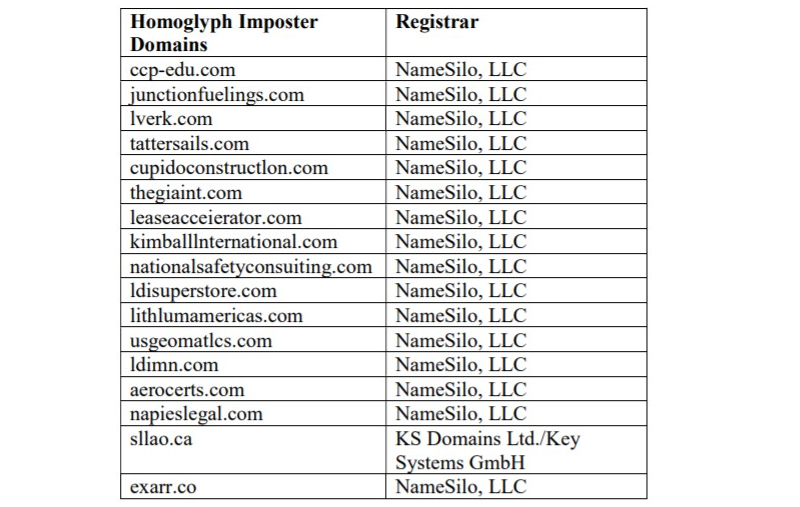
По словам специалистов, в именах доменов присутствовали омоглифы, чтобы замаскировать их под легитимные бизнес-ресурсы. Этот трюк помогал злоумышленникам общаться с клиентами от лица добропорядочной компании.

Представители Microsoft отметили, что преступники использовали домены, зарегистрированные через NameSilo и KS Domains. Созданная вредоносная инфраструктура служила для BEC-атак, нацеленных на пользователей Office 365.

«Злоумышленники также прибегали к использованию украденных учётных данных, которые помогали им проникать в аккаунты клиентов и мониторить имейл-трафик. Более того, киберпреступники выдавали себя за клиентов, чтобы заставить жертв перевести денежные средства», — подчеркнули в Microsoft.

Эксперты также опубликовали примеры ликвидированных доменов:


Злоумышленники, получив доступ к сети организации, начинали играть роль её сотрудников и общаться с вендорами и подрядчиками. Последних пытались убедить перевести деньги, которые, само собой, попадали в карман онлайн-мошенников.

Подпишитесь на новости

Google Chrome снова под атакой, Google закрыла восьмую 0-day за год

Google выпустила обновление Chrome, устраняющее уязвимость, которую уже используют в реальных атаках. Это уже восьмая такой 0-day с начала 2026 года. Уязвимость под идентификатором CVE-2026-125350 получила высокий уровень опасности.

О проблеме и исправлении компания сообщила в официальном блоге Chrome Releases.

CVE-2026-125350 — это ошибка use-after-free в компоненте обработки XML (программа обращается к памяти после её освобождения). Подобные нарушения могут приводить к повреждению памяти и выполнению вредоносного кода.

О находке анонимный исследователь сообщил 6 ноября. Google подтвердила наличие эксплойта, но не раскрыла, кто его использует, против кого и насколько масштабно.

Патчи доступны в стабильной настольной ветке:

Windows и macOS — 157.0.8103.50/.51, Linux — 157.0.8103.50. Всего обновление закрывает девять дыр, включая ошибки в V8, WebGL, GPU и файловой системе.

Распространение займёт несколько дней или недель. Подробности уязвимостей Google временно ограничивает, чтобы больше пользователей успели установить патчи.

Проверить обновление можно через меню Chrome → «Справка» → «О браузере Google Chrome». После установки потребуется перезапуск.

RSS: Новости на портале Anti-Malware.ru