



Microsoft ликвидировала 17 фейковых доменов, атакующих клиентов организаций

Microsoft ликвидировала 17 фейковых доменов, атакующих клиентов организаций

Microsoft ликвидировала 17 фейковых доменов, атакующих клиентов организаций

Подразделение Digital Crimes Unit (DCU), принадлежащее Microsoft, ликвидировало 17 вредоносных доменов, которые киберпреступники использовали для целевых атак на корпоративную почту (business email compromise, BEC).

По словам специалистов, в именах доменов присутствовали омоглифы, чтобы замаскировать их под легитимные бизнес-ресурсы. Этот трюк помогал злоумышленникам общаться с клиентами от лица добропорядочной компании.

Представители Microsoft отметили, что преступники использовали домены, зарегистрированные через NameSilo и KS Domains. Созданная вредоносная инфраструктура служила для BEC-атак, нацеленных на пользователей Office 365.

«Злоумышленники также прибегали к использованию украденных учётных данных, которые помогали им проникать в аккаунты клиентов и мониторить имейл-трафик. Более того, киберпреступники выдавали себя за клиентов, чтобы заставить жертв перевести денежные средства», — подчеркнули в Microsoft.

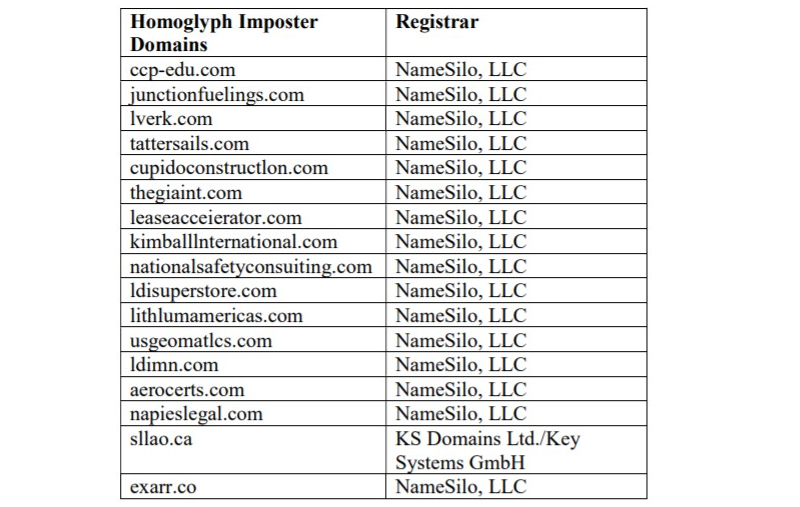
Эксперты также опубликовали примеры ликвидированных доменов:


Злоумышленники, получив доступ к сети организации, начинали играть роль её сотрудников и общаться с вендорами и подрядчиками. Последних пытались убедить перевести деньги, которые, само собой, попадали в карман онлайн-мошенников.

Подпишитесь на новости

Фальшивая декларация ЕС: у россиян выманивают сканы загранпаспортов

Собрали документы, получили шенгенскую визу и уже мысленно гуляете по Парижу? Мошенники решили добавить в маршрут обязательную остановку — фишинговый сайт. Эксперты «Лаборатории Касперского» обнаружили схему, нацеленную на россиян, планирующих поездки в Европу.

Туристам рассылают письма якобы от управления ЕС по миграции и требуют за пять рабочих дней до въезда заполнить цифровую миграционную декларацию.

Для пущей убедительности аферисты прикрываются реальной системой пограничного контроля EES. В письме пугают дополнительными проверками и даже временным отказом во въезде, а затем отправляют на поддельный официальный портал.


Фальшивка сделана не на коленке: символика Евросоюза, аккуратный дизайн и сразу пять языков: русский, английский, турецкий, китайский и испанский. На сайте предлагают указать личные данные, даты поездки, информацию о сопровождающих и загрузить скан загранпаспорта.

Полный набор, чтобы затем устроить жертве персональный спектакль по телефону и попробовать выманить деньги или дополнительные сведения.

В Kaspersky допускают, что рассылка может быть адресной, а электронные адреса туристов злоумышленники получают из утечек баз отелей и сервисов бронирования.

Главное: EES не требует от путешественников предварительной онлайн-регистрации. Поэтому любые внезапные декларации нужно проверять на сайтах консульств и визовых центров.

RSS: Новости на портале Anti-Malware.ru