



Баги NFC позволяют бесконтактно взломать банкоматы с помощью смартфона

Баги NFC позволяют бесконтактно взломать банкоматы с помощью смартфона

Баги NFC позволяют бесконтактно взломать банкоматы с помощью смартфона

Исследователь в области кибербезопасности обнаружил ряд багов, позволяющих взломать банкоматы и POS-терминалы. До этого эксперты и преступники уже демонстрировали атаки на ATM, но на этот раз нам показали действительно новый способ — с помощью смартфона и считывателя бесконтактных карт.

Джозеф Родригес, специалист из штата компании IOActive, потратил последний год на поиск уязвимостей в NFC-чипах ридеров, которые используется в миллионах банкоматов и терминалов для оплаты по всему миру.

Если вы вдруг не в курсе, именно NFC позволяет нам бесконтактно оплачивать товары своей картой. Такую систему можно встретить почти в каждом магазине, ресторане и т. п.

Учитывая эту особенность и нюансы работы NFC, Родригес написал Android-приложение, позволяющее смартфону имитировать взаимодействие с банковской картой. Программа эксперта эксплуатирует уязвимости в прошивке NFC-систем.

Другими словами, просто проведя телефоном у банкомата или терминала, Родригес мог использовать ряд багов, позволяющих в результате взломать эти устройства, привести к сбою в их работе или же изменить данные транзакции. Более того, эксплуатация этих дыр может привести к блокировке ATM, после чего можно потребовать выкуп.

По словам Родригеса, ему удалось заставить банкомат одного из производителей «выплюнуть» деньги — так называемая «атака джекпота». Специалист отказался раскрыть детали использованных уязвимостей, чтобы не нарушать договор между ним и производителями банкоматов.

«Вы можете модифицировать прошивку и изменить, например, цену на один доллар, хотя на дисплее будет отображаться, скажем, 50 долларов. Вы также можете превратить устройство в кирпич или установить какую-либо программу-вымогатель. Там много возможностей, на самом деле», — объясняет Родригес.

«А если вы свяжете атаку с отправкой специального пейлоада компьютеру банкомата, вы сможете провести атаку джекпотинга».

Специалист уведомил производителей, чьи банкоматы затронуты проблемой: ID Tech, Ingenico, Verifone, Crane Payment Innovations, BBPOS, Nexgo. Есть ещё один нюанс — патчинг сотен тысяч банкоматов, который ещё должен осуществляться физически, — непростая задача.

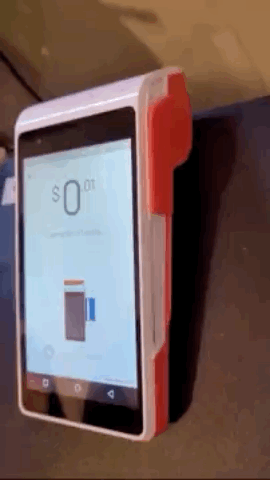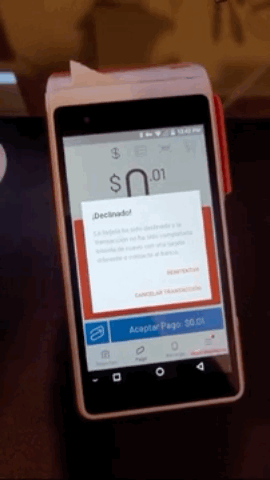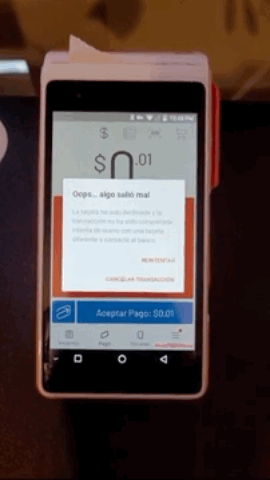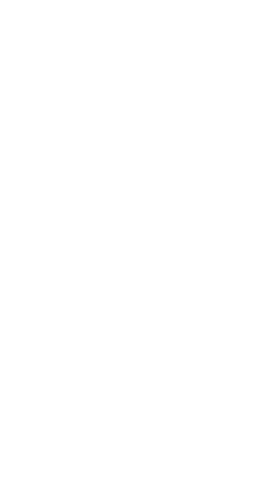
Эксперт поделился с изданием WIRED видео, на котором демонстрируется описанный им метод атаки.

Подпишитесь на новости

Троян RedWing сам разблокирует Android-смартфон и передаёт его мошенникам

Специалисты Ф6/F6 обнаружили новый банковский троян RedWing, который практически полностью перехватывает управление Android-устройством. По оценке компании, с середины июля до середины сентября 2026 года в России было скомпрометировано более 10 тысяч смартфонов.

Вредонос распространяют через Telegram по модели «вредонос как услуга». Его маскируют под полезные приложения и медиафайлы.

В одной кампании пользователям предлагали установить сервис оповещения о воздушных атаках RadarTrevog, в другой — открыть файл «Видео с места аварии». Вот только ролик оказывался APK-приложением.

После запуска RedWing изображает страницу Google Play, предлагает установить обновление и просит доступ к Accessibility. Получив разрешение, троян скрывается из списка недавних приложений, включает бесшумный аудиотрек для постоянной работы в фоне и при необходимости перезапускает себя через будильник.


Как выяснили исследователи F6, RedWing существует как минимум в двух вариантах: троян удалённого доступа и стилер. Первый позволяет преступникам управлять устройством и проводить финансовые операции, второй сосредоточен на сборе данных.

Вредонос перехватывает ПИН-коды, пароли, графические ключи и СМС, перенаправляет звонки, снимает фото и видео с камер, записывает звук с микрофона и транслирует экран. Получив код блокировки, оператор может самостоятельно разблокировать смартфон, имитируя свайпы и нажатия.


Особенно нагло RedWing защищается от удаления: при попытке открыть антивирус, файловый менеджер или меню перезагрузки он выбрасывает пользователя на домашний экран и показывает фальшивое обновление. Троян также может воспроизводить голосовые сообщения, открывать чат от имени техподдержки, использовать устройство как прокси и подключать его к DDoS-атакам.

RSS: Новости на портале Anti-Malware.ru