



ALPACA — новая форма кросс-протокольных атак против защищённых веб-сайтов

ALPACA — новая форма кросс-протокольных атак против защищённых веб-сайтов

ALPACA — новая форма кросс-протокольных атак против защищённых веб-сайтов

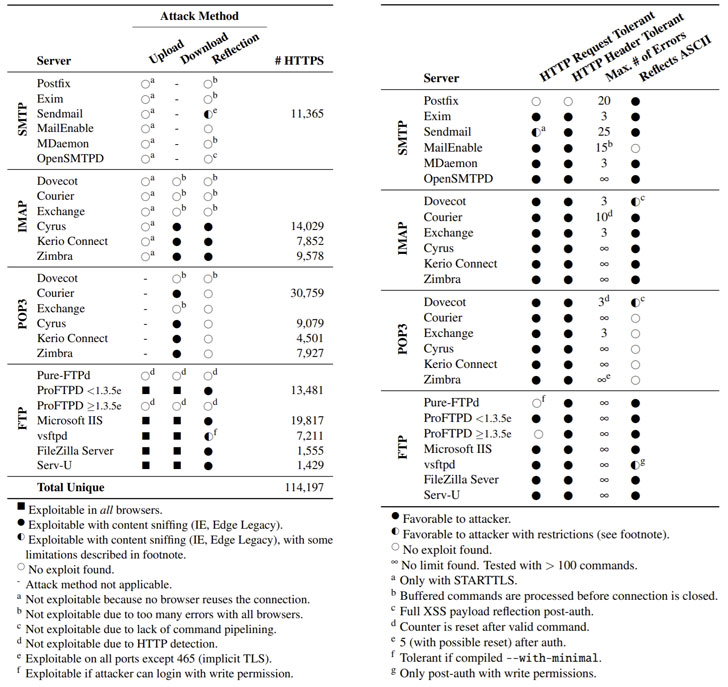
Специалисты в области кибербезопасности рассказали о новом векторе атаки, строящемся на использовании некорректной конфигурации TLS-серверов. В случае успешной эксплуатации злоумышленники могут перенаправить HTTPS-трафик браузера жертвы на другой IP-адрес и потенциально украсть конфиденциальную информацию пользователя.

Сама форма атаки получила имя ALPACA (сокращение от «Application Layer Protocol Confusion - Analyzing and mitigating Cracks in tls Authentication»). Её обнаружили эксперты Рурского Мюнстерского и Падерборнского университетов.

«Атакующие могут перенаправить трафик от одного поддомена другому, при этом сохранится валидная TLS-сессия. Такие вот кросс-протокольные атаки возможны в том случае, когда некорректное поведение одного из сервисов вызывает компрометацию другого протокола прикладного уровня», — говорится в исследовании специалистов.

Как объяснили исследователи, ALPACA существует из-за того, что TLS не привязывает TCP-соединение к протоколу прикладного уровня. Другими словами, это неспособность TLS защитить подлинность TCP-соединения.

Если взять клиент (браузер пользователя) и два сервера приложений, задача вырисовывается следующая: заставить запасной сервер принять данные от клиента и наоборот. При этом клиент использует специальный протокол для открытия защищённого канала (скажем, HTTPS) при взаимодействии с целевым сервером, а подставной сервер может задействовать другой протокол (скажем, FTP) — такие атаки и называются кросс-протокольными.


Бороться с кросс-протокольными атаками эксперты предлагают расширениями Application Layer Protocol Negotiation (ALPN) и Server Name Indication (SNI). Дополнительную информацию относительно ALPACA исследователи обещают представить на конференции Black Hat USA 2021 в этом году. Также можно изучить соответствующий код на GitHub.

Подпишитесь на новости

ЦБ хотят обязать сообщать налоговой о регулярных переводах между физлицами

Минфин хочет, чтобы Центробанк передавал в ФНС сведения о гражданах, чьи операции по счетам обладают признаками систематического получения доходов от иных физических лиц. Поправки внесены ко второму чтению законопроекта № 617-9 из бюджетного пакета и касаются статьи 85 Налогового кодекса.

Об этом сообщает «Интерфакс» со ссылкой на источник, знакомый с текстом поправок.

Сейчас статья 85 обязывает передавать в налоговую учетные сведения о гражданах и организациях. ЦБ, если поправки примут, будет сообщать о людях, выявленных по анализу операций. По каким признакам их будут отбирать, в какой форме и как часто передавать данные, определит отдельное соглашение ЦБ и ФНС.

Поправки также расширяют возможности налоговой запрашивать выписки по счетам граждан без статуса ИП. Сейчас ФНС может сделать это только при взыскании долга, налоговой проверке или истребовании документов, причем с согласия вышестоящего руководителя или центрального аппарата службы. Сведения от ЦБ станут новым основанием для такого запроса.

Если закон примут, норма вступит в силу 1 января 2027 года и будет касаться операций, совершенных после 1 января 2026 года. Комитет Госдумы по бюджету и налогам планирует обсудить поправки в воскресенье.

В начале недели в Госдуму внесли законопроект № 32298-9, по которому банки с 1 марта 2028 года должны будут ограничивать входящие переводы от других граждан суммой 30 тыс. рублей в месяц для клиентов, подозреваемых в сомнительных операциях.

Еще один законопроект, внесенный правительством в марте, обязывает ФНС передавать ЦБ сведения об открытии и закрытии счетов и о категориях доходов граждан.

RSS: Новости на портале Anti-Malware.ru