



СБУ сообщило о целевых атаках российских спецслужб на госорганы Украины

СБУ сообщило о целевых атаках российских спецслужб на госорганы Украины

СБУ сообщило о целевых атаках российских спецслужб на госорганы Украины

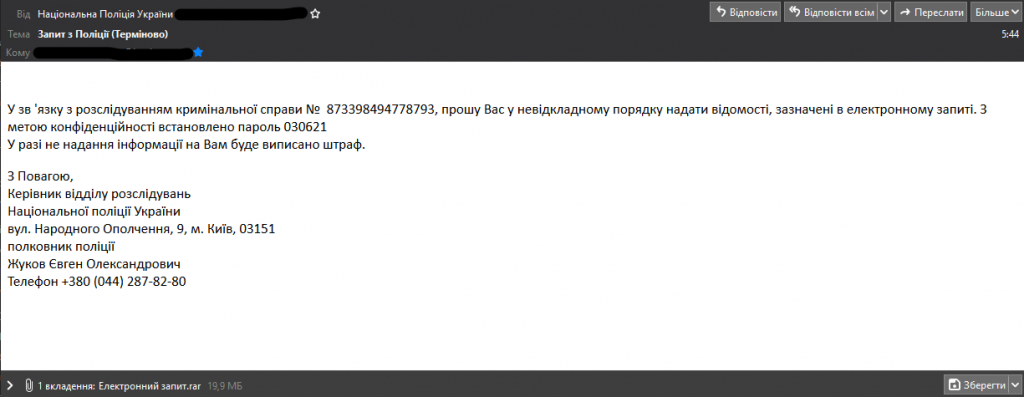
Служба безопасности и киберполиция Украины опубликовали предупреждения о вредоносных email-рассылках, якобы инициированных российскими спецслужбами. По версии СБУ, данная киберкампания нацелена на установку скрытого контроля над компьютерами органов государственной власти, местного самоуправления и частных компаний – субъектов критической информационной инфраструктуры (КИИ) страны.

При этом силовики отметили, что зловредные письма распространяются «массово». Послание написано от имени Управления патрульной полиции Киева и сообщает получателю о неуплате налога.

Во избежание штрафа ему предлагают незамедлительно предоставить сведения, перечень которых якобы приведен во вложении.


Этот запароленный RAR-архив содержит исполняемый файл с двойным расширением .pdf.exe — для маскировки. На самом деле это модифицированная версия Remote Utilities, легитимного инструмента удаленного доступа к рабочему столу, позволяющего злоумышленнику захватить контроль над целевой системой. Украинские киберкопы также указали на возможность кражи документов в форматах .doc, .docx, .rtf и проч.

Командные серверы, поднятые в рамках текущей email-кампании, расположены в России, Германии и Нидерландах.

Потенциальным жертвам вредоносной атаки рекомендуется проверить системы на наличие признаков компрометации, которые приведены на сайте СБУ и опубликованы в Facebook украинской Группой быстрого реагирования на киберинциденты (UACERT).

Не исключено, что ничем не подкрепленные обвинения СБУ в адрес российских спецслужб  вызваны высылкой из России гражданина Украины Алексея (Олексия) Семеняки, представителя интернет-регистратора RIPE NCC в странах бывшего СНГ, ранее — исполнительного директора ИБ-компании Qrator Labs. ФСБ РФ заподозрило украинца в шпионаже в пользу СБУ и надолго закрыло ему въезд в Россию.

Подпишитесь на новости

Обращения пользователей в поддержку Telegram нашли в продаже в даркнете

Аналитики BI.ZONE Threat Intelligence обнаружили на теневых ресурсах базу с персональными данными и текстами обращений пользователей в поддержку Telegram за 2025 год. Наиболее вероятной причиной утечки исследователи считают злоупотребление доступом со стороны волонтеров.

Об утечке сообщили в BI.ZONE. Чтобы обратиться в поддержку, пользователь открывает в настройках раздел «Помощь» и описывает проблему в чате с аккаунтом Volunteer Support.

Обычно в таком сообщении есть номер телефона, идентификатор аккаунта, модель устройства и подробности ситуации. Обращения разбирают волонтеры: они проходят анкетирование и отбор, но не связаны с Telegram трудовым договором и соглашением о конфиденциальности. В BI.ZONE считают, что из-за этого доступ к персональным данным оказывается вне корпоративного контроля.

По ряду признаков базу продавали ограниченному кругу покупателей, поэтому узнать о компрометации из открытых источников пострадавшие не смогут.

Руководитель BI.ZONE Threat Intelligence Олег Скулкин считает тексты обращений самой ценной для злоумышленников частью базы. По его словам, вместе с идентификатором аккаунта, номером телефона и моделью устройства этих данных хватает для таргетированной атаки на владельца аккаунта и его контакты.

В зоне риска все, кто обращался в поддержку Telegram в 2025 году, включая компании, которые восстанавливали доступ к бизнес-аккаунтам.

В BI.ZONE советуют не писать в поддержку мессенджера рабочие данные, реквизиты и коды доступа, считать, что текст обращения может стать известен посторонним, и установить облачный пароль. Компаниям рекомендуют учитывать волонтерскую модель поддержки Telegram в схеме угроз и восстанавливать доступ к аккаунтам через внутреннюю службу кибербезопасности.

RSS: Новости на портале Anti-Malware.ru