



Вредонос Siloscape бэкдорит кластеры Kubernetes через Windows-контейнеры

Вредонос Siloscape бэкдорит кластеры Kubernetes через Windows-контейнеры

Вредонос Siloscape бэкдорит кластеры Kubernetes через Windows-контейнеры

Уже более года в живой природе лютует относительно новая вредоносная программа, нацеленная на контейнеры Windows и кластеры Kubernetes. Конечная цель зловреда — предоставить киберпреступникам возможность использовать пробэкдоренные кластеры для различной злонамеренной активности.

Вредонос получил от специалистов компании Unit 42 имя Siloscape. Как отметил Дэниел Призмант, один из исследователей, это первый образец, атакующий контейнеры Windows с помощью известных уязвимостей.

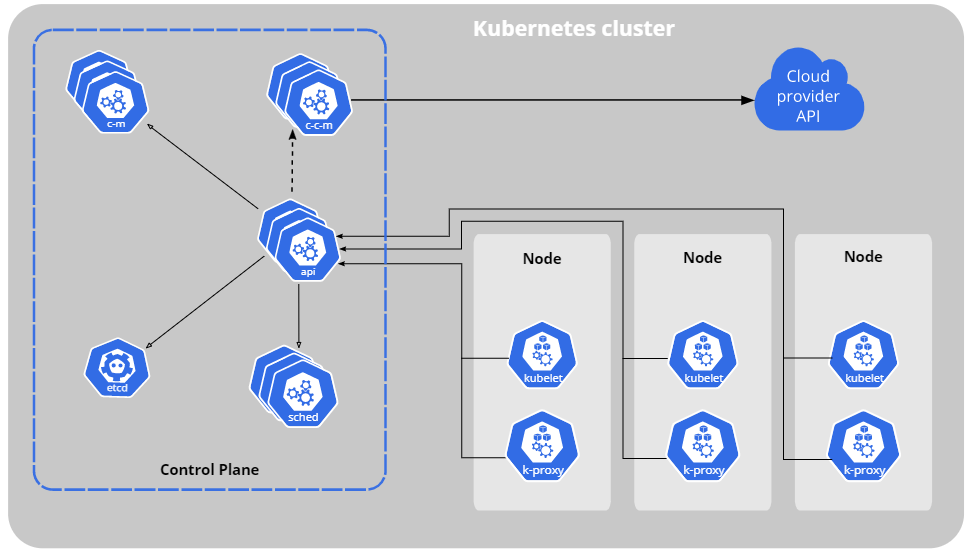
Если зловреду удастся успешно использовать бреши в веб-серверах и базах данных, он сможет скомпрометировать ноды Kubernetes и пробэкдорить кластеры.

«Siloscape — серьёзно обфусцированный вредонос, пытающийся добраться до кластеров Kubernetes через Windows-контейнеры. Проникнув в системы, Siloscape открывает злоумышленникам ’’заднюю дверь’’, позволяющую запустить вредоносные контейнеры», — пишет Призмант в отчёте.

Другие эксперты Unit 42 в блоге отметили, что ранее им попадался образец, атакующий исключительно контейнеры в Linux, поскольку эта ОС наиболее популярна в облачных средах.

Чтобы добиться выполнения вредоносного кода, Siloscape использует различные способы, позволяющие выбраться из контейнера. Именно так зловред взламывает ноды, а затем пробует извлечь учётные данные, которые впоследствии будут использоваться для распространения на другие ноды в кластере.


Заключительным этапом Siloscape устанавливает канал для взаимодействия с командным сервером (C2) — IRC через сеть Tor — и слушает поступающие команды.

Подпишитесь на новости

PHP-уязвимости пытались эксплуатировать за четыре дня до раскрытия

История PHP2Shell получила продолжение: попытку эксплуатации зафиксировали ещё 17 октября — за четыре дня до публичного раскрытия уязвимостей и выхода патчей. Параллельно OpenAI рассказала, что одну из критических брешей исследователи обнаружили с помощью GPT‑5.6 Sol.

Пока защитники готовили обновления, кто-то уже проверял чужие серверы на прочность.

О ранней попытке атаки сообщила Amazon Threat Intelligence. Её обнаружили в телеметрии сети ловушек MadPot. Запрос пришёл с адреса коммерческой сети анонимизации; откуда отправитель получил сведения об эксплуатации до раскрытия, неизвестно.

Утром 21 октября Amazon заметила новые попытки с разными полезными нагрузками и инфраструктурой — это указывает на нескольких участников. Успех этих ранних атак на реальных системах не установлен.

После публикации исправлений новые демонстрационные эксплойты появились за считаные часы и почти сразу пошли в ход против сенсоров компании.

Вторая новость — роль ИИ. Как отметили в OpenAI, команда Calif выявила критическую уязвимость с помощью GPT‑5.6 Sol в рамках инициативы Patch the Planet. Wiz независимо обнаружила и сообщила об обеих брешах. Исправления готовили разработчики PHP при поддержке исследователей и инфраструктурных компаний.

Доказательств, что атакующие тоже использовали ИИ, в этих сообщениях нет. Amazon рекомендует проверять следы компрометации как минимум с 17 октября. Патч закрывает брешь, а выяснять, кто успел войти раньше, придётся отдельно.

RSS: Новости на портале Anti-Malware.ru