



Google обнаружила новый вариант атаки Rowhammer на оперативную память

Google обнаружила новый вариант атаки Rowhammer на оперативную память

Google обнаружила новый вариант атаки Rowhammer на оперативную память

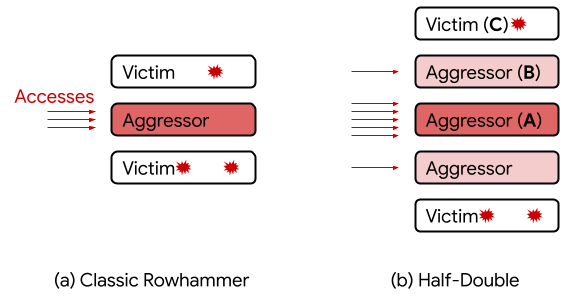
Специалисты Google обнаружили новую версию техники Rowhammer, с помощью которой можно атаковать модули оперативной памяти и обойти все существующие на сегодняшний день защитные меры. Эксперты присвоили новому вектору атаки имя «Half-Double».

Напомним, что Rowhammer впервые продемонстрировали в 2015 году. Исследователи из Google’s Project Zero тогда показали, что атакующий может получить в целевой системе права уровня ядра.

Смысл Rowhammer заключается в так называемой технике «переворачивания битов» (Bit flipping), то есть теоретически злоумышленник может изменить значение любого бита в памяти. Успешная эксплуатация Rowhammer также помогает обойти песочницу.

Как объяснили специалисты Google, новый вектор атаки Half-Double позволяет инициировать bit flipping на целых две строки DDR-памяти от целевой (в общей сумме — три), хотя в прошлых вариантах задействовалась лишь одна строка от целевой (в общей сумме — две).

«Как правило, Rowhammer действовал на одну строку от целевой, которая многократно задействовалась для переворачивания битов. Другими словами в общей сумме стандартная атака Rowhammer действует на две строки. Новый же вариант уже последовательно влияет на три строки», — пишет Google.


В Google подчеркнули, что специалисты работают с производителями модулей оперативной памяти для решения проблемы Rowhammer и вытекающего варианта Half-Double. Напомним, что в прошлом году эксперты представили исследование, согласно которому современные RAM-модули смартфонов и компьютеров всё ещё уязвимы перед Rowhammer.

Подпишитесь на новости

Квантовая случайность дала сбой: ИИ может найти подсказки для взлома

Квантовая физика умеет создавать настоящую случайность, но инженеры всё ещё способны её испортить. Генератор может успешно пройти статистические тесты и при этом выдавать атакующему достаточно подсказок, чтобы тот попробовал предсказать следующие числа.

Европейский институт телекоммуникационных стандартов выпустил руководство ETSI TR 104 171 по разработке и оценке квантовых генераторов случайных чисел — QRNG.

Такие устройства измеряют квантовый процесс, обрабатывают полученные данные и передают случайные значения криптографическим системам для создания ключей и выполнения других защитных операций.

Проблема в том, что безопасность зависит не только от квантового источника. Датчики, блоки питания, сигнальные процессоры и алгоритмы обработки способны добавлять шум, часть которого может оказаться предсказуемой.


ETSI предупреждает, что системы искусственного интеллекта могут помочь злоумышленникам анализировать большие объёмы данных и находить такие закономерности.

Ещё одним источником подсказок способны стать изменения энергопотребления и электромагнитное излучение устройства. Связав побочные сигналы с выдаваемыми числами, атакующий теоретически сможет ослабить защищённую ими криптографию.

Авторы отчёта предлагают применять принцип нулевого доверия к энтропии (entropy zero trust). Производителям и операторам следует проверять квантовый источник, контролировать обработку данных, постоянно искать аномалии, защищать оборудование от вмешательства и шифровать каналы доставки чисел приложениям.

Для расследования сбоев рекомендуется записывать время генерации, версию работающего ПО и происхождение выходных данных. В многопользовательских системах потоки разных клиентов должны быть изолированы.

RSS: Новости на портале Anti-Malware.ru