



Операторы Qlocker сворачивают атаки, заработав $350 000 за один месяц

Операторы Qlocker сворачивают атаки, заработав $350 000 за один месяц

Операторы Qlocker сворачивают атаки, заработав $350 000 за один месяц

Киберпреступная группировка, распространяющая вымогатель Qlocker, решила свернуть свои операции. Всего за один месяц злоумышленникам удалось заработать $350 тысяч за счёт эксплуатации уязвимостей в сетевых накопителях (NAS) QNAP.

В апреле владельцы NAS-устройств QNAP столкнулись с волной кибератак, в результате которых вместо файлов появились защищённые паролем архивы 7-zip. Также жертвы вредоноса нашли текстовый файл «!!!READ_ME.txt», объясняющий ситуацию и требующий выкуп.

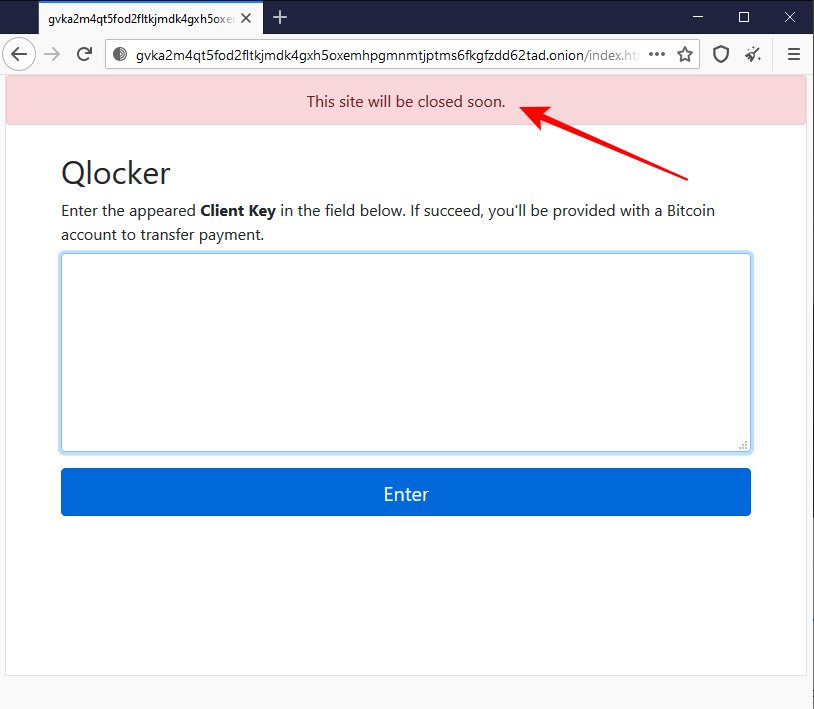
Чтобы вернуть файлы в исходное состояние, пользователи должны были проследовать на сайт в сети Tor. На этом ресурсе владельцу сетевого накопителя объясняли, что его атаковал шифровальщик Qlocker, а за возврат файлов придётся заплатить около $550 в биткоинах.

Позже стало понятно, что киберпреступники использовали в атаках уязвимости, на которые исследователи указывали не так давно. Эти бреши позволяли использовать встроенное приложение 7-zip для шифрования файлов жертвы. При этом злоумышленник мог эксплуатировать их удалённо.

С помощью такого незатейливого подхода преступники смогли поразить более тысячи устройств всего за один месяц. Причём отдельные пользователи утверждали, что злоумышленники действовали непорядочно: после перевода означенной суммы они требовали ещё более $1000 за возврат файлов.

Тем не менее сейчас операторы программы-вымогателя решили остановиться. Например, на их ресурсе висит уведомление:

«Скоро этот сайт будет закрыт».


Как выяснили в BleepingComputer, жертвы заплатили в общей сложности 8,93258497 биткоинов, что равно $353 708.

Подпишитесь на новости

40 млрд наблюдений: исследователи нашли гигантский DNS-туннель

Служебный DNS-трафик неожиданно превратился в поток, перегрузивший систему приема данных DomainTools. В начале марта один домен создавал до 500 тыс. наблюдений в секунду — примерно половину обычной нагрузки всей системы компании.

В исследовании DomainTools говорится, что за несколько дней домен supaghost[.]cc набрал около 40 млрд наблюдений, прежде чем его начали фильтровать.

Почти весь поток состоял из TXT-записей. По структуре данных исследователи определили признаки VPN поверх DNS: сетевые пакеты упаковываются в запросы и ответы, а отдельный узел выпускает их дальше в интернет. Такой механизм позволяет передавать информацию через канал, который обычно обслуживает разрешение доменных имен.


Позднее похожая активность распространилась более чем на сотню доменов. Среди них оказалось непропорционально много адресов в зоне .ir. Большинство зарегистрировали осенью 2025 года, но до мартовского всплеска они оставались неактивными.

По словам автора, внешние признаки указывают на Иран или соседние территории. Он допускает, что происходило экстренное резервное копирование данных за пределы страны, возможно связанное с властями. Пока это только гипотеза, поскольку содержимое трафика исследователи не расшифровывали.

Число наблюдений также нельзя превращать в объем вывезенных данных.

RSS: Новости на портале Anti-Malware.ru