



Операторы DarkSide заработали более $90 млн с октября 2020 года

Операторы DarkSide заработали более $90 млн с октября 2020 года

Операторы DarkSide заработали более $90 млн с октября 2020 года

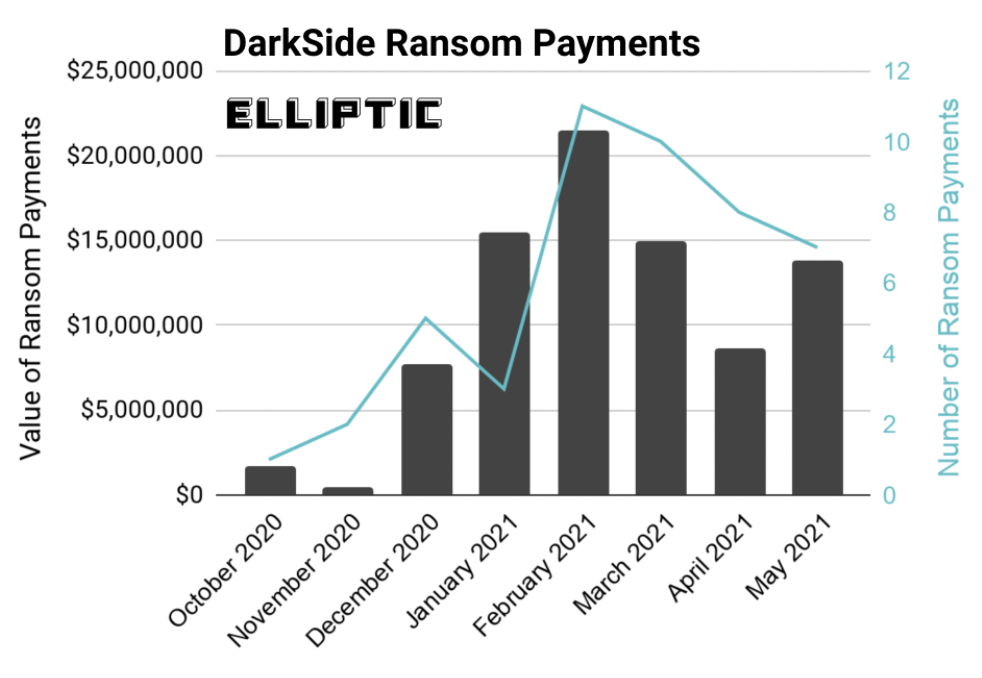
Как подсчитали аналитики из компании Elliptic, стоящие за шифровальщиком Darkside киберпреступники заработали в ходе атак более 90 миллионов долларов. Напомним, что ранее в СМИ ходила информация лишь о $5 млн.

К такой цифре исследователи пришли после проверки Bitcoin-кошельков, которые злоумышленники использовали для получения выкупа на протяжении последних девяти месяцев.

«В общей сложности за счёт выкупа данная киберпреступная группировка заработала более $90 миллионов в биткоинах. По данным DarkTracer, программа-вымогатель DarkSide поразила 99 организаций, а это значит, что приблизительно 47% жертв заплатили выкуп (учитывая, что в среднем злоумышленники требуют $1,9 млн)», — гласит отчёт Elliptic.


Другими словами, вымогатели занимаются действительно прибыльным делом. Если средний выкуп находится в районе $1,9 млн, то даже небольшой процент заплативших жертв вполне «прокормит» киберпреступников.

На днях специалисты компании Fortinet выявили образец вредоносной программы Darkside, который до этого не встречался в «дикой природе». Этот семпл, по словам экспертов, отыскивает информацию о разбиении дисков и действует в системных средах с многозагрузочной конфигурацией.

Также недавно стало известно, что стоящие за Darkside операторы свернули свой RaaS-сервис.

Подпишитесь на новости

HTTPS не делает вас невидимкой: на Хабре разобрали работу ТСПУ

Зашифровали соединение, теперь можно выдохнуть? С блокировками этот фокус работает далеко не всегда. На Хабре вышел подробный разбор ТСПУ — технических средств противодействия угрозам. Автор объясняет, как фильтры распознают соединения и почему сайт может зависнуть, даже если содержимое трафика защищено.

В материале пользователя owenewans путь запроса разобран по этапам: от получения IP-адреса через DNS до проверки соединения и передачи ответа.

Базовый принцип прост: для ограничения доступа необязательно читать переписку. Фильтру могут хватить IP-адреса, порта или признаков протокола. При обычном HTTPS без ECH имя сайта также может быть видно в начале TLS-соединения.

Отдельная история — замедление. Согласно описанию автора, система может отбрасывать часть пакетов, заставляя устройства повторять передачу. В результате страница вроде открылась, а видео стоит колом. Интернет формально есть, но пользоваться им практически невозможно.

В статье также объясняется разница между туннелями и средствами анти-DPI. Универсальной кнопки не получается: если закрыт сам IP-адрес, изменение признаков запроса проблему не решит.

RSS: Новости на портале Anti-Malware.ru