



Китайская APT-группа атаковала целевым фишингом ЦКБ МТ Рубин

Китайская APT-группа атаковала целевым фишингом ЦКБ МТ Рубин

Китайская APT-группа атаковала целевым фишингом ЦКБ МТ Рубин

Исследователи из команды Cybereason Nocturnus, следя за активностью операторов эксплойт-билдера RoyalRoad (8.t Dropper/RTF), вышли на интересную кампанию китайской APT-группировки. Оказалось, что целевые атаки киберпреступников были направлены на российскую оборонку.

Сначала специалисты обнаружили новые образцы RoyalRoad, которые на тот момент уже использовались в реальных кибератаках. Один из таких семплов поразил экспертов не совсем типичным поведением: он доставлял жертвам бэкдор PortDoor, ранее не попадавший в руки исследователей.

Изучив вредонос подробнее, специалисты пришли к выводу, что его операторы, скорее всего, действуют в интересах китайского правительства. Однако вишенкой на торте стало обнаружение основной цели APT-группировки — Центрального конструкторского бюро морской техники «Рубин». 

Как известно, это одно из основных российских предприятий, занимающихся проектированием подводных лодок. С 1938 года ЦКБ МТ «Рубин» тесно связано с военно-морскими силами России и, соответственно, является привлекательной мишенью для правительственных киберпреступников.

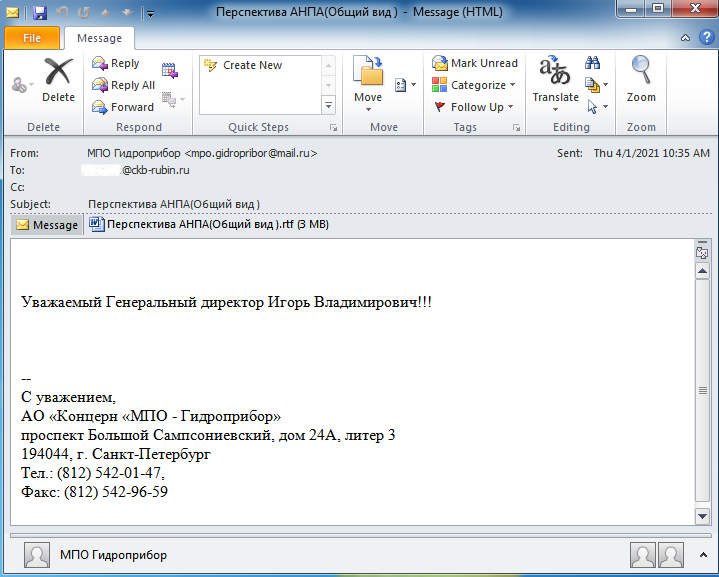
На первом этапе атак китайская APT-группа использует целевой фишинг. Например, одно из таких писем пришло на имя генерального директора ЦКБ МТ «Рубин» — Игоря Владимировича Вильнита.


В письме содержалось вредоносное вложение в виде RTF-файла, оснащённого пейлоадом RoyalRoad. Согласно метаданным, этот файл был создан в 2007 году, однако злоумышленники часто меняют эти сведения, чтобы запутать исследователей или защитные механизмы.

После запуска RTF-файла на компьютер жертвы помещался документ Microsoft Word — использование этого формата также обусловлено желанием обойти детектирование. Далее в дело вступал ранее неизвестный бэкдор под именем «winlog.wll».

Подпишитесь на новости

Сбой Microsoft 365 оставил пользователей по всему миру без почты и Teams

Вечером 12 ноября пользователи Microsoft 365 столкнулись с массовым сбоем. Сначала не работал доступ к почтовым ящикам Exchange Online, затем проблемы распространились на другие сервисы, которые от него зависят. Microsoft отсчитывает начало инцидента с 19:17 по московскому времени.

Microsoft сообщила о проблеме в аккаунте Microsoft 365 Status в соцсети X. В первом сообщении компания написала, что изучает жалобы пользователей из Северной и Южной Америки, которые не могут открыть почту разными способами.

Позже Microsoft уточнила, что сбой может затронуть подключение к Microsoft 365 в любом регионе. Около 21:26 по московскому времени корпорация сообщила о второй проблеме у всех сервисов, связанных с Exchange Online. В списке затронутых оказались Teams, SharePoint Online, Microsoft 365 Copilot, Defender XDR, Planner и To Do.

Причиной Microsoft назвала повышенную нагрузку на инфраструктуру. По словам компании, ее вызвал не рост трафика: часть серверов неожиданно стала недоступна, и нагрузка легла на оставшиеся.

На Downdetector число жалоб на Outlook в пике превысило 130 тысяч, сообщает NBC Chicago. Сбой продолжился и 13 ноября.

RSS: Новости на портале Anti-Malware.ru