



Китайская APT-группа атаковала целевым фишингом ЦКБ МТ Рубин

Китайская APT-группа атаковала целевым фишингом ЦКБ МТ Рубин

Китайская APT-группа атаковала целевым фишингом ЦКБ МТ Рубин

Исследователи из команды Cybereason Nocturnus, следя за активностью операторов эксплойт-билдера RoyalRoad (8.t Dropper/RTF), вышли на интересную кампанию китайской APT-группировки. Оказалось, что целевые атаки киберпреступников были направлены на российскую оборонку.

Сначала специалисты обнаружили новые образцы RoyalRoad, которые на тот момент уже использовались в реальных кибератаках. Один из таких семплов поразил экспертов не совсем типичным поведением: он доставлял жертвам бэкдор PortDoor, ранее не попадавший в руки исследователей.

Изучив вредонос подробнее, специалисты пришли к выводу, что его операторы, скорее всего, действуют в интересах китайского правительства. Однако вишенкой на торте стало обнаружение основной цели APT-группировки — Центрального конструкторского бюро морской техники «Рубин». 

Как известно, это одно из основных российских предприятий, занимающихся проектированием подводных лодок. С 1938 года ЦКБ МТ «Рубин» тесно связано с военно-морскими силами России и, соответственно, является привлекательной мишенью для правительственных киберпреступников.

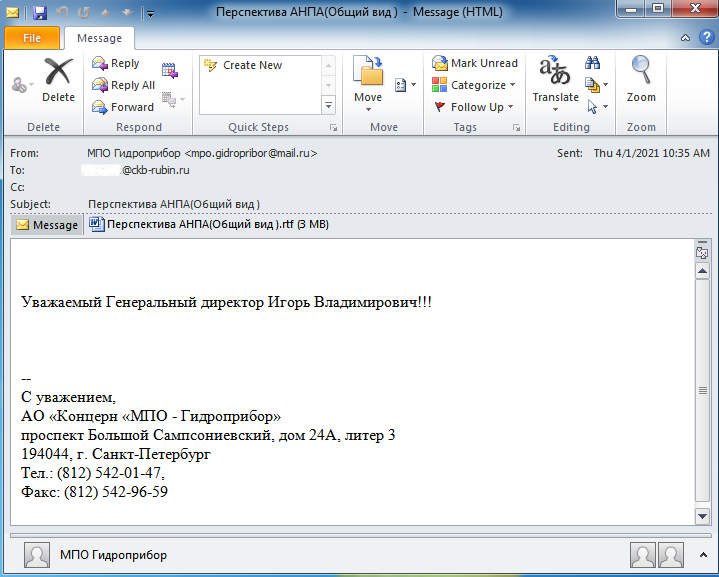
На первом этапе атак китайская APT-группа использует целевой фишинг. Например, одно из таких писем пришло на имя генерального директора ЦКБ МТ «Рубин» — Игоря Владимировича Вильнита.


В письме содержалось вредоносное вложение в виде RTF-файла, оснащённого пейлоадом RoyalRoad. Согласно метаданным, этот файл был создан в 2007 году, однако злоумышленники часто меняют эти сведения, чтобы запутать исследователей или защитные механизмы.

После запуска RTF-файла на компьютер жертвы помещался документ Microsoft Word — использование этого формата также обусловлено желанием обойти детектирование. Далее в дело вступал ранее неизвестный бэкдор под именем «winlog.wll».

Подпишитесь на новости

Хакеры спрятали вредонос в обновлении ПО для дронов Quantum Systems

Неизвестные киберпреступники взломали корпоративную сеть немецкого производителя беспилотников Quantum Systems и разместили вредоносную программу на сервере обновлений компании. Код был замаскирован под обычное обновление Qbase, программы для планирования полетов.

В октябре командование Бундесвера на время приостановило полеты всех беспилотников компании. О кибератаке сообщил Der Spiegel.

Их используют украинские военные, а в Бундесвере они стоят на вооружении под названием Falke. По данным Spiegel, вредоносное обновление попало на серверы Бундесвера и других заказчиков, но до самих дронов не дошло. Его обнаружили при плановой проверке.

Расследованием занимаются Служба военной контрразведки Бундесвера, Федеральное ведомство по охране конституции и Федеральное ведомство по информационной безопасности. Кто стоит за атакой, пока не установлено.

Вечером 12 ноября Quantum Systems подтвердила инцидент. В компании заявили, что первичный анализ указал на кибератаку со стороны враждебных хакеров, а угрозу удалось локализовать вместе с профильными ведомствами.

По словам представителей Quantum Systems, эксплуатация беспилотников не несет рисков для пользователей. Компания считает, что стала целью именно из-за значимости своей работы для безопасности заказчиков.

Handelsblatt со ссылкой на компанию пишет, что запрет полетов действовал в Германии, а за ее пределами дроны продолжали работать в обычном режиме. Министерство обороны ФРГ обсуждать готовность техники отказалось.

RSS: Новости на портале Anti-Malware.ru