



Prometei приходит в сеть через дыру в MS Exchange и майнит Monero

Prometei приходит в сеть через дыру в MS Exchange и майнит Monero

Prometei приходит в сеть через дыру в MS Exchange и майнит Monero

Обновленные боты Prometei внедряются в сеть намеченной жертвы посредством эксплуатации недавних уязвимостей в Microsoft Exchange Server и пытаются распространиться на другие машины через уязвимые службы. Одноименный ботнет с прошлого года используется для скрытной добычи криптовалюты в Северной и Южной Америке, Западной Европе и Восточной Азии, обделяя вниманием страны бывшего СНГ.

По данным Cybereason, лежащий в основе бот-сети зловред с функционалом бэкдора существует в двух версиях — Windows и Linux. Используемые для его внедрения уязвимости, CVE-2021-27065 и CVE-2021-26858, разработчики Exchange Server закрыли в начале прошлого месяца, и благодаря широкой огласке угроза эксплойта уже устранена для 92% установок.

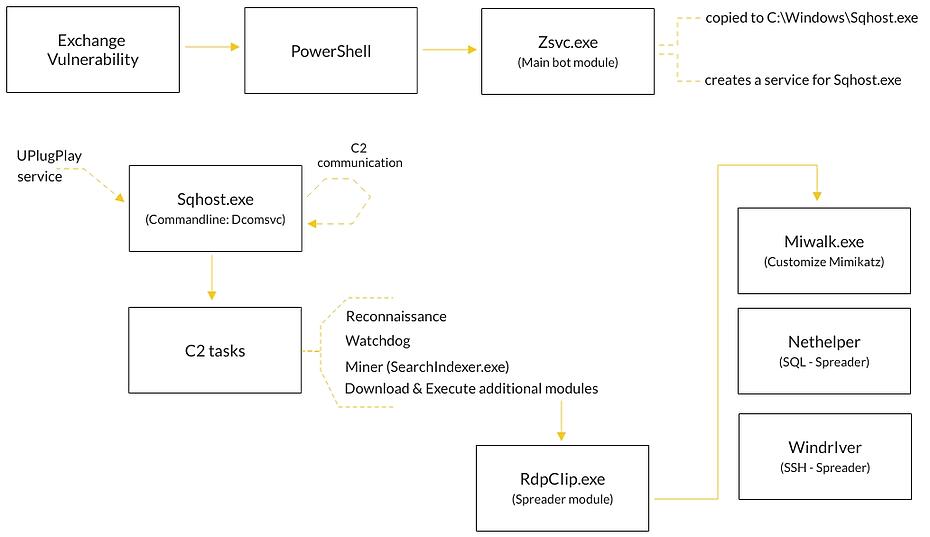
Анализ новейших образцов Prometei-бота показал, что вирусописатели (русскоязычные, судя по артефактам в коде) позаботились о защите своего детища. Его компоненты сохраняются в системе под именами легитимных процессов — или схожими. Чтобы обеспечить себе постоянное присутствие и бесперебойную связь с C2-сервером, вредонос создает новые ключи реестра и правила для файрвола.

Он также добавляет правила для блокировки IP-адресов, используемых другими вредоносными программами, и удаляет ассоциированные с ними веб-шеллы. Обнаружить последние Prometei помогает особый модуль, замаскированный под Microsoft Defender — он регулярно заглядывает в папку, где обычно хранятся такие скрипты. В особенности его интересует файл ExpiredPasswords.aspx, скрывающий бэкдор HyperShell группировки APT34, она же OilRig.

За добычу криптовалюты на чужих мощностях отвечает компонент на основе opensource-софта XMRig. Для самораспространения по сети Prometei использует несколько модулей, а также кастомную версию Mimikatz — для кражи паролей.

Вначале он пытается скопировать себя на другие машины через сервисы SQL и SSH (в последнем случае помимо краденых данных также используется вшитый список ходовых имен пользователя и паролей). В случае неудачи вредонос пускает в ход эксплойты EternalBlue (с принудительным откатом SMB до уязвимой версии 1) и BlueKeep.


Модульный зловред Prometei известен ИБ-сообществу с 2016 года. Исследователи время от времени находят его C2-серверы и подменяют по методу sinkhole или инициируют блокировку. Чтобы повысить жизнестойкость ботнета, его операторы год назад подняли сразу четыре командных сервера, зашив их IP-адреса в код используемой вредоносной программы. Ботоводы даже предусмотрели перенос C2 в сеть Tor для пущей скрытности: один из новейших компонентов Prometei предназначен для установки Tor-клиента, но он пока не используется.

Google построила в Android клетку для ИИ-агентов, но пока она пустует

В Android появился системный механизм, который позволит ИИ-агентам выполнять действия внутри приложений без имитации нажатий по экрану. Доступ защищён специальным разрешением, однако на обычном смартфоне найти соответствующий переключатель пока не получится: технология AppFunctions остаётся экспериментальной, а её интеграция с Gemini доступна лишь избранным тестировщикам.

AppFunctions позволяет разработчикам превратить отдельные возможности приложений в инструменты для агентов.

Например, вместо открытия календаря и блуждания по интерфейсу Gemini сможет напрямую вызвать функцию создания события. Аналогичным образом агент сможет составить плейлист, добавить товары в список покупок или объединить действия нескольких программ.

По смыслу это мобильный аналог MCP: приложение заранее описывает доступные операции, Android регистрирует их, а аутентифицированный агент выбирает и запускает нужную функцию по запросу пользователя. Интерфейс приложения может меняться сколько угодно.


Чтобы обнаруживать и выполнять такие функции, вызывающая программа должна получить системное разрешение EXECUTE_APP_FUNCTIONS. Оно не отображается в обычном меню настроек и предназначено для одобренных агентов и ассистентов. Сам механизм доступен начиная с Android 16.

Но захват смартфонов роботами откладывается. Google прямо помечает AppFunctions как экспериментальную, предупреждает о возможных изменениях API и пока допускает к полному циклу только ограниченное число приложений и системных агентов. Разработчики могут подготовить и протестировать функции, но подключение к Gemini остаётся закрытым и требует участия в программе раннего доступа.

В перспективе такая архитектура должна быть надёжнее агентов, которые управляют телефоном через ADB и просто тыкают по экрану. Заодно Google заранее ограничивает круг программ, способных распоряжаться чужими функциями.

RSS: Новости на портале Anti-Malware.ru