



Prometei приходит в сеть через дыру в MS Exchange и майнит Monero

Prometei приходит в сеть через дыру в MS Exchange и майнит Monero

Prometei приходит в сеть через дыру в MS Exchange и майнит Monero

Обновленные боты Prometei внедряются в сеть намеченной жертвы посредством эксплуатации недавних уязвимостей в Microsoft Exchange Server и пытаются распространиться на другие машины через уязвимые службы. Одноименный ботнет с прошлого года используется для скрытной добычи криптовалюты в Северной и Южной Америке, Западной Европе и Восточной Азии, обделяя вниманием страны бывшего СНГ.

По данным Cybereason, лежащий в основе бот-сети зловред с функционалом бэкдора существует в двух версиях — Windows и Linux. Используемые для его внедрения уязвимости, CVE-2021-27065 и CVE-2021-26858, разработчики Exchange Server закрыли в начале прошлого месяца, и благодаря широкой огласке угроза эксплойта уже устранена для 92% установок.

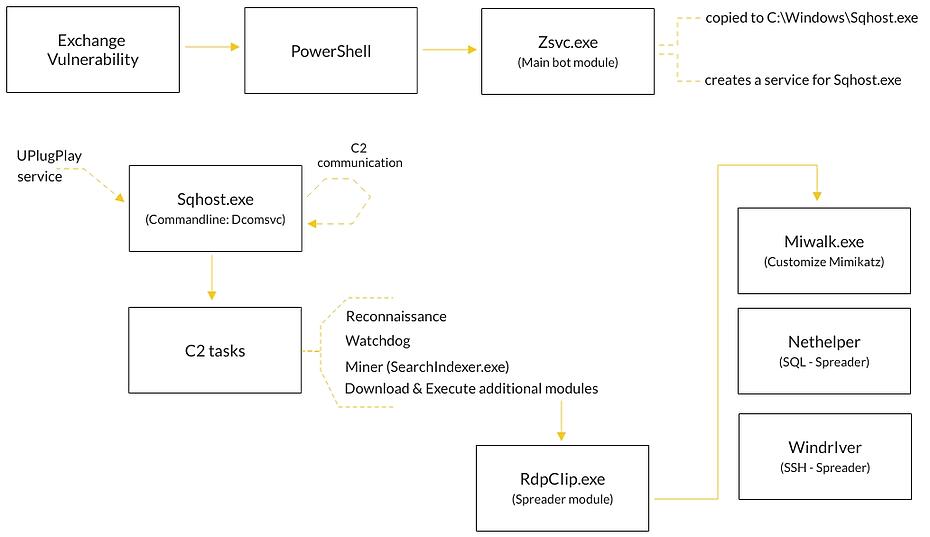
Анализ новейших образцов Prometei-бота показал, что вирусописатели (русскоязычные, судя по артефактам в коде) позаботились о защите своего детища. Его компоненты сохраняются в системе под именами легитимных процессов — или схожими. Чтобы обеспечить себе постоянное присутствие и бесперебойную связь с C2-сервером, вредонос создает новые ключи реестра и правила для файрвола.

Он также добавляет правила для блокировки IP-адресов, используемых другими вредоносными программами, и удаляет ассоциированные с ними веб-шеллы. Обнаружить последние Prometei помогает особый модуль, замаскированный под Microsoft Defender — он регулярно заглядывает в папку, где обычно хранятся такие скрипты. В особенности его интересует файл ExpiredPasswords.aspx, скрывающий бэкдор HyperShell группировки APT34, она же OilRig.

За добычу криптовалюты на чужих мощностях отвечает компонент на основе opensource-софта XMRig. Для самораспространения по сети Prometei использует несколько модулей, а также кастомную версию Mimikatz — для кражи паролей.

Вначале он пытается скопировать себя на другие машины через сервисы SQL и SSH (в последнем случае помимо краденых данных также используется вшитый список ходовых имен пользователя и паролей). В случае неудачи вредонос пускает в ход эксплойты EternalBlue (с принудительным откатом SMB до уязвимой версии 1) и BlueKeep.


Модульный зловред Prometei известен ИБ-сообществу с 2016 года. Исследователи время от времени находят его C2-серверы и подменяют по методу sinkhole или инициируют блокировку. Чтобы повысить жизнестойкость ботнета, его операторы год назад подняли сразу четыре командных сервера, зашив их IP-адреса в код используемой вредоносной программы. Ботоводы даже предусмотрели перенос C2 в сеть Tor для пущей скрытности: один из новейших компонентов Prometei предназначен для установки Tor-клиента, но он пока не используется.

Генеративный ИИ вышел в продакшн у 53% российских компаний

В Москве завершилась конференция IT Elements 2026, посвящённая непрерывности бизнеса, инфраструктуре, кибербезопасности и искусственному интеллекту. По данным организаторов, мероприятие посетили более 3000 специалистов, а онлайн-трансляции набрали свыше 500 тысяч просмотров.

Одной из главных тем второго дня стали ИТ-бюджеты. Исследование «Инфосистемы Джет» показало, что во второй половине 2026 года расходы на технологии растут у 44% российских компаний.

Однако деньги теперь не просто высыпают на инфраструктуру из ведра: заказчики перераспределяют их в пользу проектов с понятным эффектом для бизнеса.

Не обошлось без ИИ, который уже перестал быть презентацией с красивым роботом. Большие языковые модели используют или пилотируют 86% опрошенных компаний, а 53% уже довели решения на базе генеративного ИИ до промышленной эксплуатации.

Эксперты обсудили корпоративных агентов для бухгалтерии, управление агентными системами в продакшн, автоматизацию разработки с помощью локального ИИ и применение алгоритмов в атомной энергетике. Вывод сделали такой: запустить демонстрацию легко, а превратить толпу цифровых помощников в управляемую систему — уже настоящая работа.

Отдельный блок посвятили ЦОДам. С ростом ИИ-нагрузок состояние питания и охлаждения напрямую влияет на доступные вычислительные мощности и стоимость эксплуатации. Поэтому компаниям предлагают не просто прогнозировать отказы, а оценивать, какие из десятков предупреждений действительно способны остановить бизнес.

В сетевом треке представили аналитику по российскому оборудованию для ЦОДов, кампусных сетей, AI/HPC, Wi-Fi и балансировки трафика. «Газпромнефть ИТО» и «Лаборатория Числитель» также показали, как перестроили архитектуру Zabbix для мониторинга высоконагруженной инфраструктуры с десятками тысяч NVPS.

На конференции «Инфосистемы Джет» и «АльфаСтрахование» договорились совместно развивать киберустойчивость и киберстрахование.

Общий итог второго дня: непрерывность бизнеса начинается не с папки «План восстановления», а с архитектуры, которую действительно ломали, восстанавливали и проверяли под нагрузкой.

RSS: Новости на портале Anti-Malware.ru