



Эксперт выложил эксплойт для второй 0-day в Chrome и Edge за неделю

Эксперт выложил эксплойт для второй 0-day в Chrome и Edge за неделю

Эксперт выложил эксплойт для второй 0-day в Chrome и Edge за неделю

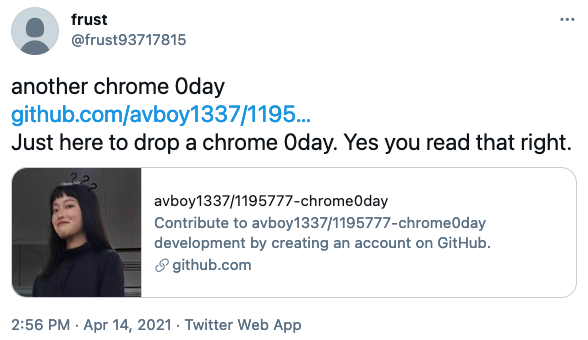
Не успели разработчики устранить уязвимость нулевого дня в основанных на Chromium браузерах, в Twitter сразу слили PoC-эксплойт для второй 0-day. Таким образом, всего за одну неделю в Сети появилась информация о двух опасных дырах.

Код proof-of-concept опубликовала исследователь в области кибербезопасности, использующая псевдоним Frust и работающая в команде китайской компании Qihoo 360. Помимо упоминания бреши в Twitter, Frust опубликовала её технические подробности (на китайском языке).

Что особенно плохо — патча для этой уязвимости на данный момент не существует; это подтвердил Митя Колсек, сооснователь 0patch. То есть версии браузеров Google Chrome и Microsoft Edge, вышедшие на этой неделе, уязвимы перед 0-day. Боле того, брешь на сегодняшний день даже ещё не получила CVE-идентификатор.

Согласно описанию специалиста, уязвимость затрагивает движок JavaScript v8, который используют Chromium-браузеры. Разработчики самого Chromium достаточно оперативно поправили код, но проблема в том, что исправления пока не дошли до Google Chrome и Microsoft Edge.


Как отметил Колсек, раскрытая Frust брешь позволяет выполнить произвольный код в контексте процесса уязвимого браузера. Для успешной эксплуатации потенциальную жертву достаточно заманить на вредоносный сайт.

Однако эксперты подчеркнули, что уязвимость сработает только в том случае, если у пользователя отключена песочница интернет-обозревателя. Второй возможный вариант для злоумышленника — связать эту брешь с методом обхода песочницы.

Напомним, что ранее на этой неделе в Twitter опубликовали информацию об ещё одной 0-day в Chrome и Edge. Эту дыру, к счастью, уже залатали.

Подпишитесь на новости

Детское свидетельство в МАКС примут в поликлиниках, МФЦ и транспорте

Бумажное свидетельство о рождении можно будет реже доставать из папки. Правительство расширило перечень ситуаций, в которых родители смогут подтверждать личность несовершеннолетнего ребёнка через Цифровой ID в МАКС. Электронный документ разрешат предъявлять при покупке билетов, оформлении льготного или бесплатного проезда и при посадке в транспорт.

В списке также медицинская помощь по ОМС, посещение МФЦ, музеев, культурно-просветительных и спортивных мероприятий, покупка льготных билетов.

Возможность предусмотрена и для других услуг, при которых родителю или ребёнку нужно подтвердить личность. Но есть нюанс: сервис заработает по мере подключения организаций.

Поэтому наличие QR-кода в телефоне ещё не означает, что ближайшая регистратура уже готова его считать.

Само свидетельство находится в разделе «Семья и дети» сервиса Цифровой ID в МАКС. Родитель показывает QR-код, сотрудник организации считывает сведения.

При заселении в гостиницы такой сценарий уже действует. По представленным данным, к сервису подключены более 3 тыс. гостиниц по России.

Использование электронной версии добровольное, бумажное свидетельство продолжает действовать, просто у документа появляется больше шансов остаться дома, пока ребёнок едет в музей, на соревнования или к врачу.

RSS: Новости на портале Anti-Malware.ru