



Десктопные версии Telegram, OpenOffice и др. содержали баг одного клика

Десктопные версии Telegram, OpenOffice и др. содержали баг одного клика

Десктопные версии Telegram, OpenOffice и др. содержали баг одного клика

Исследователи обнаружили множество уязвимостей в популярных приложениях, допускающих выполнение произвольного кода в системах пользователей всего лишь с помощью одного клика. Именно поэтому такие бреши получили неформальное имя «уязвимости одного клика» (one-click vulnerabilities).

Проблемы безопасности выявили специалисты компании Positive Security — Фабиан Броенляйн и Лукас Ойла. Оказалось, что баги затрагивают всем известные приложения: Telegram, Nextcloud, VLC, LibreOffice, OpenOffice, Bitcoin/Dogecoin Wallets, Wireshark и Mumble и т. п.

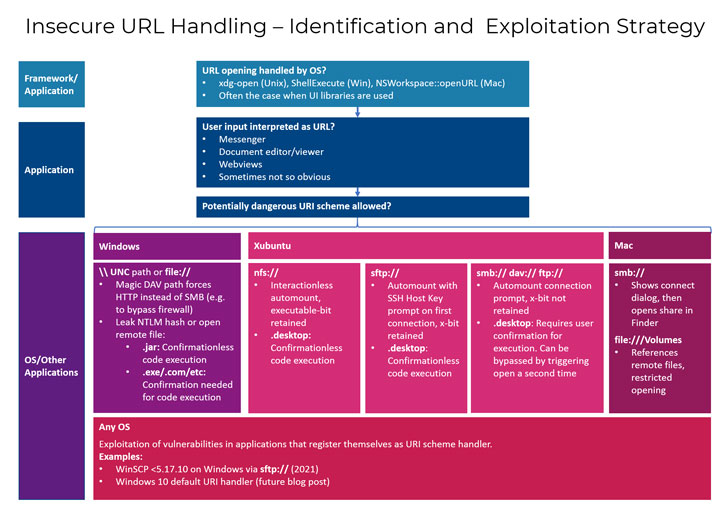
«Десктопные приложения, позволяющие операционной системе открывать URL от пользователя, содержат уязвимость выполнения кода. Для эксплуатации требуется взаимодействие с жертвой», — объясняют специалисты.

«Добиться запуска произвольного кода можно с помощью ссылки на вредоносный исполняемый файл (.desktop, .jar, .exe, и т. п.), расположенный в Сети. Также злоумышленник может задействовать дополнительную дыру в открытом URI-обработчике софта».

Другими совами, баги существуют благодаря недостаточной валидации ввода URL, открываемых с участием операционной системы. В определённых условиях это приводит к непреднамеренному запуску вредоносного файла.

Как отметили исследователи из Positive Security, многие десктопные приложения не смогли провести корректную валидацию ссылок.


К счастью, в большинстве приложений эти уязвимости уже устранены, так что пользователям остаётся лишь следить за выходящими версиями и регулярно обновлять установленный софт. Эксперты привели список затронутых проблемами программ:

  • Nextcloud - уязвимость (CVE-2021-22879) устранена в версии 3.1.3 десктопного клиента (выпущена 24 февраля).
  • Telegram - брешь пропатчили 10 февраля.
  • VLC Player - уязвимость устранили в версии 3.0.13 (должна прийти пользователям на следующей неделе).
  • OpenOffice - патчи ещё не вышли (CVE-2021-30245).
  • LibreOffice - дыру устранили в Windows, но она осталась в Xubuntu (CVE-2021-25631).
  • Mumble - патч вышел с версией 1.3.4 — 10 февраля (CVE-2021-27229).
  • Dogecoin - патч вышел с версией 1.14.3 — 28 февраля.
  • Bitcoin ABC - патч вышел с версией 0.22.15 — 9 марта.
  • Bitcoin Cash - патч вышел с версией 23.0.0.
  • Wireshark - патч вышел с версией 3.4.4 — 10 марта (CVE-2021-22191).
  • WinSCP - патч вышел с версией 5.17.10 — 26 января (CVE-2021-3331).
Подпишитесь на новости

Объекты КИИ третьей категории переведут на российское ПО к 2036 году

Правительство утвердило порядок и сроки перехода субъектов критической информационной инфраструктуры на российское ПО на значимых объектах. Переход начнётся 1 декабря 2026 года. Базовый срок завершения — 1 сентября 2028 года, однако документ предусматривает основания для более позднего перехода.

Постановление № 1522 опубликовано 18 ноября и вступило в силу в тот же день. Для объектов третьей категории значимости установлен срок до 1 января 2036 года. По данным Минцифры, на них приходится около 92% значимых объектов КИИ.

Для первой и второй категорий сроки зависят в том числе от готовности необходимых программ и реализации особо значимых проектов (ОЗП). Если соответствующий ОЗП завершён до 1 марта 2028 года, предусмотрен переход до 1 января 2031 года. Если проект начат, но не завершён к этой дате, срок — до 1 января 2036 года. Постановление содержит и другие основания для переноса сроков.

В АРПП «Отечественный софт» считают, что документ поможет разработчикам планировать проекты и оценивать будущий спрос. При этом ассоциация намерена обсудить с регуляторами распределение потребностей и бюджетов заказчиков по отраслям, категориям ПО и срокам.

Среди других вопросов рассматриваются доступ разработчиков к сведениям о будущих закупках без раскрытия защищаемой информации, предотвращение дублирования готовых продуктов собственными разработками заказчиков и ответственность за срыв сроков перехода.

RSS: Новости на портале Anti-Malware.ru