



Вышел Google Chrome 90: пропатчена 0-day, HTTPS теперь по умолчанию

Вышел Google Chrome 90: пропатчена 0-day, HTTPS теперь по умолчанию

Вышел Google Chrome 90: пропатчена 0-day, HTTPS теперь по умолчанию

Вчера вечером по каналам обновлений прошла новая стабильная версия Google Chrome 90. Помимо различных усовершенствований по части обеспечения безопасности пользователей, браузер теперь предлагает новый кодировщик AV1, а протокол по умолчанию поменялся на HTTPS.

В общей сложности разработчики устранили в Chrome 90 37 уязвимостей, среди которых была и 0-day (её продемонстрировали на конкурсе Pwn2Own 2021).

Поскольку буквально на днях один из экспертов в области кибербезопасности опубликовал в Twitter информацию о баге в Chrome, Google немного задержала релиз версии 90, чтобы была возможность пропатчить опасную брешь.

Теперь бета-тестеры взялись «ковырять» Chrome 91, а версия Chrome 92 доступна в сборке Canary.

Одним из важных нововведений «юбилейного» релиза Chrome стала смена протокола по умолчанию. Теперь это HTTPS. Проще говоря, любой URL, который не содержит https:// или https://, будет сразу считаться HTTPS-соединением.

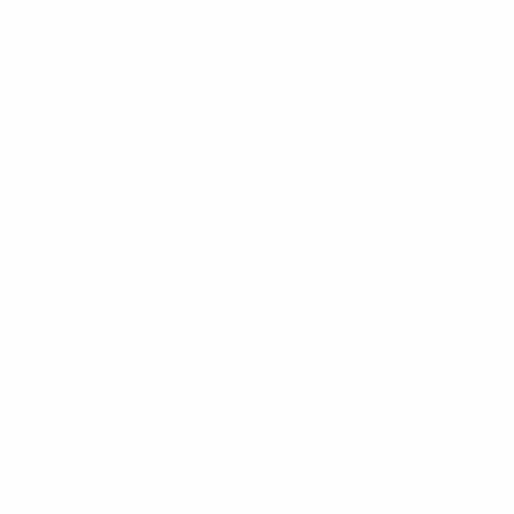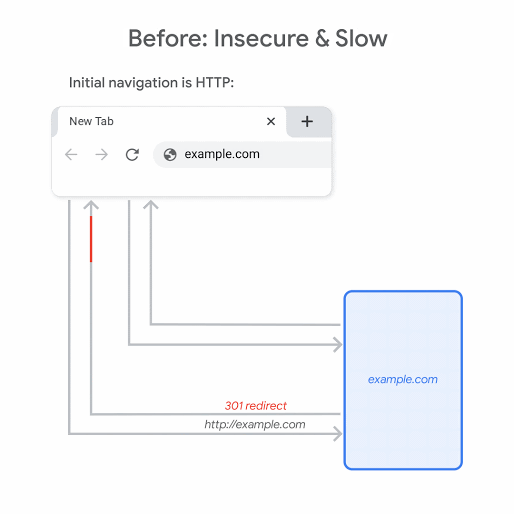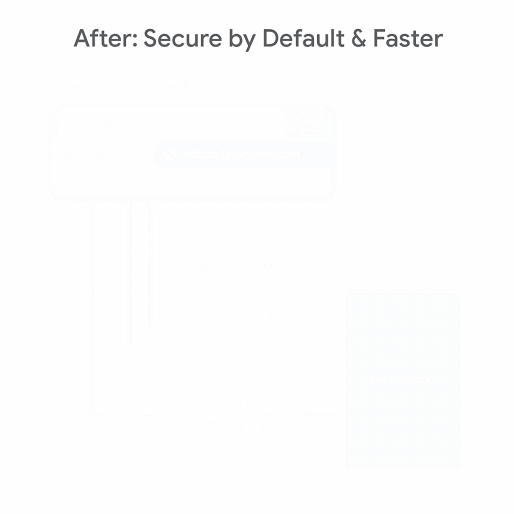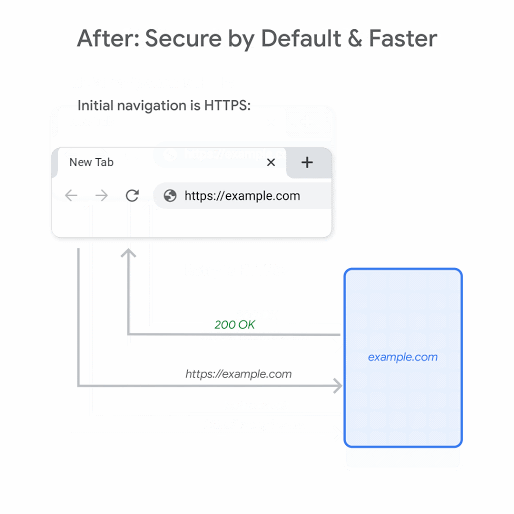
Если вы уже успели обновить браузер, можете протестировать это с разными ссылками. Раньше было так: если ввести в строке адрес вида example.com, Chrome пробовал подключиться через HTTP. Теперь же интернет-обозреватель по умолчанию всегда задействует безопасный протокол.

Здесь разработчики решили сразу две проблемы. Во-первых, использование HTTPS по умолчанию поможет повысить безопасность при веб-сёрфинге, а второй важный момент — более шустрая работа, поскольку теперь не будет происходить лишних редиректов с HTTP на HTTPS (многие сайты в настоящий момент перенаправляют пользователей с небезопасного протокола).

Подпишитесь на новости

МАКС подключат к госсистеме для проверки номеров пользователей

МАКС хотят научить проверять, действует ли номер, к которому привязан аккаунт. Минцифры подготовило проект подключения мессенджера к государственной системе ГИС КСИМ. Регистрация по телефону получит дополнительную проверку: приложение сможет учитывать прекращение договора с оператором.

О планах ведомства сообщил «Интерфакс», получивший пояснения пресс-службы Минцифры.

ГИС КСИМ — государственная информационная система мониторинга исполнения операторами обязанностей при оказании услуг связи. Через неё МАКС планируют получать сведения о статусе используемых номеров.

Согласно объяснению министерства, интеграция нужна для повышения безопасности и выявления рисков неправомерного использования аккаунтов. Таким образом, связь между учётной записью и телефонным номером собираются проверять с опорой на данные госсистемы.

При этом автоматическая блокировка аккаунта после прекращения договора в опубликованном сообщении не описана. Как именно МАКС будет реагировать на изменение статуса номера, пока не уточняется.

Документ пока находится на стадии проекта. Его общественное обсуждение продлится до 23 ноября. Согласно пояснительной записке, дополнительных расходов бюджета и участников регулирования подключение не потребует.

RSS: Новости на портале Anti-Malware.ru