



В Google Play нашли Android-зловреда, рассылающего себя по WhatsApp

В Google Play нашли Android-зловреда, рассылающего себя по WhatsApp

В Google Play нашли Android-зловреда, рассылающего себя по WhatsApp

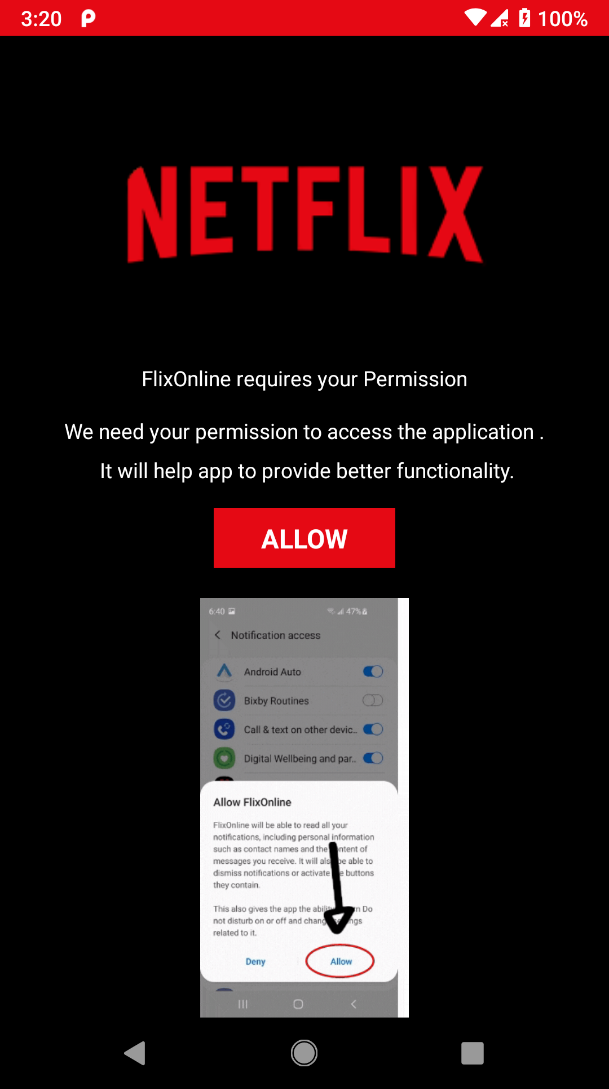
Исследователи из Check Point Software Technologies обнаружили в официальном магазине Google поддельное приложение Netflix, именуемое FlixOnline. Анализ показал, что внедренный в него вредонос умеет самостоятельно распространяться, используя встроенные ответы WhatsApp для рассылки сообщений с полезной нагрузкой, полученной с командного сервера.

При установке FlixOnline запрашивает разрешения на вывод своего окна поверх окон других приложений (Overlay), включение в белый список оптимизации батареи (Battery Optimization Ignore) и доступ к уведомлениям (Notification). Первое нужно Android-зловреду, чтобы воровать учетные данные с помощью поддельных страниц регистрации, второе — для непрерывной работы даже во время глубокого сна системы, третье — для перехвата входящих сообщений и выполнения ответных действий в соответствии с заданными настройками (сброс или ответ через менеджер уведомлений).


Если источник входящего послания — WhatsApp, вредонос отменяет уведомление, чтобы скрыть его от жертвы, но считывает его заголовок и содержимое, а затем с помощью автоответчика отсылает сообщение с короткой ссылкой, полученной с C2-сервера. В качестве приманки злоумышленники предлагают скачать приложение Netflix Premium, которым якобы можно пользоваться бесплатно два месяца — из-за карантина по ковиду.

Эксперты отмечают, что таким же образом FlixOnline может распространять и других зловредов, а также воровать данные из WhatsApp-аккаунтов и даже заниматься шантажом, угрожая жертве рассылкой содержимого приватной переписки по всем ее контактам.

Новоявленный Android-зловред уже удален из Google Play Store, однако за два месяца его успели скачать 500 раз.

Стоит также отметить, что способ распространения FlixOnline примечателен, но не нов: в конце января об аналогичной находке сообщила ESET.

Подпишитесь на новости

16-летний исследователь получил права администратора в сервисе Microsoft

Шестнадцатилетний исследователь под псевдонимом Faav обнаружил дыру в защите внутренней аналитической платформы Microsoft Titan. Сервис принимал поддельные токены аутентификации и позволял выдавать себя за администратора, а затем выполнять SQL-запросы к подключённым базам данных.

Причиной стала детская ошибка: Titan проверял указанные в JSON Web Token данные — идентификатор арендатора, приложение и имя пользователя, — но не подтверждал криптографическую подпись.

Как рассказал сам Faav, публично доступный API платформы принимал сфабрикованный токен и связывал указанное в нём имя admin с локальной учётной записью администратора. Для атаки не требовались украденные пароли, подбор учётных данных или компрометация аккаунта Microsoft.


Исследователь нашёл 17 подключённых баз ClickHouse почти с 10 тыс. уникальных таблиц. По их метаданным он оценил общий объём хранилищ в 17,3 трлн строк. Это не означает утечку такого количества записей или данные 17,3 трлн пользователей: показатель мог включать копии, историческую информацию и производные наборы.

Во время ограниченной проверки исследователь увидел метаданные и десятки тысяч записей, связанных с аккаунтами, адресами сотрудников и организациями.

Он также выполнил два запроса к аналитике Bing, вернувших по одной строке, но утверждает, что персональные данные клиентов не изучал и массово ничего не скачивал.

Faav сообщил об уязвимости Microsoft 5 сентября. Уже 9 сентября корпорация закрыла публичный доступ к API, а 17 сентября выплатила исследователю $5000. Доказательств того, что брешь ранее использовали злоумышленники, нет.

RSS: Новости на портале Anti-Malware.ru