



Google: Северокорейские хакеры продолжают атаковать специалистов по ИБ

Google: Северокорейские хакеры продолжают атаковать специалистов по ИБ

Google: Северокорейские хакеры продолжают атаковать специалистов по ИБ

Исследователи Google Threat Analysis Group (TAG) предупреждают о продолжающихся атаках со стороны северокорейских правительственных киберпреступников. Речь идёт о той же группе, которая ранее нацелилась на специалистов в области кибербезопасности.

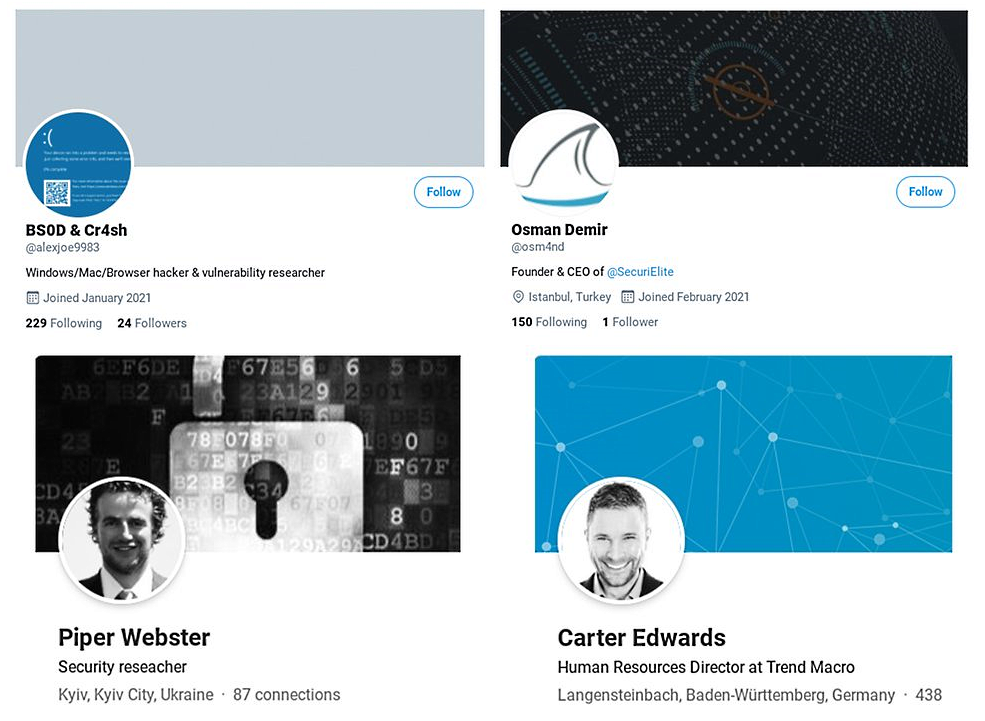
Если вы следили за событиями, то помните, что в ходе тех атак злоумышленники использовали социальные сети Telegram, Keybase, Twitter и LinkedIn, а точнее — фейковые аккаунты на этих площадках. Преступники охотились за PoC-кодами и данными об уязвимостях.

Также атакующие создали сайт несуществующей компании SecuriElite (располагался в Турции) и предлагали услуги по обеспечению безопасности. С 17 марта 2021 года команда Google пристально наблюдает за действиями этих киберпреступников.

Исследователи уже сообщили обо всех фейковых учётных записях, созданных северокорейскими хакерами, поэтому на данный момент они заблокированы либо удалены.


Вредоносный сайт при этом содержал публичный ключ PGP, который использовался для заражения специалистов по кибербезопасности. Когда такой эксперт заходил на ресурс атакующих, на веб-странице запускался специальный эксплойт, пытавшийся «пробить» браузер посетителя.

«Проанализировав активность киберпреступников, мы можем сделать вывод, что они всё ещё опасны. Более того, мы полагаем, что есть несколько 0-day уязвимостей, которые используются в этих кибератаках и о которых мы пока не знаем», — объясняют исследователи из Google Threat Analysis Group.

В начале февраля мы писали, что атакующие исследователей киберпреступники используют 0-day в Internet Explorer.

Подпишитесь на новости

Один клик администратора может отдать WordPress-сайт злоумышленнику

В ядре WordPress обнаружили цепочку уязвимостей Click2Shell, которая позволяет удалённо выполнить PHP-код на сервере без учётной записи атакующего. Для захвата сайта достаточно, чтобы авторизованный администратор открыл специально подготовленную ссылку.

Проблему нашёл исследователь pwn.ai Паулос Йибело. Согласно техническому отчёту, WordPress по-разному обрабатывал один и тот же параметр ссылки предпросмотра темы.

API каталога очищал значение и находил легитимную тему, а JavaScript в браузере администратора вставлял исходную строку в jQuery-селектор без должного экранирования.

В результате подготовленный URL заставлял интерфейс WordPress самостоятельно нажать кнопку установки. Администратор при этом не выбирал ни «Установить», ни «Активировать», а тема оставалась неактивной и внешне сайт продолжал работать как обычно.

Для полноценного RCE исследователи добавили второй компонент — уязвимую тему Mobile Repair Zone 2.5.4 из официального каталога. Во время предпросмотра WordPress загружал её PHP-код, после чего небезопасный AJAX-обработчик позволял скачать и выполнить произвольный плагин.

Дальше атакующий мог читать wp-config.php, красть ключи и данные БД, менять файлы, создавать администраторов и внедрять скрипты. Атака не является полностью автоматической: ссылку должен открыть вошедший в систему администратор.

Роли Author и Editor нужных полномочий не имеют. Доставить URL можно через целевой фишинг или уже существующую XSS-уязвимость.

WordPress закрыл дыру в версии 7.1.1 и выпустил патчи для поддерживаемых старых веток. Поскольку подробности и PoC уже опубликованы, откладывать обновление нельзя. Временной страховкой может стать DISALLOW_FILE_MODS, запрещающий установку тем и плагинов, но нормальное лекарство всё то же — патч.

RSS: Новости на портале Anti-Malware.ru