



Google: Северокорейские хакеры продолжают атаковать специалистов по ИБ

Google: Северокорейские хакеры продолжают атаковать специалистов по ИБ

Google: Северокорейские хакеры продолжают атаковать специалистов по ИБ

Исследователи Google Threat Analysis Group (TAG) предупреждают о продолжающихся атаках со стороны северокорейских правительственных киберпреступников. Речь идёт о той же группе, которая ранее нацелилась на специалистов в области кибербезопасности.

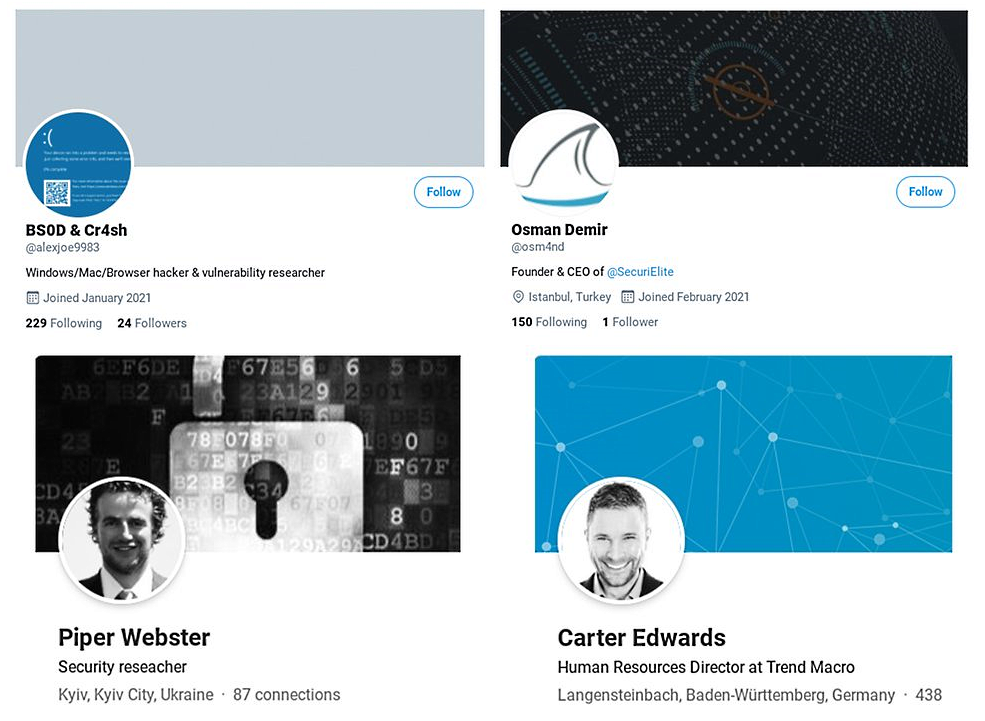
Если вы следили за событиями, то помните, что в ходе тех атак злоумышленники использовали социальные сети Telegram, Keybase, Twitter и LinkedIn, а точнее — фейковые аккаунты на этих площадках. Преступники охотились за PoC-кодами и данными об уязвимостях.

Также атакующие создали сайт несуществующей компании SecuriElite (располагался в Турции) и предлагали услуги по обеспечению безопасности. С 17 марта 2021 года команда Google пристально наблюдает за действиями этих киберпреступников.

Исследователи уже сообщили обо всех фейковых учётных записях, созданных северокорейскими хакерами, поэтому на данный момент они заблокированы либо удалены.


Вредоносный сайт при этом содержал публичный ключ PGP, который использовался для заражения специалистов по кибербезопасности. Когда такой эксперт заходил на ресурс атакующих, на веб-странице запускался специальный эксплойт, пытавшийся «пробить» браузер посетителя.

«Проанализировав активность киберпреступников, мы можем сделать вывод, что они всё ещё опасны. Более того, мы полагаем, что есть несколько 0-day уязвимостей, которые используются в этих кибератаках и о которых мы пока не знаем», — объясняют исследователи из Google Threat Analysis Group.

В начале февраля мы писали, что атакующие исследователей киберпреступники используют 0-day в Internet Explorer.

Подпишитесь на новости

Telegram превратили в пульт управления шпионским софтом HEAVYGRAM

Исследователи обнаружили 29 новых образцов HEAVYGRAM — многоступенчатого вредоноса для Windows, который охотится на журналистов, иранских диссидентов и критиков властей. Для управления заражёнными компьютерами операторы используют Telegram.

По данным исследования Group-IB, атака начинается с банальной, но рабочей социальной инженерии.

Злоумышленники представляются знакомыми или техподдержкой и присылают архивы якобы с Telegram, KeePass либо видеоредактором. Встречаются также WSF- и HTA-файлы, поддельные презентации и даже скринсейвер на персидском языке со списком отчисленных студентов.

После запуска цепочка подтягивает дополнительные компоненты через PowerShell, прописывается в автозагрузку Windows и добавляет свои каталоги в исключения Microsoft Defender. Основной имплант написан на Python и упакован с помощью PyInstaller, а для скрытого запуска может применять стороннюю загрузку DLL.


Главная фишка HEAVYGRAM — Telegram Bot API. Через ботов вредонос принимает команды, запускает произвольные инструкции в системе, делает скриншоты, собирает список процессов и отправляет украденные данные. Особенно неприятный трюк — кража файлов сессии Telegram Desktop, позволяющая угнать аккаунт без повторного ввода пароля.

Group-IB связывает кампанию с группировкой Handala Hack. Аналитики считают её интернет-персоной Void Manticore, также известной как Storm-0842 и Red Sandstorm и предположительно действующей в интересах иранской разведки.

Защитникам советуют следить за командами PowerShell, меняющими исключения Defender, ограничить запуск непроверенных скриптов и проверять подозрительные обращения к Telegram Bot API.

RSS: Новости на портале Anti-Malware.ru