



Google собирает с Android в 20 раз больше данных, чем Apple с iPhone

Google собирает с Android в 20 раз больше данных, чем Apple с iPhone

Google собирает с Android в 20 раз больше данных, чем Apple с iPhone

Новое исследование специалистов, опубликованное на прошлой неделе, продемонстрировало масштабы сбора пользовательских данных на мобильных устройствах под управлением iOS и Android. Оказалось, что Google в этом плане поступает куда менее бережно по отношению к потребителям, чем Apple.

По словам профессора Дугласа Лита из исследовательского университета в городе Дублин, Google собирает приблизительно в 20 раз больше телеметрии, чем корпорация из Купертино. Чтобы сделать такой вывод, специалисту пришлось проанализировать исходящий трафик на Android- и iOS-устройствах.

В результате стало понятно, что данные телеметрии отправляются на серверы Apple и Google на следующих этапах:

  1. При первом включении после сброса к заводским настройкам.
  2. При установке или извлечении СИМ-карты.
  3. Когда смартфон лежит без действия.
  4. Когда пользователь просматривает настройки.
  5. Когда отключается либо активируется геолокация.
  6. Когда пользователь входит в аккаунт в официальном магазине приложений.

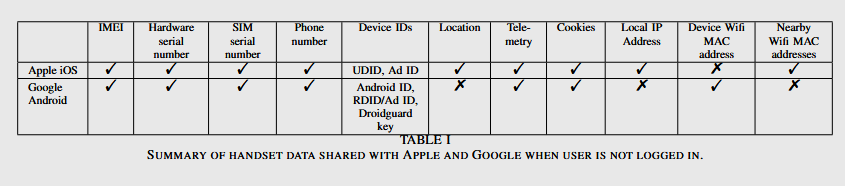
Профессор Лит также подчеркнул, что данные может собирать как сама операционная система, так и установленные по умолчанию приложения (например, Siri, Apple Maps, Google Maps, iCloud, Google Drive и т. п.). Ещё хуже, что ваши данные всё равно будут передаваться, даже если вы не вошли в учётную запись или же выставили специальные настройки.

Таблица ниже наглядно показывает, что и как собирают на наших с вами смартфонах Google и Apple:


«В первые десять минут устройство Google Pixel отправляет около 1 мегабайт данных. iPhone при этом пересылает на серверы Apple 42 килобайта. Если смартфоны простаивают, Pixel каждые 12 часов отправляет также 1 мегабайт, iPhone — 52 килобайта», — комментирует результаты исследования (PDF) сам профессор Лит.

Подпишитесь на новости

Обновите Telegram для Android: версия 13.2.2 закрыла опасную уязвимость

Telegram исправил уязвимость в HTML-виджетах, которые мессенджер открыл для ботов 9 ноября. Через ошибку скрипт из обычного сообщения мог выйти за пределы песочницы и выполнить машинный код на устройстве. Проблема находилась в движке JavaScript QuickJS, который Telegram использует в собственном форке QuickJS-ng.

Патч описан в журнале изменений песочницы виджетов Telegram на GitHub. Парсер QuickJS принимал конструкцию await using в заголовке цикла даже внутри обычных, неасинхронных функций.

В таком случае движок завершал функцию по пути для асинхронного кода и не закрывал ссылки на ее локальные переменные. Вложенные функции после возврата продолжали обращаться к уже освобожденному участку стека. Такой класс ошибок называют use-after-return.

О проблеме сообщили применительно к Telegram для Android 13.2.1, но, по данным Telegram, она затрагивала все платформы, где собирается форк движка. Исправление внесли 10 ноября: теперь парсер выдает синтаксическую ошибку на такую конструкцию. В тот же день вышла версия Telegram для Android 13.2.2.

Уязвимый код попал в основную ветку QuickJS-ng 16 мая вместе с поддержкой явного управления ресурсами. Ошибку описал разработчик Андреас Рёсдал.

9 ноября он опубликовал в репозитории QuickJS-ng аудит безопасности всего движка, проведенный с помощью модели Claude от Anthropic. В отчете 27 находок, уязвимость с await using в нем третья, с высоким уровнем опасности.

RSS: Новости на портале Anti-Malware.ru