



Ещё одну критическую уязвимость нашли в платформе Orion от SolarWinds

Ещё одну критическую уязвимость нашли в платформе Orion от SolarWinds

Ещё одну критическую уязвимость нашли в платформе Orion от SolarWinds

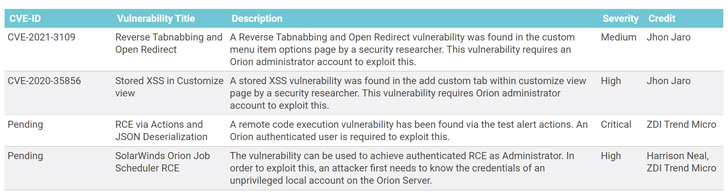
Компания SolarWinds, разрабатывающая промышленное программное обеспечение для управления ИТ-системами и инфраструктурой, устранила ещё четыре уязвимости в своём инструменте для сетевого мониторинга — Orion. Две пропатченные бреши позволяли аутентифицированному злоумышленнику выполнить код удалённо.

Наиболее опасная дыра в Orion затрагивает JSON-десериализацию и позволяет выполнить произвольный код с помощью функции тестирования предупреждающих уведомлений, реализованной в Orion Web Console.

Проблемная функция позволяет пользователям симулировать сетевые события (например, не отвечающий на действия сервер) и настраивать реагирующие на них уведомления. Выявленная уязвимость получила статус критической.

Ещё одна брешь дотянула лишь до высокой степени опасности, с её помощью атакующий может удалённо выполнить код в Orion Job Scheduler.

«Чтобы использовать эту дыру в атаке, злоумышленнику придётся сначала выкрасть учётные данные локального аккаунта с низкими правами», — говорится в официальном заявлении SolarWinds.


Помимо этого, разработчики избавились ещё от двух проблем безопасности, одна из которых представляла межсайтовый скриптинг (XSS, CVE-2020-35856), а вторая — позволяла поставить открытый редирект (CVE-2021-3109). Для их эксплуатации необходимо располагать доступ к аккаунту администратора.

В начале месяца мы писали, что SolarWinds пропатчила ещё три опасные уязвимости в Orion и Serv-U FTP.

Подпишитесь на новости

Заблокировать 95% VPN с помощью ИИ собирались власти в России

Искусственному интеллекту подыскали ещё одну работу — вычислять VPN, которые не поймали обычными средствами. При подготовке национального плана внедрения ИИ до 2030 года обсуждалось применение нейросетей для повышения эффективности блокировок до 95%.

Как выяснил «Коммерсантъ», в проекте предлагалось анализировать с помощью ИИ признаки 70% блокируемых VPN-сервисов.

Однако Минцифры заявило, что в актуальной версии документа этой меры нет. По словам источника издания, сейчас трафик уже проверяют интеллектуальные алгоритмы, но к ИИ они не относятся.

Нейросеть могла бы искать VPN по косвенным признакам соединений. Проблема в том, что похожим образом могут выглядеть корпоративные подключения, облачные сервисы и голосовая связь.

Одна ошибка фильтра, и вместо обходного сервиса отваливается рабочий инструмент. Эксперты предупреждают: на больших объёмах трафика даже небольшая доля ошибок способна затронуть множество легитимных соединений.

Поэтому один из предложенных подходов — поручить модели поиск подозрительных узлов, а блокировать их после отдельной проверки.

RSS: Новости на портале Anti-Malware.ru