



Kaspersky: главные угрозы для АСУ — брутфорс RDP и зловредные письма

Kaspersky: главные угрозы для АСУ — брутфорс RDP и зловредные письма

Kaspersky: главные угрозы для АСУ — брутфорс RDP и зловредные письма

Согласно статистике «Лаборатории Касперского», за вторую половину прошлого года доля атакованных компьютеров АСУ выросла на 0,82 п.п. и составила 33,42%. Прирост за полугодие показали 62% стран, в том числе Россия (до 34,6%), — в основном за счет угроз, распространяемых через электронную почту.

В целом за год процент атакованных АСУ-систем, напротив, уменьшился — до 38,55% против 46,4% в 2019 году. Сезонные колебания на этот раз оказались не столь ярко выраженными, как прежде, с небольшими пиками в феврале, июле и декабре.

Ранее эксперты каждый год наблюдали спад показателей в мае с последующим взлетом к октябрю, что совпадало с периодом массовых отпусков. В 2020 году все рабочие графики сбились из-за COVID-19, что отразилось также, видимо, и на динамике отслеживаемых показателей.

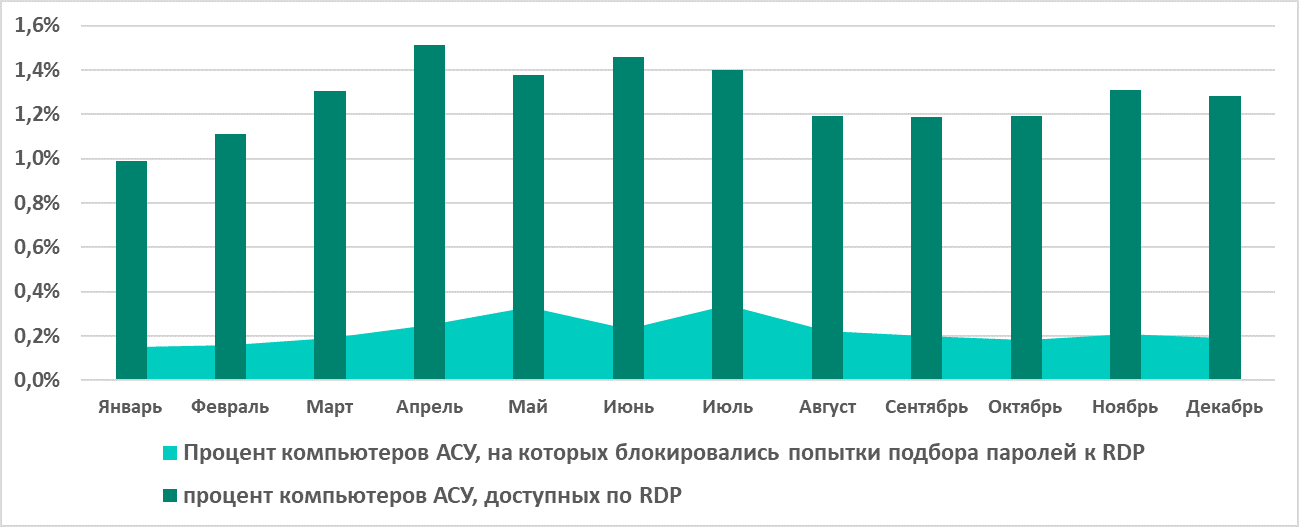
Другим последствием всеобщего перехода на удаленку стал заметный рост процента атакованных компьютеров АСУ, доступных по протоколу RDP.


В системах промышленной автоматизации было также обнаружено и заблокировано более 19,4 тыс. вариантов вредоносных программ, относящихся к 5365 различным семействам. Стало заметно больше бэкдоров, троянских шпионов, зловредных скриптов и документов, а также вредоносов, написанных на .NET.

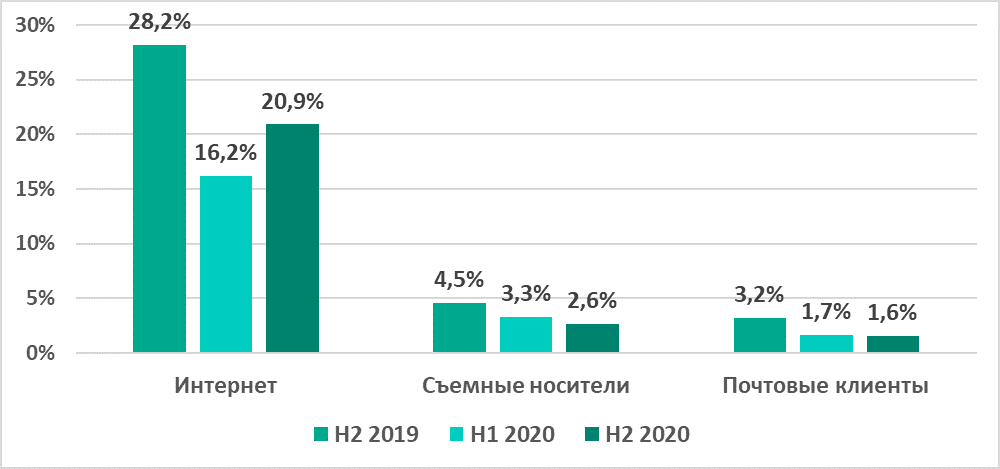
Показатели по угрозам, распространяемым через интернет и email, а также шпионским программам и майнерам, превысили уровень не только первого полугодия, но и второй половины 2019 года.

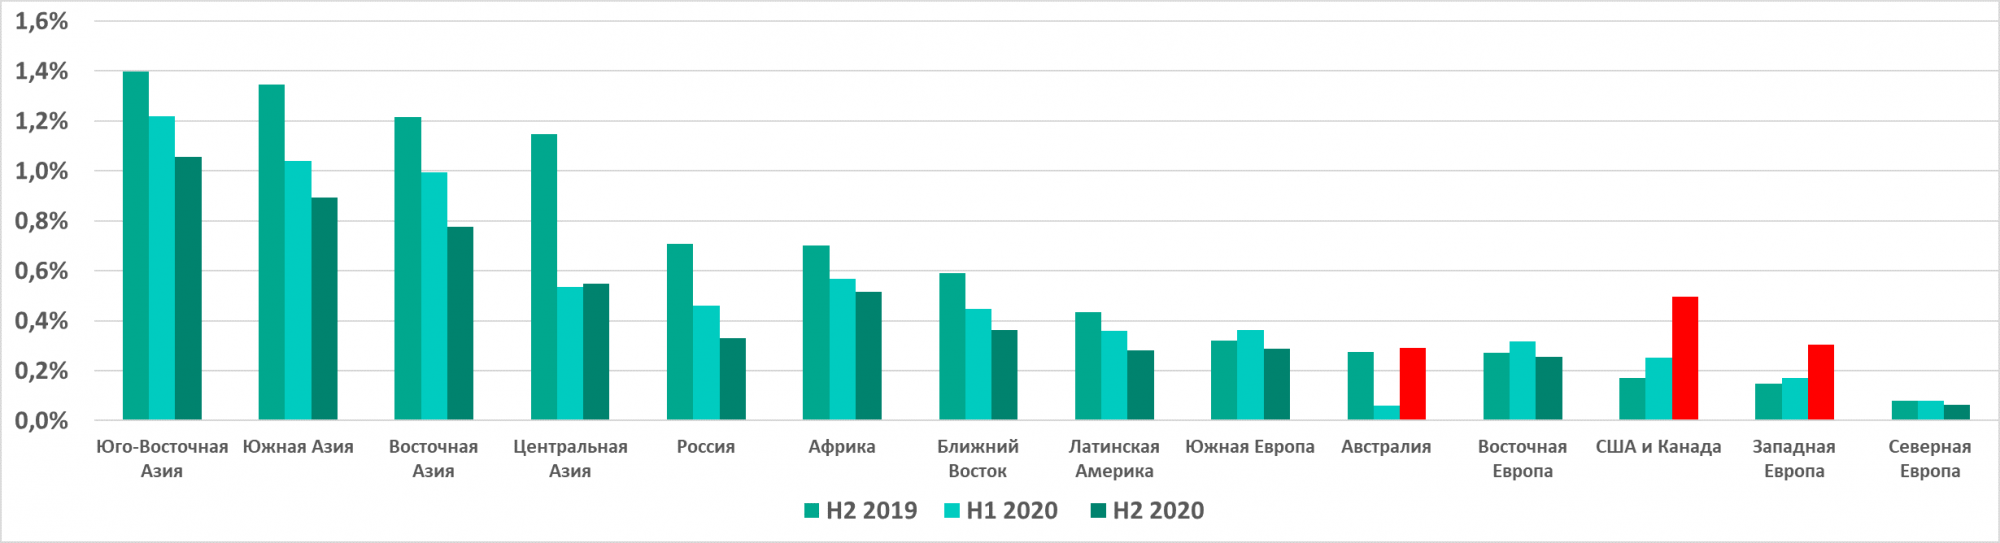
В Северной Америке, Западной Европе и Австралии в разы возрос процент компьютеров АСУ, атакованных шифровальщиками.


Доля машин, атакованных через вредоносные вложения в письма, в целом увеличилась на 0,7 пп. Этот показатель возрос в 73,4% стран и во всех регионах, за исключением Восточной Азии, США, Канады, России и Западной Европы.

В России, согласно Kaspersky, выросли только угрозы, распространяемые через интернет.


Представленная в отчете статистика составлена по результатам анализа данных, полученных с Windows-машин, защищенных продуктами «Лаборатории Касперского» и включенных в состав технологической инфраструктуры организаций.

Подпишитесь на новости

Gemini против аферистов: Android научат распознавать сложные схемы обмана

Фальшивый банк пишет, родственник звонит чужим голосом, а собеседник просит включить демонстрацию экрана. Google представила новые средства защиты Android от мобильного мошенничества: анализ подозрительных переписок, проверку ссылок и ограничения на переадресацию звонков.

Как сообщила Google, в ближайшие недели в Google Messages начнёт появляться добровольно включаемый режим усиленной защиты.

Он подключает облачные модели Gemini к анализу сложных разговоров с неизвестными отправителями — например, когда мошенник сначала долго втирается в доверие и лишь потом переходит к деньгам.

По словам корпорации, обработка проходит в зашифрованной среде Private AI Compute, где содержимое недоступно даже самой Google. На поддерживаемых устройствах локальная Gemini Nano также поможет проверять незнакомые ссылки с учётом актуальных веб-сигналов.

Отдельное обновление касается демонстрации экрана: Android будет скрывать поля входа и платёжные экраны в Chrome и Android WebView. Эту функцию распространяют в октябре на устройства с Android 15 и новее.

С начала декабря на Pixel и отдельных других устройствах появится защита от переадресации: приложениям запретят незаметно включать её в фоне, а перед применением вручную набранного MMI-кода пользователь получит предупреждение.


Google также расширяет проверку банковских звонков совместно с банками-партнёрами. Если звонящий выдаёт себя за банк, но проверка это не подтверждает, соединение завершается.


Набор функций зависит от устройства и региона. Поэтому обещать каждому Android-смартфону личного ИИ-телохранителя уже сегодня рано. Но мошенникам явно готовят дополнительные сложности.

RSS: Новости на портале Anti-Malware.ru