



За $200 в даркнете можно купить сертификат о вакцинации от COVID-19

За $200 в даркнете можно купить сертификат о вакцинации от COVID-19

За $200 в даркнете можно купить сертификат о вакцинации от COVID-19

Недавно эксперты писали, что в даркнете можно купить дозу вакцины от коронавирусной инфекции COVID-19. Теперь же исследователи из Check Point Research предупреждают о продаже поддельных сертификатов о вакцинации.

«Всего» за 200 долларов любой желающий может приобрести в даркнете сертификат, а справка об отрицательном тесте на COVID-19 стоит в десять раз меньше. Также команда Check Point Research отметила, что число подобных рекламных объявлений увеличилось на 300% за последние три месяца.

Продавцы утверждают, что сертификат выдан центром по контролю и профилактике заболеваний США (CDC), этим якобы и обусловлена его стоимость. Справки об отрицательном тесте предлагают «три по цене двух», а за полчаса и $25 можно самостоятельно изготовить необходимую справку.

Другими словами, мы пришли к тому, что в даркнете сейчас можно найти любые услуги, связанные с коронавирусом: результаты тестов, сертификаты о вакцинации и даже сами вакцины.

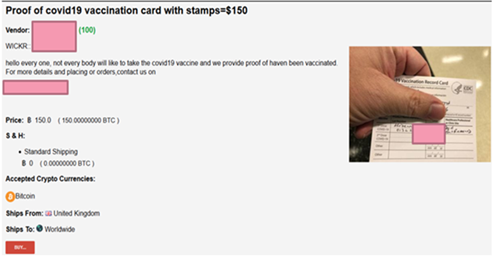
Примечательно, что сертификат якобы от CDC можно приобрести только в биткоинах. Продавец ссылается на тот факт, что его нельзя отследить при использовании криптовалюты. Ниже мы приводим скриншот такого сертификата, который предоставила команда Check Point.


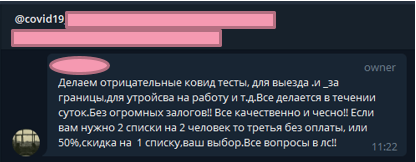
Помимо этого, исследователи наткнулись на объявление, оставленное русскоговорящим пользователем, в котором тот предлагает купить отрицательные тесты на COVID-19 для путешествий или устройства на работу.


Напомним, что специалисты «Лаборатории Касперского» в этом месяце также изучали теневые веб-площадки. Согласно данным их исследования, одну дозы вакцины можно купить за $500.

HTML-экспорт Telegram позволял красть переписку, патч уже доступен

Исследователи из ExPatch обнаружили уязвимость в десктопной версии Telegram, позволявшую незаметно встраивать JavaScript в экспортированную историю переписки. В самом мессенджере вредоносное сообщение выглядело обычно, но после открытия HTML-файла в браузере скрипт мог скопировать сообщения на сервер злоумышленника или подменить содержимое страницы.

Проблема скрывалась в кнопках, которые боты размещают под сообщениями. Telegram экранировал потенциально опасные символы в тексте переписки, именах отправителей и других полях, но забывал делать это с подписями кнопок.

Бот мог спрятать там скрипт, замаскировав кнопку невидимыми символами. Ему необязательно было находиться в атакуемой группе. Сообщение с веб-кнопкой сохранялось при пересылке, поэтому участник мог самостоятельно занести скрипт в чат. Там он спокойно ждал экспорта хоть несколько месяцев.

После открытия заражённого файла код запускался без дополнительных кликов и получал доступ к сообщениям, именам отправителей, датам и другим данным внутри конкретной HTML-страницы.

Telegram делит крупные экспорты на файлы по тысяче сообщений, поэтому весь аккаунт одним махом не раскрывался. Зато скрипт мог переписать отображаемую историю или показать фальшивую форму проверки Telegram. На сервере переписка при этом не менялась.

Для атаки требовалось совпадение трёх условий: экспорт создали в уязвимой версии Telegram Desktop, вредоносное сообщение попало в файл, а пользователь открыл его в браузере с активным JavaScript. Случаи реальной эксплуатации не зафиксированы.

Уязвимость присутствовала в версиях с 4.15.1 по 6.9.3. Исправление вошло в бету 6.9.4 и стабильную версию 7.0.1, выпущенную 14 июля. Однако обновление не лечит уже сохранённые HTML-файлы.

Исследователи советуют повторно экспортировать старые чаты после обновления либо открывать прежние копии с отключённым JavaScript.

RSS: Новости на портале Anti-Malware.ru