



За $200 в даркнете можно купить сертификат о вакцинации от COVID-19

За $200 в даркнете можно купить сертификат о вакцинации от COVID-19

За $200 в даркнете можно купить сертификат о вакцинации от COVID-19

Недавно эксперты писали, что в даркнете можно купить дозу вакцины от коронавирусной инфекции COVID-19. Теперь же исследователи из Check Point Research предупреждают о продаже поддельных сертификатов о вакцинации.

«Всего» за 200 долларов любой желающий может приобрести в даркнете сертификат, а справка об отрицательном тесте на COVID-19 стоит в десять раз меньше. Также команда Check Point Research отметила, что число подобных рекламных объявлений увеличилось на 300% за последние три месяца.

Продавцы утверждают, что сертификат выдан центром по контролю и профилактике заболеваний США (CDC), этим якобы и обусловлена его стоимость. Справки об отрицательном тесте предлагают «три по цене двух», а за полчаса и $25 можно самостоятельно изготовить необходимую справку.

Другими словами, мы пришли к тому, что в даркнете сейчас можно найти любые услуги, связанные с коронавирусом: результаты тестов, сертификаты о вакцинации и даже сами вакцины.

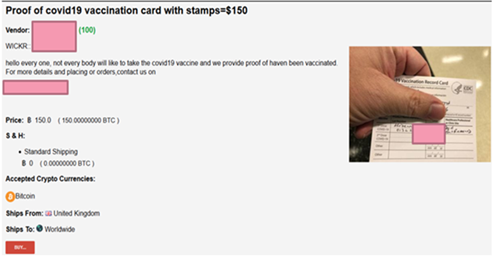
Примечательно, что сертификат якобы от CDC можно приобрести только в биткоинах. Продавец ссылается на тот факт, что его нельзя отследить при использовании криптовалюты. Ниже мы приводим скриншот такого сертификата, который предоставила команда Check Point.


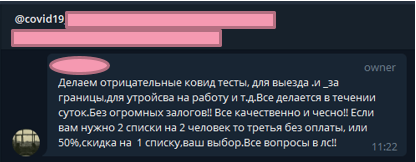
Помимо этого, исследователи наткнулись на объявление, оставленное русскоговорящим пользователем, в котором тот предлагает купить отрицательные тесты на COVID-19 для путешествий или устройства на работу.


Напомним, что специалисты «Лаборатории Касперского» в этом месяце также изучали теневые веб-площадки. Согласно данным их исследования, одну дозы вакцины можно купить за $500.

Подпишитесь на новости

Отчёты о критических уязвимостях Linux попали в открытую рассылку до патчей

Trend Micro Zero Day Initiative отправила подробные отчёты об уязвимостях Linux в публичные рассылки. Среди них есть две проблемы KSMBD, которым исследователи присвоили 9 баллов по шкале CVSS (возможность удалённого выполнения кода). Технические подробности стали доступны раньше, чем исправления успели добраться до пользователей.

Публикации сохранились в архиве рассылки: отчёт об ошибке SMB Direct и обсуждение состояния гонки в KSMBD. В материалах есть описание причин и данные воспроизведения.

KSMBD — встроенный в ядро файловый сервер SMB. Одна проблема связана с обработкой параллельных запросов, другая — с ошибкой расчёта размера в механизме SMB Direct. Для второго сценария нужны определённая конфигурация, RDMA и доступный для записи общий ресурс.

В публичных сообщениях также описаны риски повышения привилегий и утечки информации в других компонентах. Как именно отчёты оказались в открытых списках и была ли это случайность, окончательно не установлено.

Есть важное уточнение по патчам: сопровождающий KSMBD уже указал на устранение проблемы ZDI-CAN-33774 в своём Git-репозитории. Но наличие коммита ещё не означает, что обновление вошло в ядро конкретного дистрибутива.

RSS: Новости на портале Anti-Malware.ru