



Microsoft: 92% серверов Exchange уже пропатчены от ProxyLogon

Microsoft: 92% серверов Exchange уже пропатчены от ProxyLogon

Microsoft: 92% серверов Exchange уже пропатчены от ProxyLogon

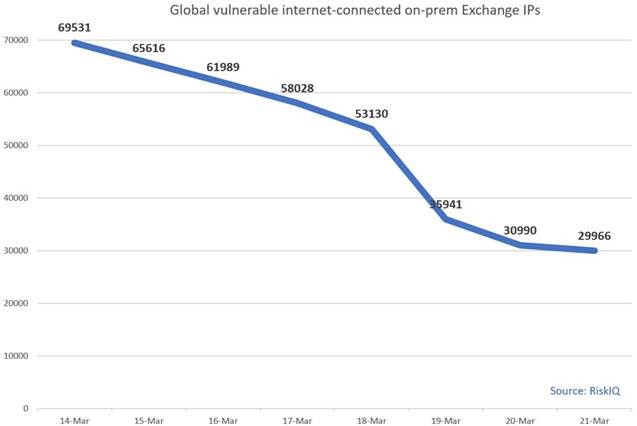
Прошло уже три недели после того, как в Сеть просочилась информация об опасной связке уязвимостей в серверах Microsoft Exchange, получившей имя ProxyLogon. Судя по всему, угроза постепенно отступает, поскольку на сегодняшний день пропатчены уже 92% серверов. Такие данные привела сама Microsoft.

Представители корпорации из Редмонда отметили, что из 400 тысяч почтовых серверов по всему миру лишь 30 тыс. остаются уязвимыми к кибератакам с использованием ProxyLogon. Таким образом, число дырявых установок упало на 56% (с 69 500) в сравнении с предыдущей неделей.


Напомним, что ещё 12 марта эксперты упоминали 82 тысячи уязвимых серверов, отмечая при этом, что каждые два-три часа число попыток взлома Exchange Server возрастает на 100%. Как объяснили исследователи из Check Point, чаще всего Exchange Server становятся жертвами в Турции, США и Италии.

Примерно тогда же стало известно об участии новой программы-вымогателя (шифровальщика) в атаках на Microsoft Exchange. Как сообщили, специалисты в области кибербезопасности, в кампаниях фигурировал вредонос DEARCRY.

В середине этого месяца Microsoft выпустила специальное приложение, позволяющее всего за один клик обезопасить пользователей от ProxyLogon. Все затронутые компании могут скачать и запустить соответствующий скрипт.

А на прошлой неделе мы приводили интересную статистику по уязвимым серверам. Своими подсчётами поделились RiskIQ, Check Point и другие исследователи.

Подпишитесь на новости

Крипта из заводского подвала: на предприятии УАЗа нашли майнинг-ферму

На территории «УАЗ Автокомпонента» в Ульяновске обнаружили нелегальную майнинг-ферму. Оборудование спрятали в подвале производственного корпуса на Московском шоссе. Предварительный ущерб от безучетного потребления электричества оценивается более чем в 1 млн рублей.

Как сообщает «Улпресса», обнаружение техники подтвердил руководитель департамента информации и общественных связей УАЗа Константин Сазонов.

По предварительным данным, попасть в помещение можно было через скрытые проходы, замаскированные металлическими листами. Получился буквально подпольный криптобизнес.

На площадку прибыли полицейские для осмотра и изъятия оборудования. Служба безопасности завода взаимодействует с правоохранителями, чтобы установить организаторов.

Сколько времени работала ферма, какую криптовалюту добывала и сколько заработали ее владельцы, в сообщении не уточняется. Неизвестно и то, кто обеспечил доступ к заводским помещениям. Поэтому объявлять виновными сотрудников предприятия пока оснований нет.

RSS: Новости на портале Anti-Malware.ru