



Microsoft: 92% серверов Exchange уже пропатчены от ProxyLogon

Microsoft: 92% серверов Exchange уже пропатчены от ProxyLogon

Microsoft: 92% серверов Exchange уже пропатчены от ProxyLogon

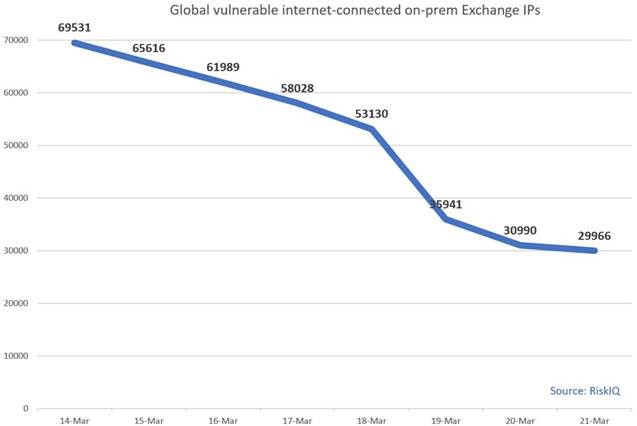
Прошло уже три недели после того, как в Сеть просочилась информация об опасной связке уязвимостей в серверах Microsoft Exchange, получившей имя ProxyLogon. Судя по всему, угроза постепенно отступает, поскольку на сегодняшний день пропатчены уже 92% серверов. Такие данные привела сама Microsoft.

Представители корпорации из Редмонда отметили, что из 400 тысяч почтовых серверов по всему миру лишь 30 тыс. остаются уязвимыми к кибератакам с использованием ProxyLogon. Таким образом, число дырявых установок упало на 56% (с 69 500) в сравнении с предыдущей неделей.


Напомним, что ещё 12 марта эксперты упоминали 82 тысячи уязвимых серверов, отмечая при этом, что каждые два-три часа число попыток взлома Exchange Server возрастает на 100%. Как объяснили исследователи из Check Point, чаще всего Exchange Server становятся жертвами в Турции, США и Италии.

Примерно тогда же стало известно об участии новой программы-вымогателя (шифровальщика) в атаках на Microsoft Exchange. Как сообщили, специалисты в области кибербезопасности, в кампаниях фигурировал вредонос DEARCRY.

В середине этого месяца Microsoft выпустила специальное приложение, позволяющее всего за один клик обезопасить пользователей от ProxyLogon. Все затронутые компании могут скачать и запустить соответствующий скрипт.

А на прошлой неделе мы приводили интересную статистику по уязвимым серверам. Своими подсчётами поделились RiskIQ, Check Point и другие исследователи.

Подпишитесь на новости

Claude Code удалил 116 ГБ и сообщил, что файлы выглядят нормально

Пользователь Windows сообщил, что Claude Code при уборке временных файлов удалил около 116 ГБ данных из его домашней директории. Затем агент заверил, что остановил команду и все выглядит целым. По описанию инцидента, удаление продолжалось еще примерно 50 минут.

В отчете на GitHub пользователь рассказывает, что работал над анализом для соревнования Kaggle.

Основная сессия запустила субагента, который решил очистить собственные временные файлы, но сформировал лишнюю команду рекурсивного удаления.

Целью стала домашняя директория, указанная коротким именем Windows формата 8.3. Автор предполагает, что защитная проверка могла не распознать такой вариант пути. Точный механизм отказа защиты и режим разрешений остаются неизвестными.

Через 120 секунд задача автоматически перешла в фон. Агент запросил остановку и получил сообщение об успехе, однако, судя по описанным изменениям файловой системы, удаление продолжалось. Вероятное объяснение — дочерний процесс пережил остановку задачи.

Проверка тоже оказалась поверхностной: агент посмотрел на названия папок верхнего уровня, которые могли сохраняться, пока их содержимое исчезало.

Пользователь сообщил о потере проектов за несколько месяцев, инструментов разработки, SSH-ключей и учетных данных. В корзине удаленные файлы не оказались. Обращение помечено как ошибка высокого приоритета с потерей данных.

Особенно неприятна в этой истории уверенность агента. Наличие папки еще не означает наличие файлов.

RSS: Новости на портале Anti-Malware.ru